Procédure
Introducción a LWS Protect
La herramienta LWS Protect, disponible en la sección "Seguridad" de su panel de control cPanel, le permite asegurar en unos pocos clics fáciles su sitio web personalizando las reglas de seguridad en vigor aguas arriba del servidor web de su plan de alojamiento.
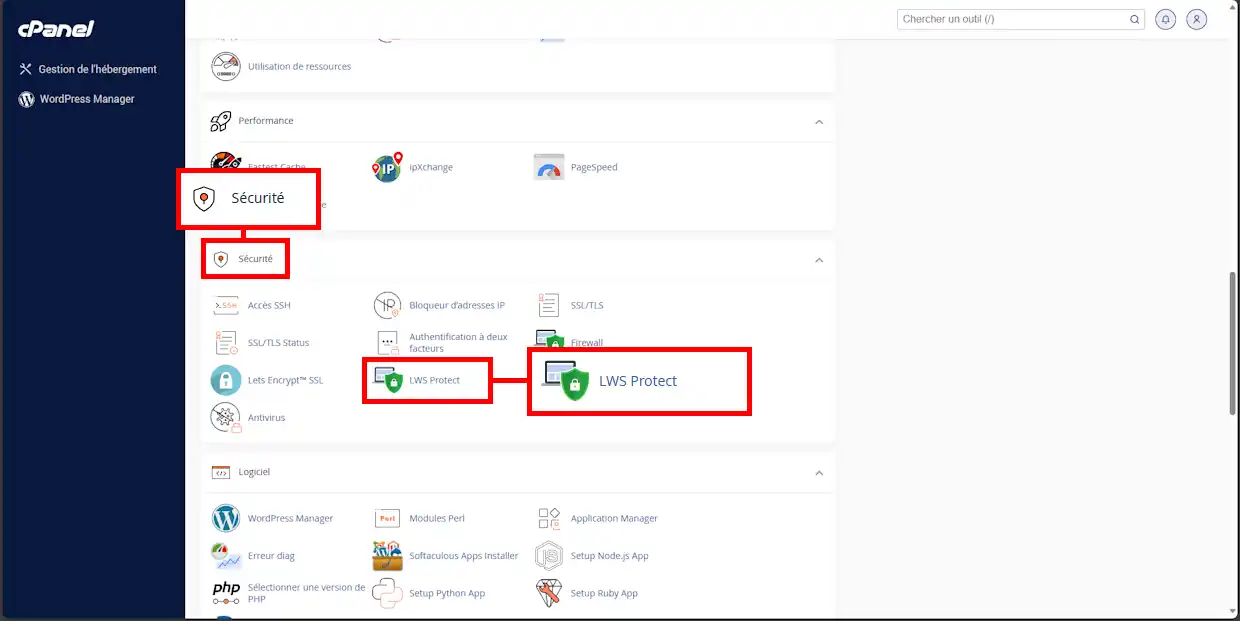
Estas reglas de seguridad son efectivas desde la llegada del tráfico aguas arriba del servidor web, mucho más allá de Apache o PHP, lo que le permite un gran ahorro de recursos y una mayor eficacia. Las solicitudes HTTP(s) son analizadas por el cortafuegos de aplicaciones integrado en Fastest Cache, antes de su transmisión al servidor web, y por tanto mucho antes de ModSecurity o incluso de sus plugins de seguridad.
Más allá de simples reglas de seguridad como las que propone ModSecurity, LWS Protect utiliza herramientas de análisis de reputación externas así como reglas de seguridad desarrolladas internamente en respuesta a los ataques identificados por nuestros administradores de sistemas.
Resumen de las reglas LWS Protect
¿Por qué elegir LWS Protect en lugar de instalar un plugin de seguridad?
A diferencia de los plugins de seguridad proporcionados en los CMS, LWS Protect actúa aguas arriba del servidor web, incluso antes de que PHP pueda ejecutarse. Por el contrario, los plugins de seguridad de los CMS requieren que PHP esté en ejecución y que al menos una parte del CMS se haya iniciado, lo que hace que cada solicitud sea costosa en recursos y afecta negativamente al rendimiento de los demás visitantes del sitio. Cierto es que, para un sitio pequeño, este problema puede ser discreto y transparente, pero a mayor escala, corre el riesgo de saturar su plan de alojamiento web, especialmente si tiene muchos visitantes simultáneos y todos acceden a elementos dinámicos (= requieren la ejecución de PHP).
LWS Protect resuelve este problema filtrando las solicitudes aguas arriba del servidor web, por tanto antes de la ejecución de PHP y antes del inicio del CMS, incluso antes de que el servidor web haga nada. Así, suponiendo por ejemplo que tiene 1000 visitantes simultáneos en su sitio WordPress y que el 50% de ellos son maliciosos, evita 500 ejecuciones de su CMS y 500 ejecuciones de PHP. Ahorra tanto memoria RAM como número de solicitudes MySQL y evita que estas visitas maliciosas puedan afectar al rendimiento de sus verdaderos visitantes.
Los conjuntos de reglas LWS Protect
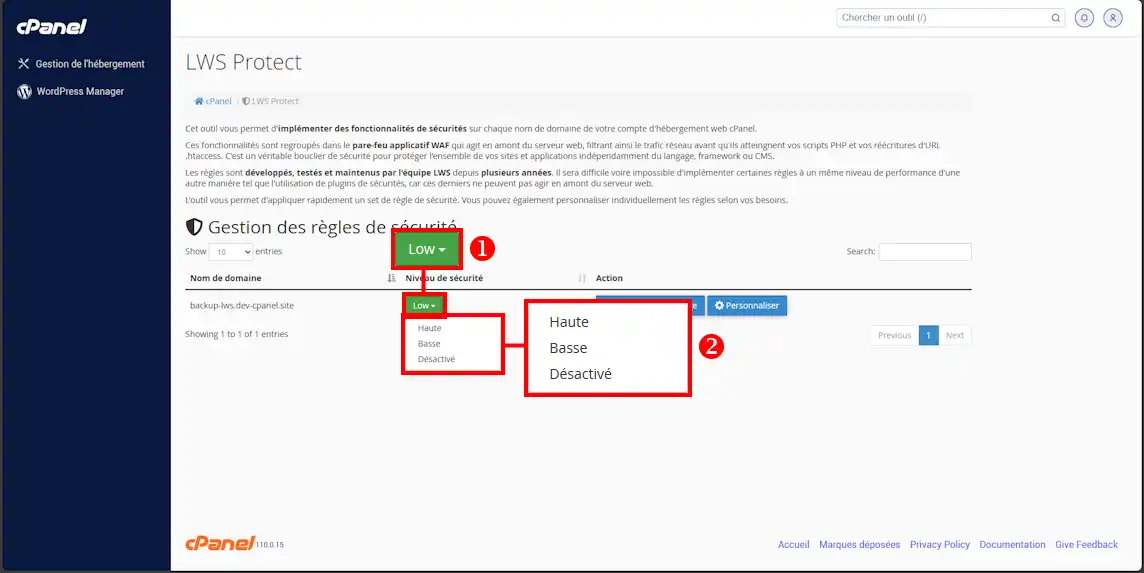
Desde el icono « LWS Protect » en su panel de control cPanel, puede activar instantáneamente un conjunto de reglas para aplicar un perfil de seguridad genérico. LWS propone hoy tres perfiles de seguridad :
- Alto : destinado a sitios web regularmente objetivo de ataques
- Bajo : destinado a un uso normal (activo por defecto)
- Desactivado : desactiva todas las reglas LWS Protect
Para modificar el conjunto de reglas activo en un sitio web, haga clic en el nivel de seguridad asociado al nombre de dominio correspondiente (1) y elija un nuevo nivel de seguridad (2) :
Personalizar las reglas de seguridad LWS Protect
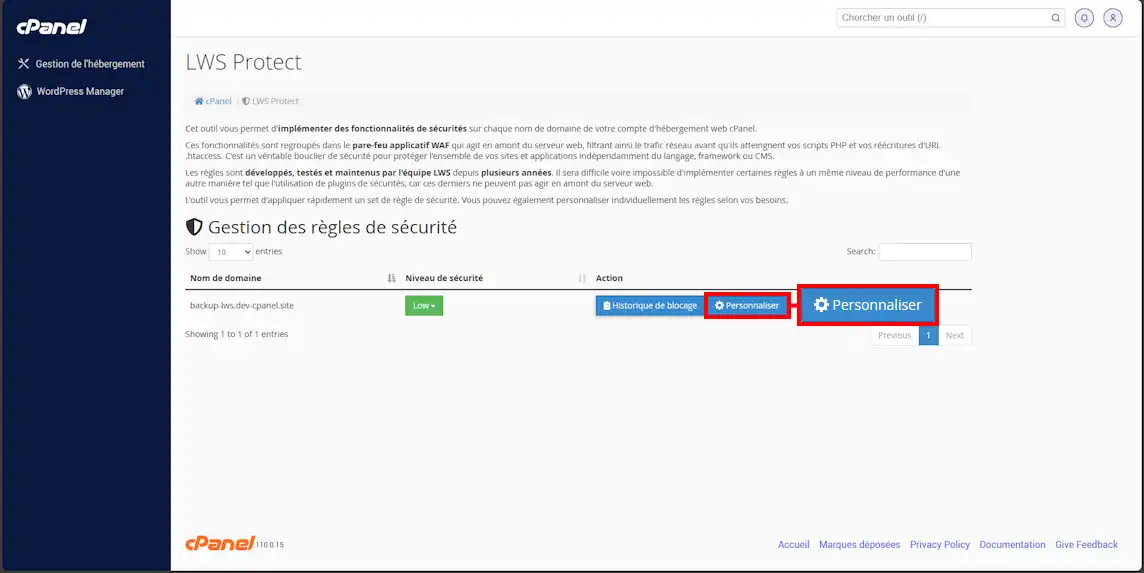
También puede personalizar individualmente las reglas de seguridad LWS Protect haciendo clic en « Personalizar » :
Las reglas de seguridad propuestas por LWS Protect se agrupan en diferentes categorías en función de sus ámbitos de acción :
- Las reglas genéricas se dirigen a todos los sitios web
- Las reglas WordPress han sido diseñadas para asegurar el acceso a un sitio WordPress
- Las reglas agrupadas en la pestaña "Bots" afectan al acceso de robots y herramientas de crawling
- Las reglas de reputación IP se basan en sistemas de reputación de dirección IP
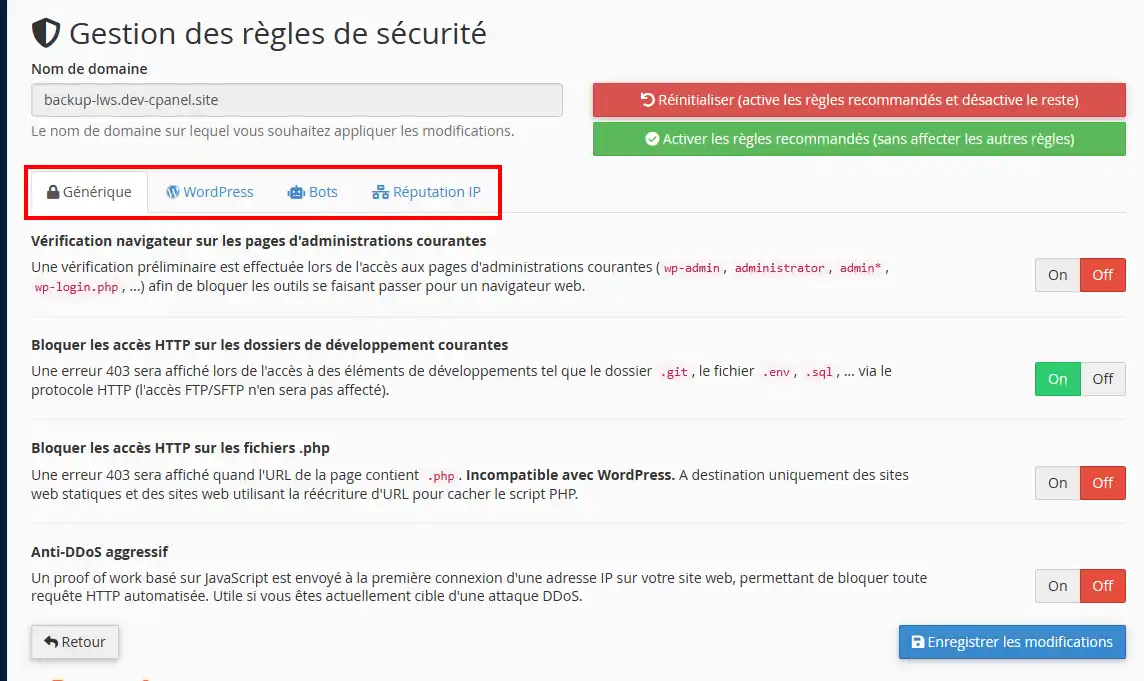
Cada regla de seguridad dispone como mínimo de dos estados: activo e inactivo. Al activar ciertas reglas, le es posible afinar sus parámetros :
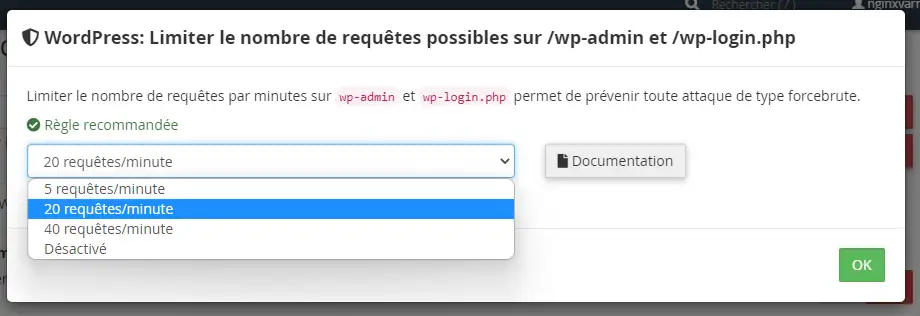
Las reglas son activas instantáneamente y son compatibles con todas nuestras otras herramientas de optimización del rendimiento : Fastest Cache, LiteSpeed y Ipxchange.
Verificación del navegador en las páginas de administración habituales
Regla recomendada.
Esta regla implementa una verificación preliminar al acceder a las páginas de administración habituales (wp-admin, administrator, admin*, wp-login.php, ...) con el fin de bloquear las herramientas que se hacen pasar por un navegador web. La verificación se realiza mediante el envío de una página de captcha, asegurando así que las solicitudes supuestamente realizadas por navegadores sean efectivamente de humanos detrás de un navegador web y no de un bot.
Bloquear el acceso HTTP a los directorios de desarrollo habituales
Regla recomendada.
Esta regla impide el acceso HTTP a los directorios de desarrollo habituales, tales como los archivos .sql, los directorios .git, los archivos .env. Esto permite evitar una fuga de información en caso de que haya olvidado eliminar un archivo de copia de seguridad .sql, por ejemplo, de su sitio web, durante su fase de diseño.
Bloquear el acceso HTTP a los archivos .php
Activar con prudencia. Incompatible con WordPress.
Esta regla bloquea el acceso directo a los archivos .php impidiendo el acceso a todas las URL que contengan el término ".php", lo que impide cualquier posible elusión de las reescrituras de URL que haya definido en su archivo .htaccess.
Anti-DDoS agresivo
Activar con prudencia.
El anti-DDoS agresivo realiza una verificación preliminar sobre todas las solicitudes HTTP efectuadas en su sitio web por un navegador web. El mecanismo, idéntico al mecanismo de verificación del navegador de los directorios de administración, impide así que los robots automatizados alcancen su sitio web.
WordPress: bloqueo de xmlrpc.php
Activar con prudencia. Puede causar problemas con algunos plugins de WordPress.
Bloquea sistemáticamente el acceso al archivo xmlrpc.php con un error 403. Un archivo que se utilizó para realizar solicitudes API a WordPress, hoy en día está ampliamente reemplazado por wp-admin/admin-ajax.php. No obstante, se conserva por compatibilidad con herramientas antiguas que siguen basándose en xmlrpc.php.
WordPress: Limitar el número de solicitudes posibles en /wp-admin y /wp-login.php
Recomendada y activa por defecto a 20 solicitudes/10 minutos
Esta regla limita el número de solicitudes que una dirección IP puede realizar en wp-admin y wp-login.php. El contador de solicitudes es común para todos los sitios web de nuestro parque, solo el umbral de bloqueo es específico de cada sitio web. Esto permite bloquear dos tipos de ataques con una sola regla: los ataques de fuerza bruta dirigidos a un único sitio web, así como los ataques de fuerza bruta dirigidos a un gran número de sitios web.
Como el contador es común, le será necesario ajustar este umbral de bloqueo según el número de sitios que aloje y a los que acceda simultáneamente. Si tiene varios sitios y abre el panel de control simultáneamente en un solo PC, es muy probable que deba ajustar el umbral de bloqueo para evitar ser bloqueado.
Se muestra un error 403 cuando el bloqueo es efectivo, y el desbloqueo se produce en cuanto el número de solicitudes realizadas por la dirección IP en los últimos 600 segundos vuelve a situarse por debajo del umbral de bloqueo.
WordPress: bloqueo de archivos sensibles
Recomendado y activo por defecto
Esta regla impide el acceso a los archivos y rutas sensibles de WordPress. Impide, entre otras cosas, la ejecución de archivos .php en la carpeta de subida de WordPress y en la carpeta wp-includes, disminuyendo así los riesgos de daños tras una intrusión o una infección por virus en su sitio.
Bloquear/limitar los robots SEO
Bloquear o limitar el número de solicitudes por minuto que pueden hacer robots SEO como Ahrefs, Semrush y Majestic. Los robots se identifican gracias a sus User-Agent y/o sus direcciones IP.
Bloquear los falsos robots
Recomendado.
Permite bloquear los falsos robots con una página de error 403. Utilizamos el encabezado User-Agent y la dirección IP para identificar los falsos robots. Por ejemplo, si un robot especifica "Googlebot" como User-Agent pero la solicitud no proviene de una de las direcciones IP de la red de Google, la solicitud será bloqueada.
Bloquear los robots maliciosos
Bloquea los robots maliciosos enumerados en las listas negras públicas de robots. Los robots se identifican como maliciosos o no gracias a su dirección IP y/o su User-Agent. Se mostrará entonces un error 403.
Bloquear los User-Agent vacíos
Recomendado.
Bloquear la solicitud cuando el encabezado HTTP "User-Agent" está vacío. Esto suele ocurrir con las configuraciones predeterminadas de las herramientas de escaneo de vulnerabilidades utilizadas por los piratas informáticos. Se mostrará entonces un error 403.
Bloquear las IPs maliciosas
Recomendado y activo por defecto en "Verificar el navegador con un captcha"
Esta regla bloquea el acceso al sitio web por parte de las direcciones IP informadas como maliciosas. Utilizamos varias bases de datos públicas para identificar las direcciones IP maliciosas. La reputación de una dirección IP se conserva hasta 24 horas en nuestros registros. Se realizará una verificación mediante captcha si la dirección IP tiene mala reputación, o un bloqueo con error 403, según su elección de bloqueo.
Bloquear la red Tor
Esta regla permite bloquear el acceso a su sitio web desde la red Tor. La detección de la red Tor se realiza mediante la identificación de la dirección IP en la base de datos pública de los Tor Exit Nodes. Se mostrará entonces un error 403 si la dirección IP figura en la lista.
Ver los historiales de bloqueo
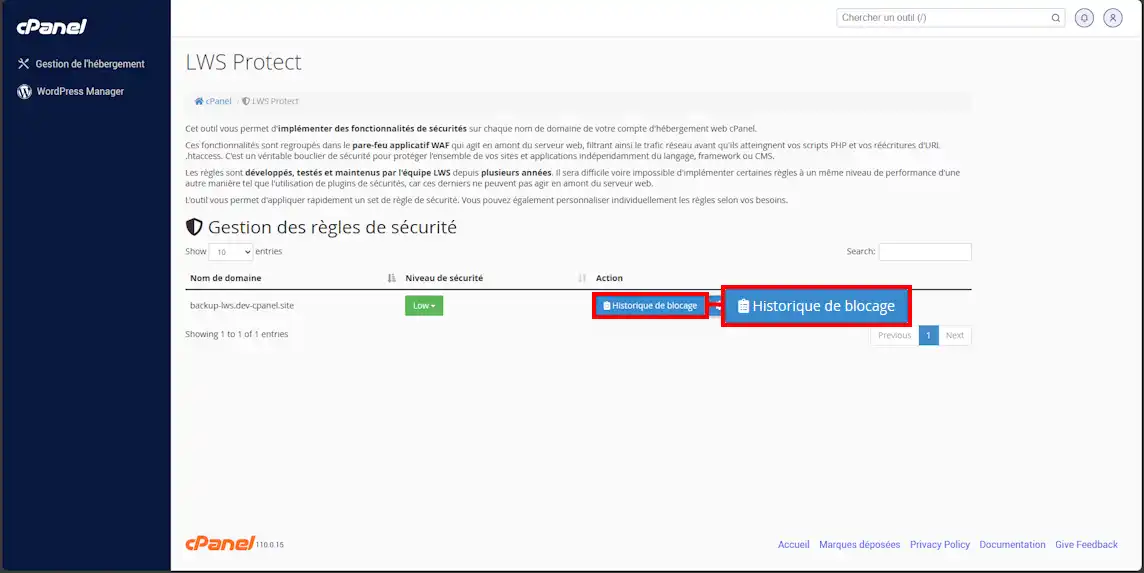
Para visualizar los bloqueos realizados por LWS Protect, vaya a LWS Protect y haga clic en el botón « Historial de bloqueo » asociado al nombre de dominio correspondiente :
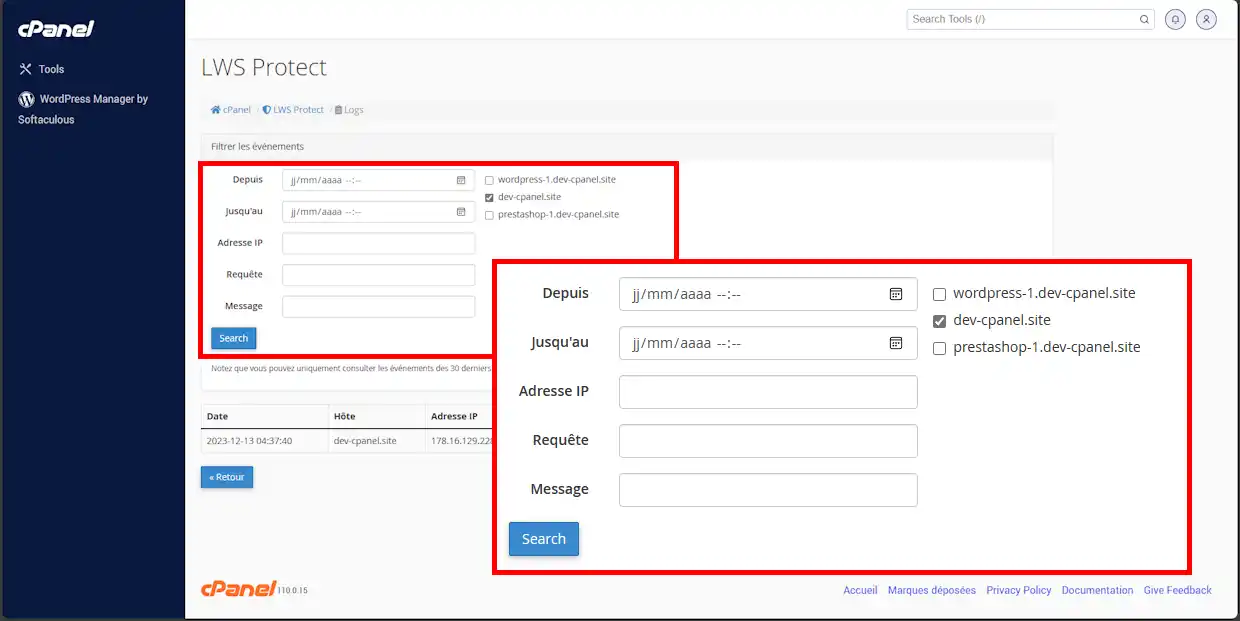
Puede entonces filtrar los eventos según sus necesidades :
- Nombre de host / dominio
- Rango de fecha/hora
- Dirección IP bloqueada
- Solicitud HTTP
- Mensaje
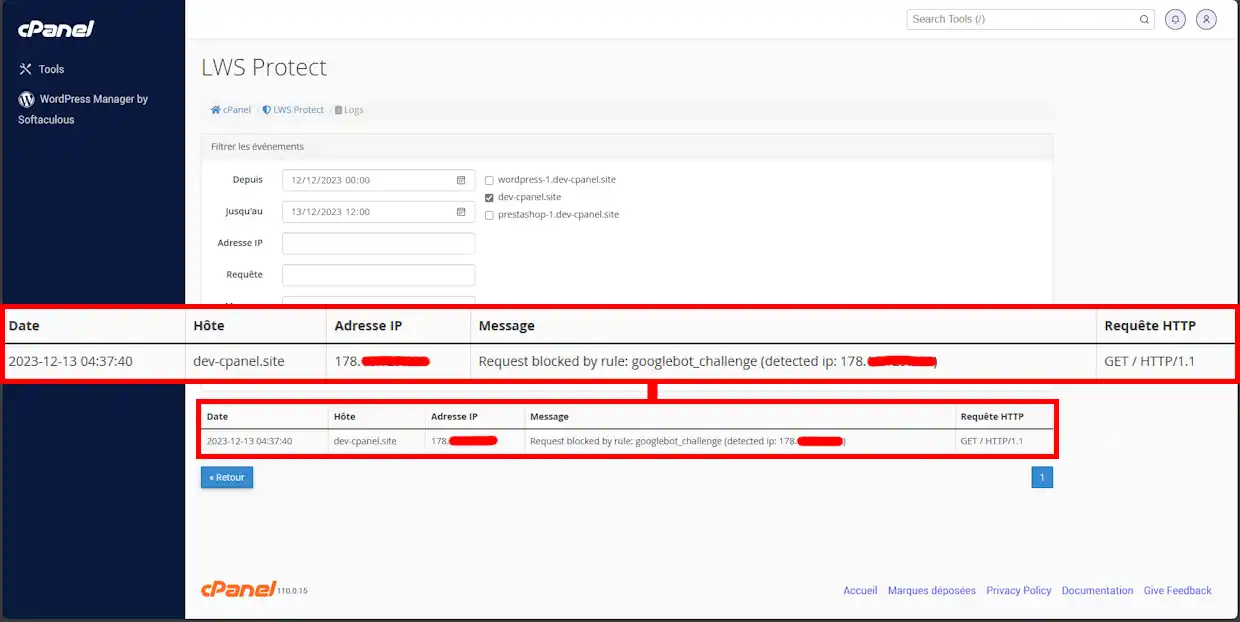
Una vez después de haber hecho clic en « Search », los registros se actualizan teniendo en cuenta los filtros aplicados :


 Sí
 No
 Acerca de
