Procédure
Obiettivo di questo articolo
Regolarmente, circolano e-mail false che usurpano l’identità di LWS.
Il loro obiettivo è farvi cliccare su un link fraudolento o spingervi a comunicare informazioni sensibili.
In questo articolo, imparerete a :
- riconoscere una falsa e-mail che si spaccia per LWS ;
- verificare se il messaggio ricevuto è legittimo ;
- sapere cosa fare in base alla vostra situazione ;
- reagire rapidamente se avete cliccato, inserito la vostra password o effettuato un pagamento.
Servizi interessati
Questa documentazione riguarda tutti i clienti LWS che utilizzano uno dei seguenti servizi :
- nome di dominio
- hosting web
- servizio mail
- account cliente LWS
- servizi che richiedono un rinnovo o un’azione dall’area clienti
Prerequisiti
Prima di seguire questa procedura, dovete :
- avere accesso all’e-mail ricevuta ;
- poter accedere alla vostra area clienti LWS ;
- non aver eliminato il messaggio se desiderate farlo verificare dal supporto.
Contesto: perché ricevete questo tipo di e-mail ?
Dei truffatori inviano regolarmente e-mail che riprendono il nome, il logo o il tono di LWS per seminare il dubbio.
Il loro metodo è semplice :
- creare un messaggio allarmante ;
- farvi credere che un servizio scadrà, sarà sospeso o eliminato ;
- spingervi a cliccare rapidamente su un link ;
- recuperare poi le vostre credenziali o le vostre informazioni bancarie.
Questi messaggi fraudolenti non transitano attraverso le infrastrutture LWS.
È importante notare che nessuna fuga di dati è stata riscontrata presso LWS.
I truffatori sfruttano principalmente :
- informazioni pubbliche ;
- indirizzi e-mail trovati su Internet ;
- scenari inventati per creare un senso di urgenza.
Quando queste campagne vengono segnalate, vengono effettuate richieste di blocco presso i fornitori interessati, anche se non sempre hanno esito positivo.
Quali tipi di e-mail false sono stati identificati ?
Le e-mail false osservate possono assumere diverse forme.
Ad esempio, potreste ricevere un messaggio che annuncia :
- un falso avviso di rinnovo del servizio ;
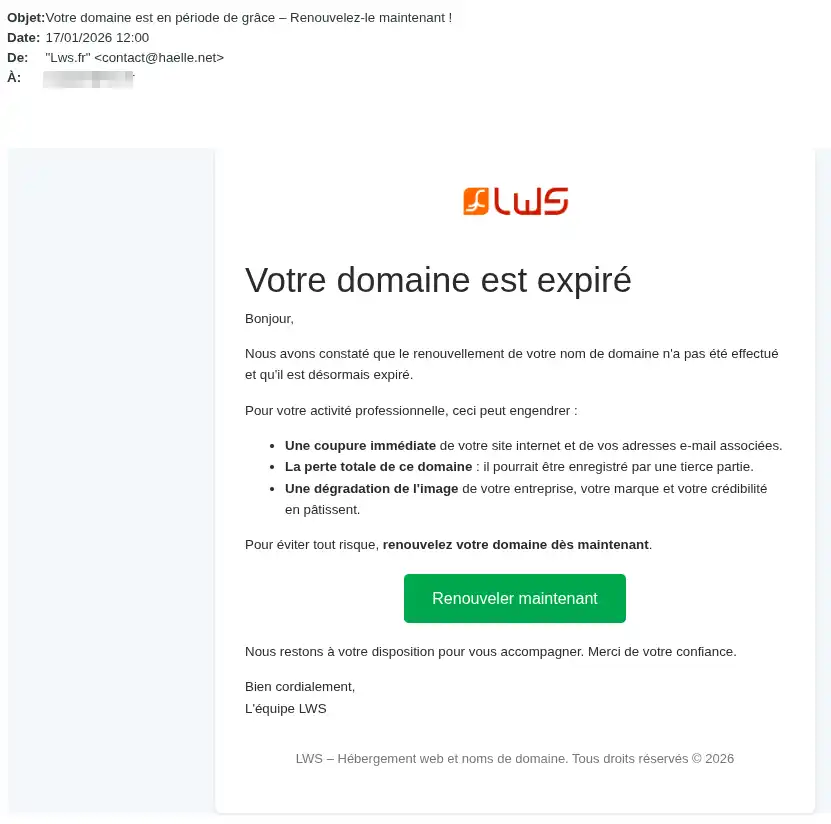
- un falso avviso di risoluzione del contratto ;
- una presunta eliminazione del vostro account cliente ;
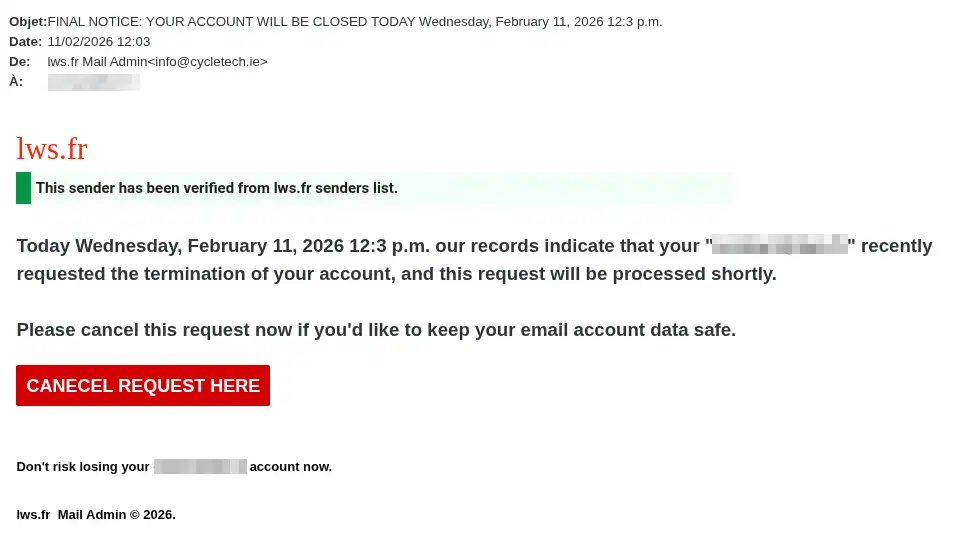
- un malfunzionamento del vostro servizio mail ;
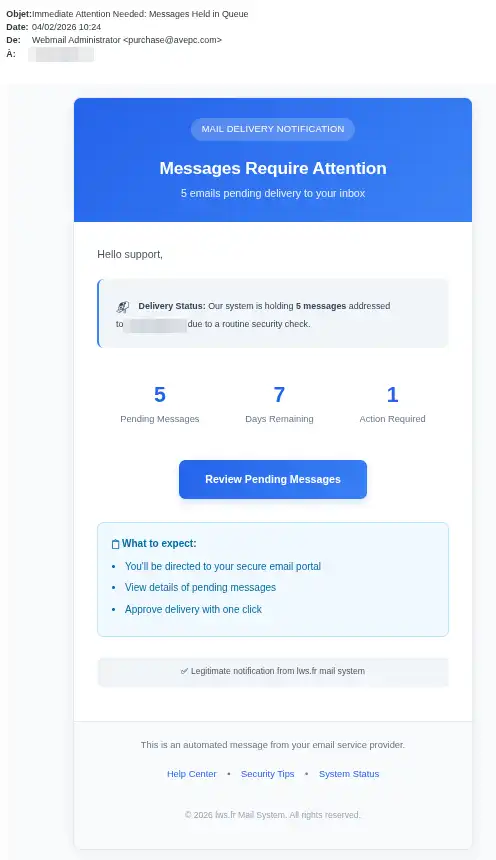
- una password scaduta per un indirizzo e-mail ;
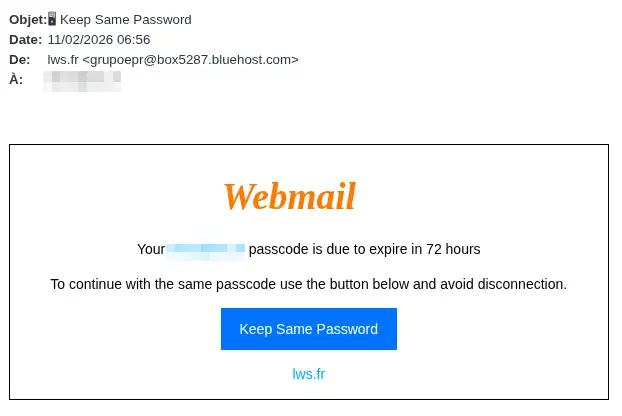
- una password scaduta per il vostro account cliente ;
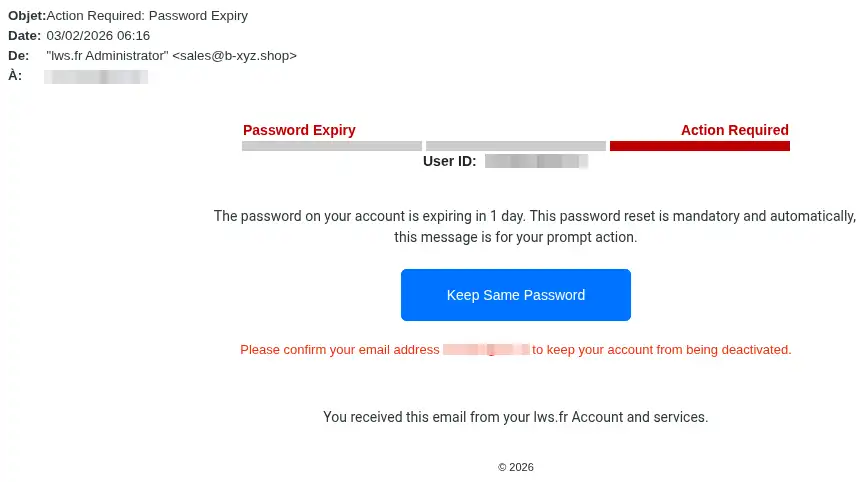
- un indirizzo e-mail sospeso ;
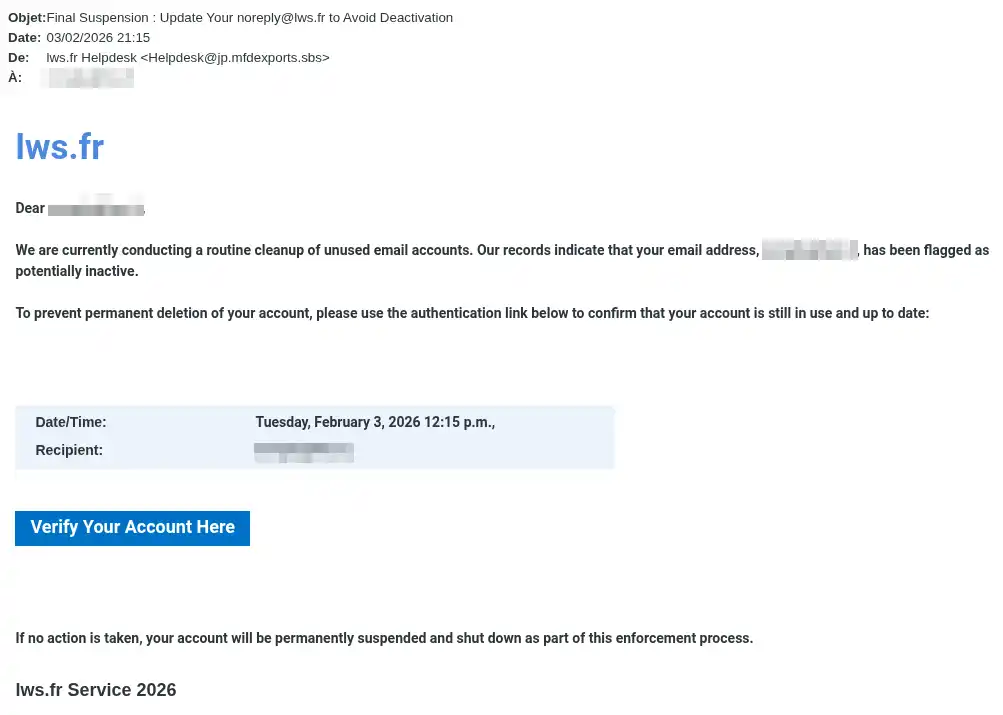
- un indirizzo e-mail eliminato ;
- una casella di posta quasi piena, ad esempio al 95 % o 98 %;
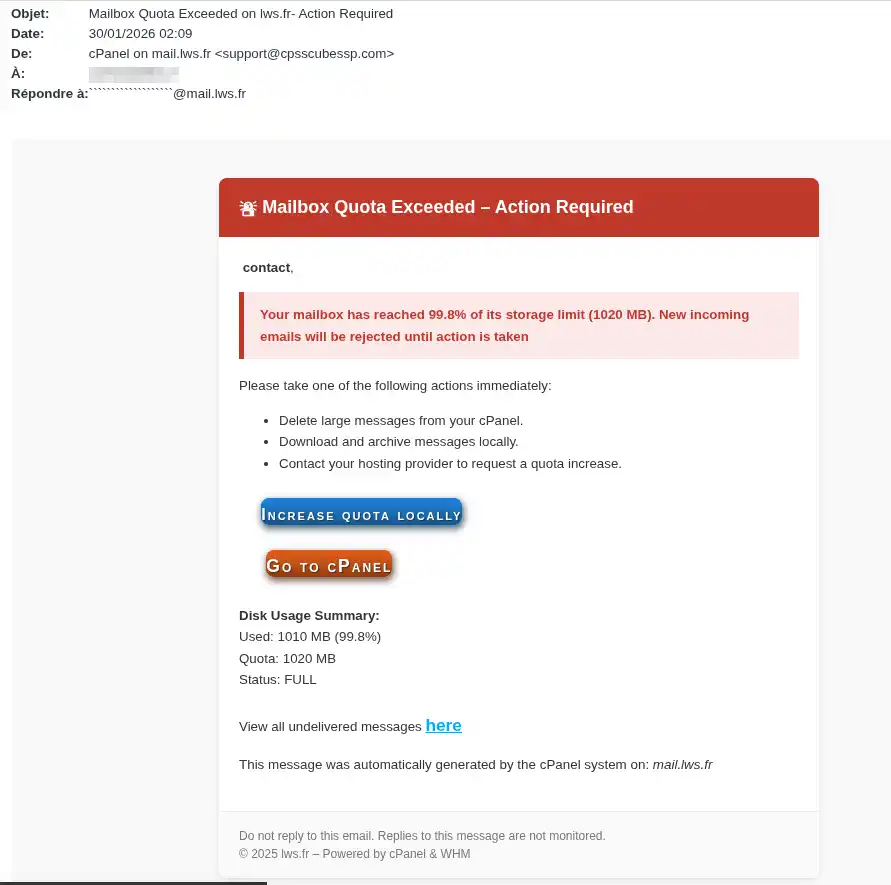
- una richiesta di verifica dell’identità ;
- una conferma dell’indirizzo e-mail dopo una presunta manutenzione ;
- una richiesta urgente di pagamento per evitare un’interruzione del servizio.
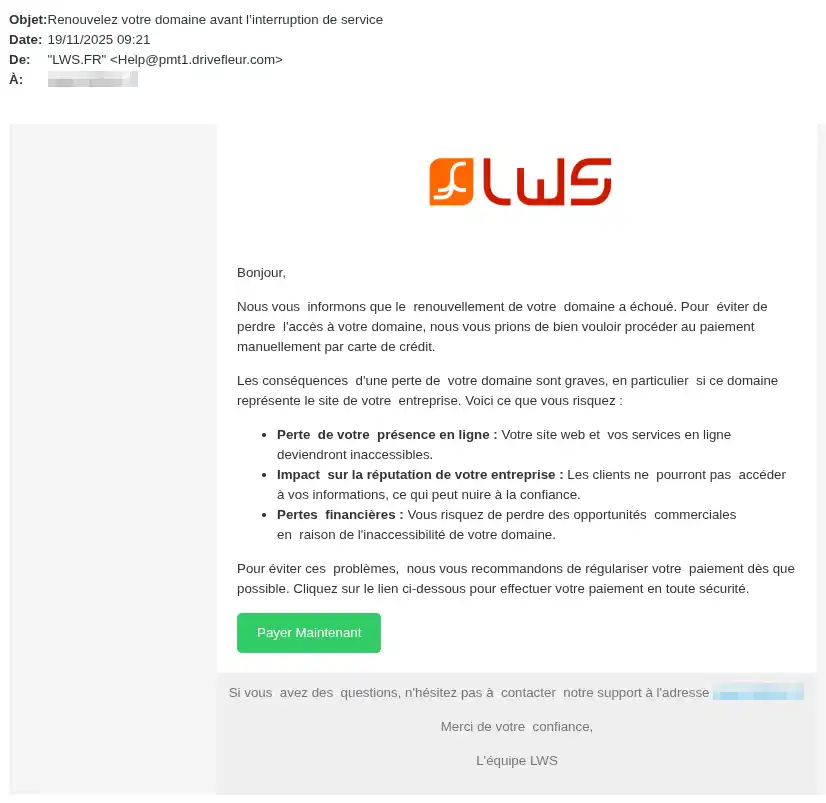
Anche se il tema cambia, l’obiettivo resta sempre lo stesso :
farvi cliccare su un link fraudolento o farvi inserire informazioni personali.
Come riconoscere una falsa e-mail LWS ?
Diversi elementi devono mettervi in allerta.
Il messaggio non contiene il vostro identificativo cliente.
Tutte le e-mail inviate da LWS contengono il vostro identificativo cliente nel formato :
LWS-XXX a seconda dei casi.
Se ricevete un messaggio che :
- vi chiede di cliccare su un link ;
- vi chiede di pagare ;
- vi chiede di verificare il vostro account ;
- vi chiede di confermare le vostre informazioni ;
ma non contiene il vostro identificativo cliente, dovete considerarlo fraudolento.
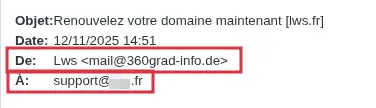
L’indirizzo del mittente non è quello corretto.
LWS comunica solo :
- con l’indirizzo e-mail registrato nella vostra area clienti ;
- e invia i propri messaggi da noreply@lws.fr.
Se il messaggio proviene da un altro indirizzo, deve essere considerato sospetto.
Esempio di e-mail sospetta :
Il messaggio cerca di farvi agire con urgenza.
I truffatori usano spesso formulazioni come :
- “Il vostro servizio sarà sospeso oggi.”
- “Il vostro account verrà eliminato.”
- “La vostra casella di posta è quasi piena.”
- “La vostra password è scaduta.”
- “Ultimo promemoria prima della risoluzione”
Questo tono allarmante viene utilizzato per spingervi ad agire senza verificare.
Il messaggio contiene un link o un pulsante di pagamento.
Una e-mail che vi chiede di :
- pagare una fattura ;
- rinnovare immediatamente un servizio ;
- confermare la vostra identità ;
- riattivare un indirizzo e-mail ;
- aggiornare la vostra password ;
tramite un link contenuto nel messaggio, deve essere trattata con prudenza.
In caso di dubbio, non cliccate mai sul link e contattate il supporto LWS dalla vostra area clienti.
Il contenuto è vago, insolito o incoerente
Una e-mail fraudolenta può presentare anche :
- formulazioni insolite ;
- errori ;
- richieste troppo vaghe ;
- minacce esagerate ;
- un’incoerenza tra il problema annunciato e i vostri servizi reali.
- un prezzo inesatto
Cosa fare immediatamente se ricevete un’e-mail potenzialmente sospetta
Seguite questa procedura nell’ordine.
Fase 1: Non cliccate su alcun link
Non cliccate :
- su alcun pulsante ;
- su alcun link ;
- su alcun allegato.
Anche se il messaggio sembra credibile, non avviate alcuna azione dall’e-mail.
Fase 2: Non rispondete al messaggio
Non rispondete al mittente.
Il fatto che venga visualizzato un nome noto non garantisce che l’e-mail sia legittima.
Fase 3: Verificate gli elementi visibili nell’e-mail
Prima di tutto, controllate :
- la presenza del vostro identificativo cliente ;
- l’indirizzo reale del mittente ;
- il tipo di richiesta effettuata ;
- il carattere urgente o minaccioso del messaggio.
Fase 4: Accedete direttamente alla vostra area clienti LWS
Aprite voi stessi il vostro browser e accedete alla vostra area clienti LWS senza usare il link contenuto nell’e-mail.
Questo permette di verificare la situazione dalla fonte ufficiale.
Fase 5: Verificate se è richiesta un’azione reale
Una volta connessi alla vostra area clienti, controllate :
- i vostri servizi attivi ;
- le vostre scadenze ;
- le vostre richieste in attesa ;
- le vostre notifiche ;
- le azioni realmente richieste sul vostro account.
Se nulla corrisponde al contenuto dell’e-mail, si tratta molto probabilmente di un messaggio fraudolento.
Fase 6: Contattate il supporto in caso di dubbio
Se non siete certi dell’origine del messaggio, contattate il supporto LWS tramite la sezione Assistenza della vostra area clienti.
Non chiedete la verifica rispondendo al messaggio ricevuto.
Passate sempre dal canale ufficiale.
Come verificare che un’e-mail sia legittima ?
Potete considerare un messaggio affidabile solo se più elementi coincidono.
Verificate i seguenti punti
Il messaggio deve :
- contenere il vostro identificativo cliente;
- provenire da noreply@lws.fr;
- riguardare un servizio realmente presente nel vostro account;
- corrispondere a un’azione visibile nella vostra area clienti;
- non basarsi unicamente su un link contenuto nell’e-mail.
Se l’e-mail vi chiede un’azione ma nessuna richiesta equivalente appare nella vostra area clienti, considerate il messaggio sospetto.
Cosa fare in base alla vostra situazione ?
Caso 1 — Avete ricevuto l’e-mail ma non avete cliccato su nulla
In questo caso :
- non fate alcuna azione dall’e-mail ;
- verificate il vostro account dall’area clienti ;
- eliminate il messaggio se la frode è confermata ;
- contattate il supporto tramite l’area clienti se desiderate un controllo aggiuntivo.
Caso 2 — Avete cliccato sul link ma non avete inserito nulla
In questo caso :
- chiudete immediatamente la pagina aperta ;
- non inserite alcuna informazione ;
- accedete alla vostra area clienti LWS per verificare che non sia richiesta alcuna azione reale ;
- monitorate il vostro account per precauzione.
Caso 3 — Avete inserito la vostra password
Se avete inserito la password del vostro account cliente o di un indirizzo e-mail su un sito fraudolento :
- modificate immediatamente la password interessata ;
- scegliete una password forte e diversa dalla precedente ;
- verificate che le informazioni di contatto del vostro account non siano state modificate ;
- controllate che non sia stata effettuata alcuna azione insolita sui vostri servizi.
Caso 4 — Avete inserito i vostri dati bancari
In questo caso :
- contattate immediatamente la vostra banca ;
- richiedete un blocco se necessario ;
- monitorate le vostre operazioni bancarie ;
- conservate ogni prova utile: e-mail ricevuta, screenshot, ora del pagamento, importo.
Caso 5 — Avete effettuato un pagamento
Se avete pagato tramite un link fraudolento :
- contattate senza indugio la vostra banca ;
- segnalate il pagamento come sospetto ;
- chiedete quali procedure seguire in base alla vostra carta o al vostro metodo di pagamento ;
- verificate poi la vostra area clienti LWS per confermare che nessun pagamento ufficiale fosse realmente atteso.
Errori frequenti e soluzioni
“Il messaggio sembra professionale, quindi sarà sicuramente vero”
Non è un criterio sufficiente.
I truffatori sanno riprodurre l’aspetto di un’e-mail ufficiale.
Buona abitudine : verificate sempre l’identificativo cliente, l’indirizzo del mittente e la vostra area clienti.
“Il messaggio parla di un problema urgente, devo cliccare subito”
È proprio ciò che cercano i truffatori.
Buona abitudine : non cliccate mai sotto l’effetto dell’urgenza.
“Ho visto LWS nel nome del mittente”
Il nome visualizzato può essere ingannevole.
Buona abitudine : verificate il vero indirizzo e-mail di invio.
“Ho cliccato, quindi il mio account è sicuramente stato violato”
Non necessariamente.
Il rischio dipende soprattutto da ciò che avete fatto dopo.
Buona abitudine : se non avete inserito nulla, chiudete la pagina e verificate il vostro account.
Se avete inserito una password o pagato, agite immediatamente.
“Ho ricevuto un’e-mail che parla di casella piena, quindi sarà sicuramente reale”
Non necessariamente.
Buona abitudine : verificate dalla vostra area clienti o dai vostri strumenti ufficiali, mai dal link contenuto nel messaggio.
“Il messaggio non contiene il mio identificativo cliente ma sembra serio”
È un importante segnale di allarme.
Buona abitudine : considerate fraudolento ogni messaggio che richieda un’azione senza identificativo cliente.
Risultato atteso dopo la verifica
Al termine del controllo, dovete poter determinare chiaramente una di queste due situazioni.
Situazione normale
Siete tranquilli se :
- nessuna azione insolita è richiesta nella vostra area clienti ;
- il messaggio non corrisponde ad alcun bisogno reale ;
- non avete comunicato alcuna informazione sensibile ;
- non appare alcuna operazione bancaria anomala.
Situazione da trattare immediatamente
Dovete agire rapidamente se :
- avete inserito una password ;
- avete inserito dati bancari ;
- avete effettuato un pagamento ;
- notate una modifica anomala sul vostro account ;
- non riuscite più ad accedere alla vostra area clienti o ai vostri servizi.
Tempi e livello di urgenza
In questo tipo di situazione, alcune azioni devono essere eseguite immediatamente.
Da fare immediatamente
- non cliccare più sul messaggio ;
- cambiare la password se l’avete comunicata ;
- contattare la banca se avete inserito dati bancari o pagato ;
- verificare lo stato reale dei vostri servizi nell’area clienti.
Cosa non bisogna aspettare
Non bisogna aspettare diverse ore o diversi giorni se :
- avete trasmesso una password ;
- avete comunicato dati bancari ;
- vedete un’attività insolita.
Più reagite rapidamente, più limitate i rischi.
Buone pratiche per evitare il phishing
Per ridurre i rischi, mantenete questi riflessi :
- non cliccate mai su un link di un’e-mail in caso di dubbio ;
- verificate sempre la presenza del vostro identificativo cliente ;
- controllate sempre l’indirizzo del mittente ;
- accedete direttamente alla vostra area clienti ;
- non inserite mai i vostri dati bancari da un’e-mail sospetta ;
- contattate il supporto solo tramite la sezione Assistenza della vostra area clienti se avete un dubbio.
Conclusione
Le e-mail false che si spacciano per LWS cercano di provocare una reazione rapida utilizzando la paura, l’urgenza o il dubbio.
Per proteggervi :
- non cliccate mai su un link sospetto ;
- verificate sempre la presenza del vostro identificativo cliente ;
- considerate sospetto ogni messaggio che non provenga da noreply@lws.fr ;
- controllate sempre la situazione dalla vostra area clienti LWS ;
- contattate il supporto tramite l’Assistenza della vostra area clienti in caso di dubbio.
Se avete comunicato una password o informazioni bancarie, agite immediatamente.


 Sì
 No
 Informazioni su
