
Hjälp online
Webbhotellet tillgängligt för alla
Procédure
ModSecurity är en applikationsbrandväggsmodul för webbservern Apache som analyserar och filtrerar HTTP- och HTTPS-förfrågningar. Kombinerat med säkerhetsregler kan ModSecurity upptäcka och blockera olika former av attacker mot webbplatser. Detta gör det möjligt att blockera attacker innan de når webbplatsens skript. ModSecurity förhindrar kodinjektion, SQL-injektion, skadliga filuppladdningar och mycket mer.
Tack vare ModSecurity-gränssnittet som utformats av LWS kan du aktivera och/eller inaktivera ModSecurity-regler för att kalibrera denna brandvägg till din webbplats behov, med tanke på att en effektiv regel för att blockera PHP-kodinjektion till exempel är kontraproduktiv på en PHP-handledningsblogg där webbplatsadministratören måste lägga till PHP-kod regelbundet i sina blogginlägg, och besökare kommer att kommentera med bitar av PHP-kod också.
ModSecurity kan aktiveras och avaktiveras när du vill från cPanel-gränssnittet i ditt webbhotellpaket, oberoende för varje domän.
1. Logga in på ditt cPanel-gränssnitt.
2. Gå till avsnittet "Säkerhet" och klicka på knappen "ModSecurity":
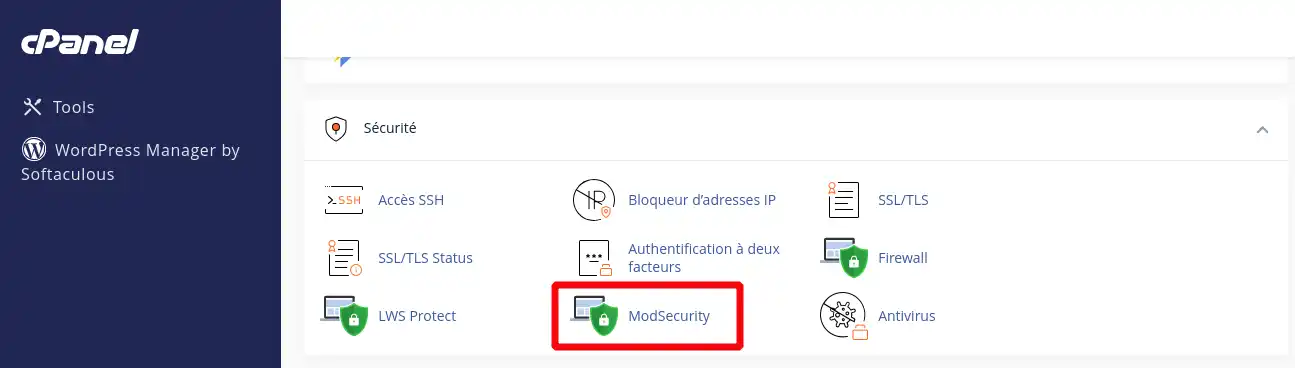
3. Välj den domän i listan som du vill inaktivera ModSecurity för och klicka på knappen "On" eller "Off" för att aktivera eller inaktivera ModSecurity för den domänen.
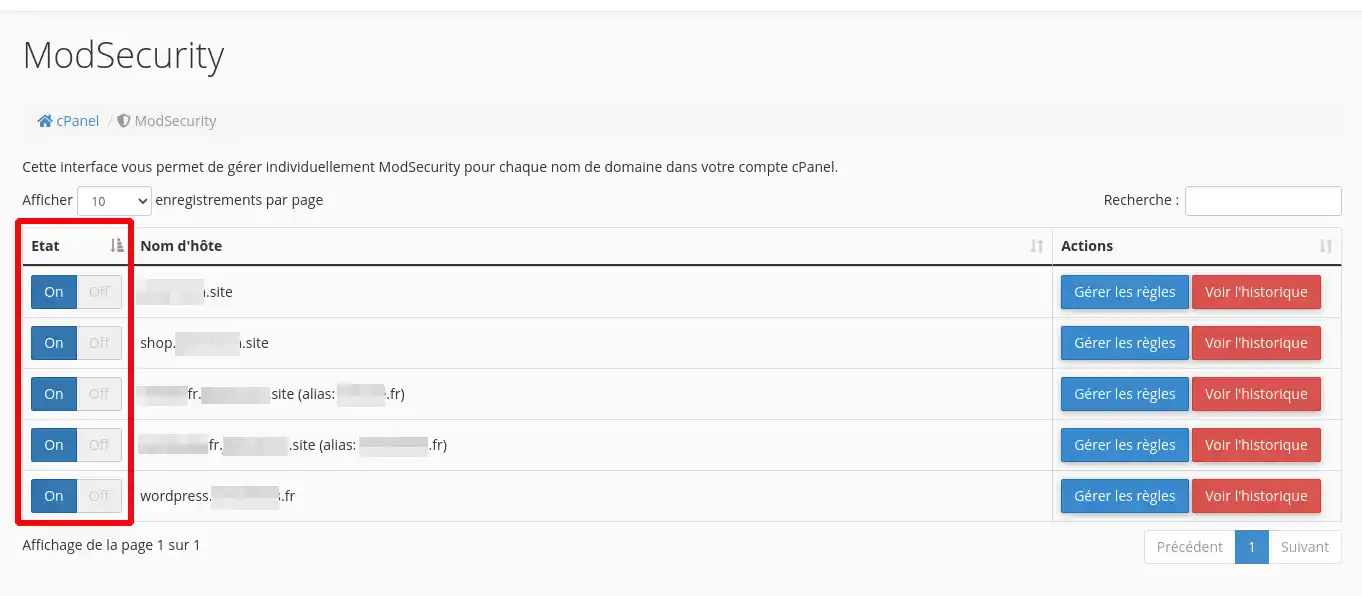
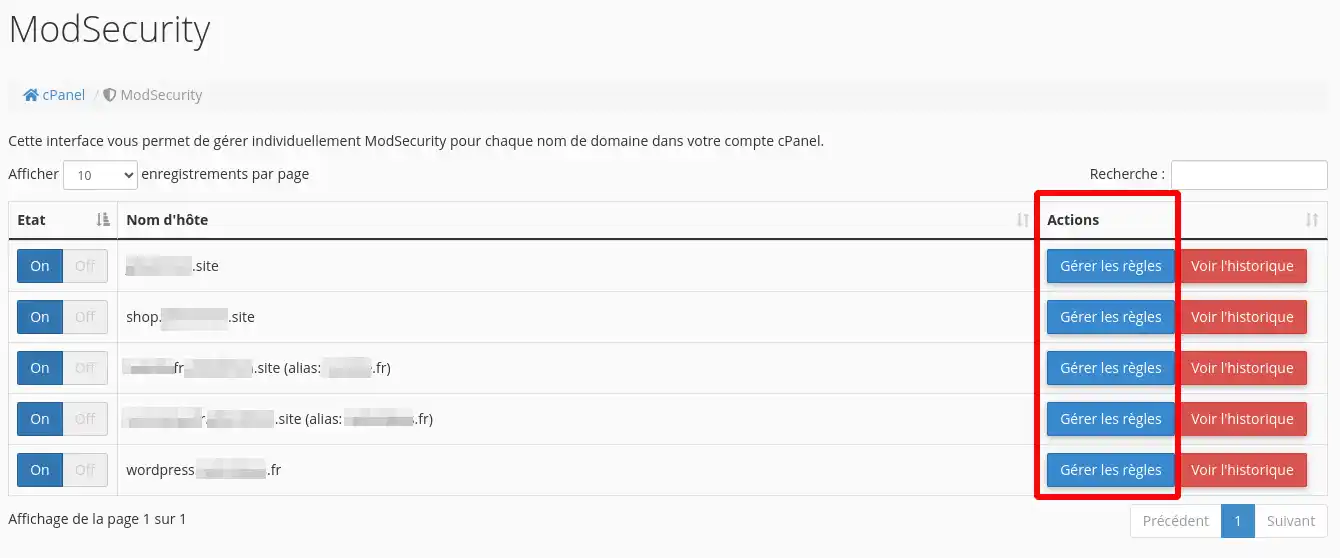
Om du vill aktivera eller inaktivera en enskild ModSecurity-regel klickar du på knappen "Hantera regler" som motsvarar det domännamn du vill ändra:
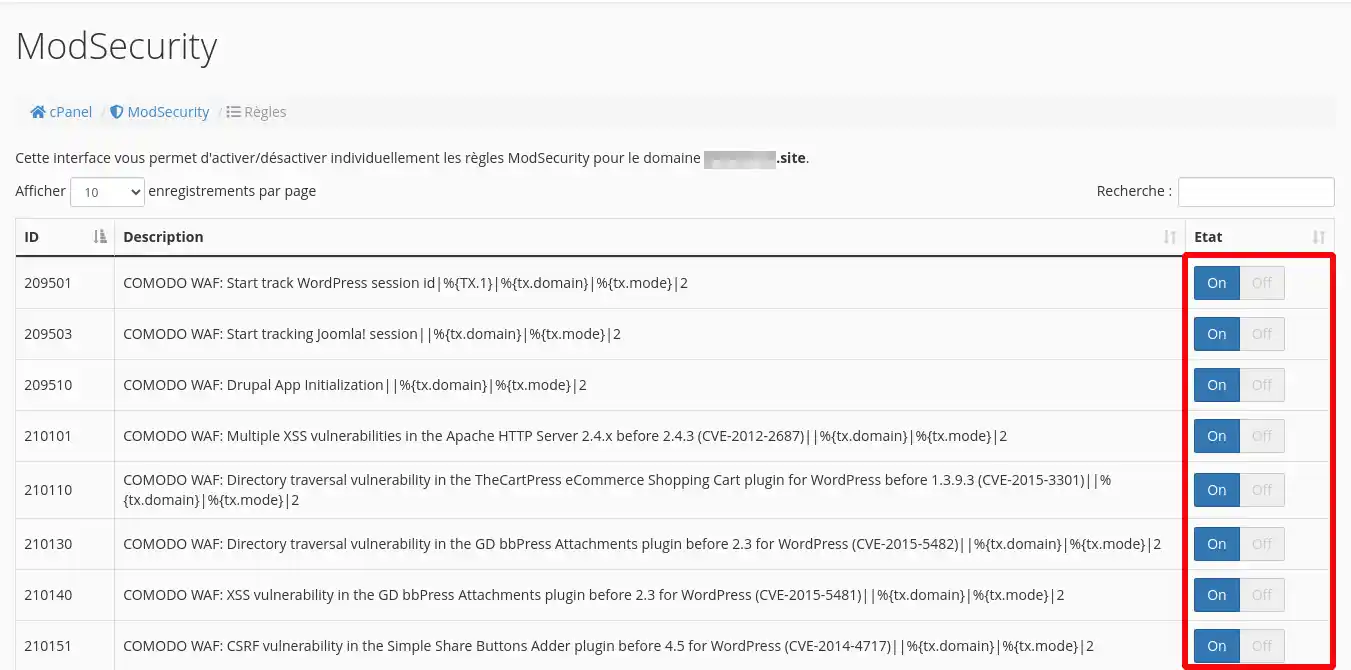
Du kan sedan klicka på "På" eller "Av" på varje regel för att aktivera eller avaktivera den för ditt domännamn:
Du kan se vilka regler som har blockerats av ModSecurity genom att klicka på knappen "Visa historik" för ditt domännamn:
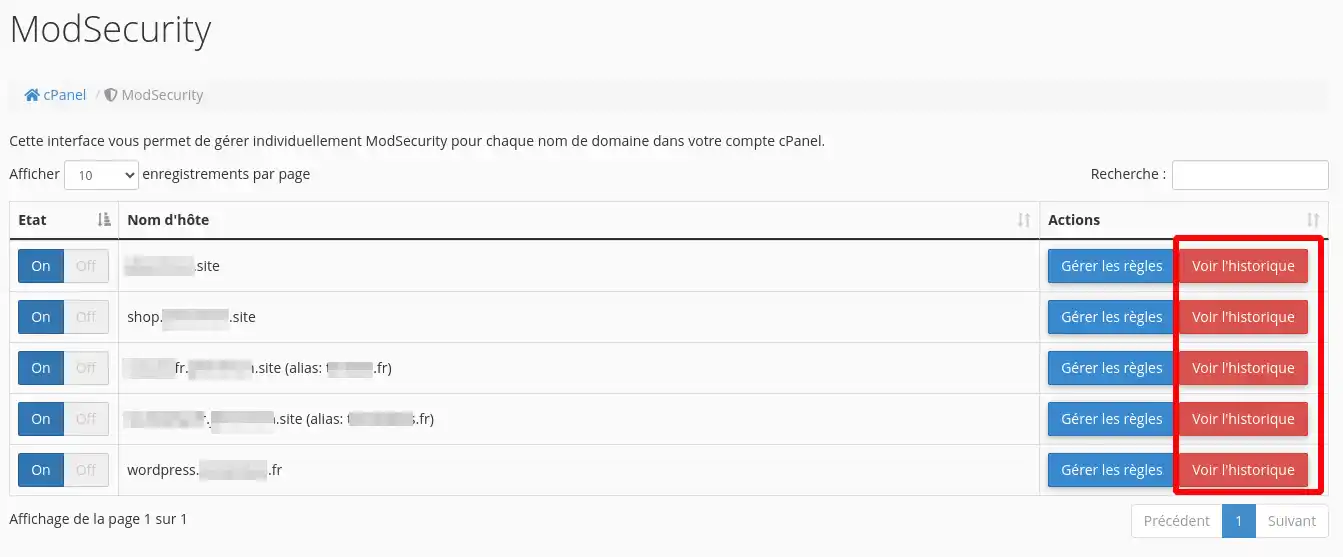
De regler som utlösts av modsecurity på din webbplats eller applikation listas sedan.
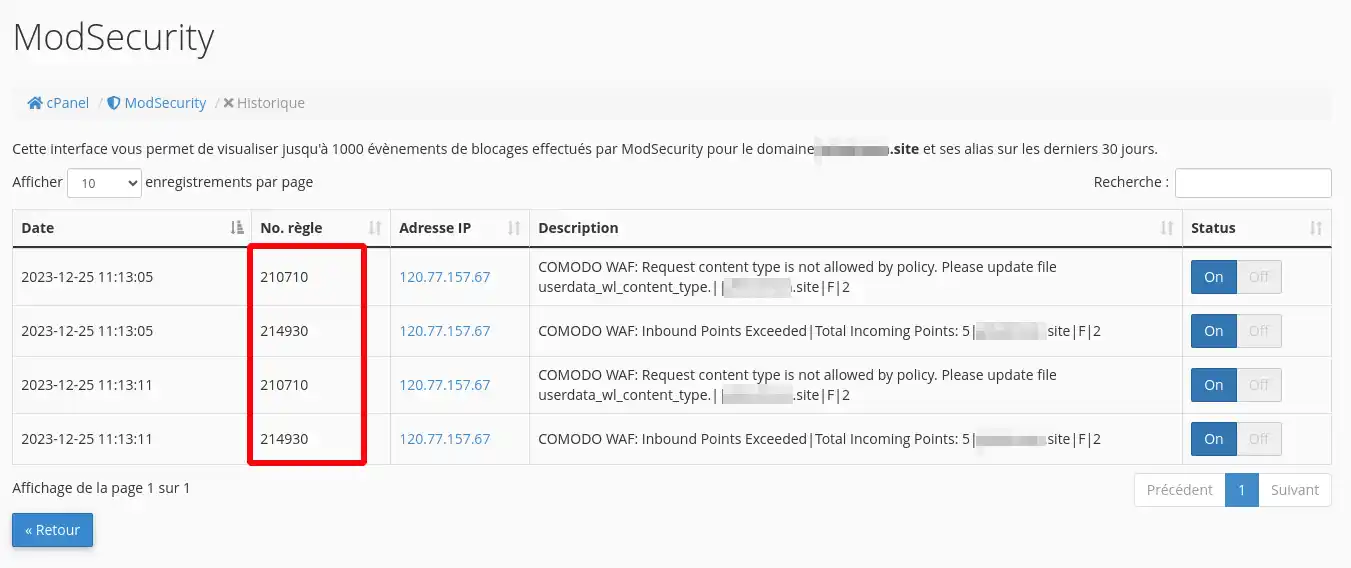
Hämta det regelnummer som motsvarar ditt block och avaktivera det.
Observera att ett block kanske inte visas i blockhistoriken förrän 5 till 10 minuter efter händelsen.
Du vet nu hur du ska göra för att :
Vi hoppas att den här informationen hjälper dig att säkra din webbplats på ett effektivt sätt. Om du har några frågor eller vill dela med dig av dina erfarenheter av ModSecurity är du välkommen att lämna en kommentar. Tack för att du läste och glad säkerhet!
Ställ den till LWS-teamet och communityn. Svaret publiceras efter moderering.
 Om LWS :
LWS är ett 100% franskt webbhotell som fokuserar på kvalitet och innovation och erbjuder en lyhörd och kompetent teknisk service till överkomliga priser.


 Ja
 Nej