
Online nápověda
Webový hostitel přístupný všem
Procédure
Na webhostingovém účtu LWS Panel se záznamy vašeho webu (přístupové logy, chyby PHP, požadavky zablokované firewallem ModSecurity) zobrazují v nástroji LWS Log Analyzer. Otevřete jej z ikony „Logs Apache PHP ModSecurity“ v sekci „Databáze & PHP“. Zobrazí se záznamy v reálném čase, za období od 24 hodin do 7 dnů, a umožňuje také stáhnout surové přístupové logy.
Ve svém zákaznickém účtu LWS, na kartě „Doména(y) & Hosting(y)“, klikněte u příslušného hostingu na „Spravovat“. Pokud se nemůžete přihlásit, podívejte se na nápovědu Jak se přihlásit ke svému účtu LWS a vyřešit problémy s připojením?
V sekci „Databáze & PHP“ klikněte na ikonu „Logs Apache PHP ModSecurity“.
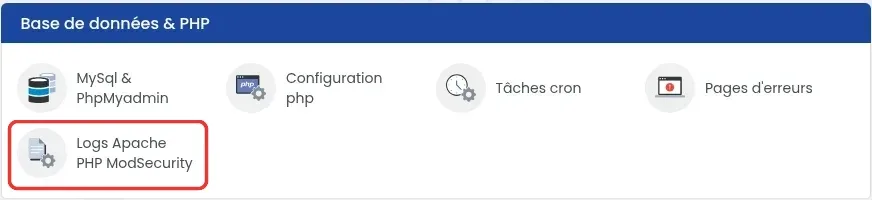
Nástroj LWS Log Analyzer se otevře na adrese specifické pro server vašeho hostingu, nikoli na panel.lws.fr. Pro návrat do panelu použijte šipku vlevo nahoře.
Poprvé se zobrazí průvodce ve 4 krocích, který vás požádá o výběr jazyka („Français“ nebo „English“) a poté nástroj představí. Klikněte na „Suivant“ až na „C'est parti !“, nebo na „Passer“ pro zavření.
V horní části každé stránky najdete stejná nastavení:
Logy se automaticky obnovují přibližně každých 15 sekund (indikace „Auto-refresh“ v horní části obrazovky). U každého ukazatele je „?“, který vysvětluje, co počítá.
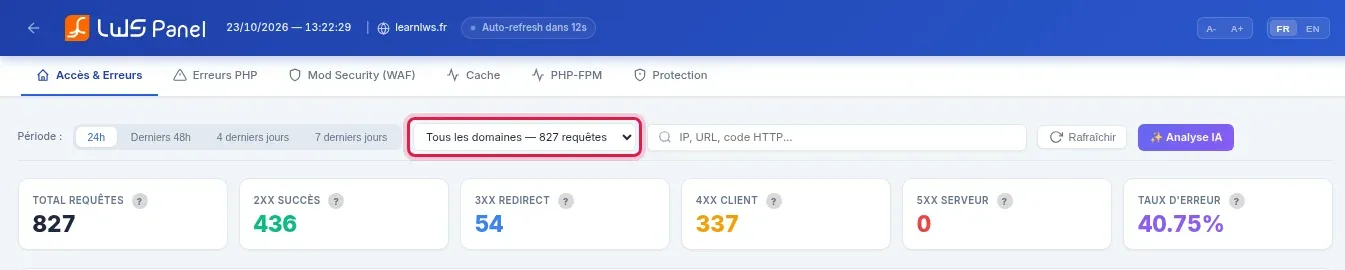
Tato karta nahrazuje starý přístupový log (access.log). Zobrazuje všechny požadavky na váš web od návštěvníků i robotů: počítadla podle typu odpovědi (2XX úspěch, 3XX přesměrování, 4XX klient, 5XX server, chybovost), graf požadavků po hodinách, nejčastější IP adresy, stránky a země. Filtry „4xx“ a „5xx“ ponechávají pouze chyby; filtry „> 1s“, „> 2s“ a „> 5s“ ponechávají pomalé požadavky.
Každý řádek tabulky uvádí datum, IP adresu návštěvníka, metodu (GET pro zobrazení stránky, POST pro odeslání formuláře nebo přihlášení), požadovanou adresu, kód odpovědi, velikost a dobu trvání.
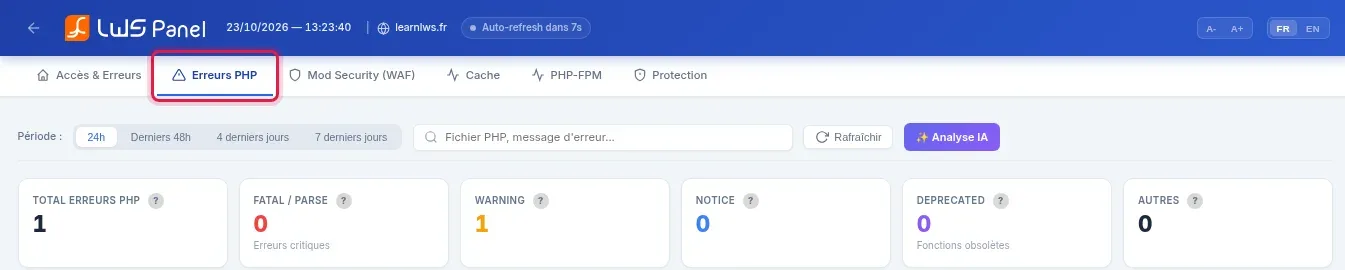
Tato karta nahrazuje starý PHP log (PHP.log). Počítá chyby podle úrovně: „FATAL / PARSE“ (kritické chyby, které blokují stránku), „WARNING“, „NOTICE“, „DEPRECATED“ (zastaralé funkce). Zobrazuje také nejproblematičtější soubory.
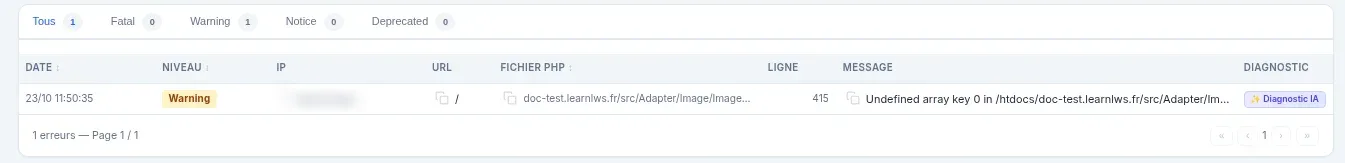
V tabulce filtry „Tous“, „Fatal“, „Warning“, „Notice“ a „Deprecated“ třídí chyby. Sloupce „FICHIER PHP“ a „LIGNE“ ukazují, kde k chybě dochází, sloupec „MESSAGE“ uvádí přesný text.
Tato karta nahrazuje starý ModSecurity log (ModSecurity.log). Počítá zablokované útoky a pro každý požadavek uvádí IP adresu, cílovou adresu, číslo spuštěného pravidla a stav „🚫 Bloqué“. Návštěvník, jehož požadavek je zablokován pravidlem, obdrží chybu 406. Tlačítko „🚫 Bloquées uniquement“ skryje ostatní položky. Mnoho zablokovaných požadavků na /.env nebo /.git/config z cizích adres jsou roboti hledající tajné soubory: je to normální.
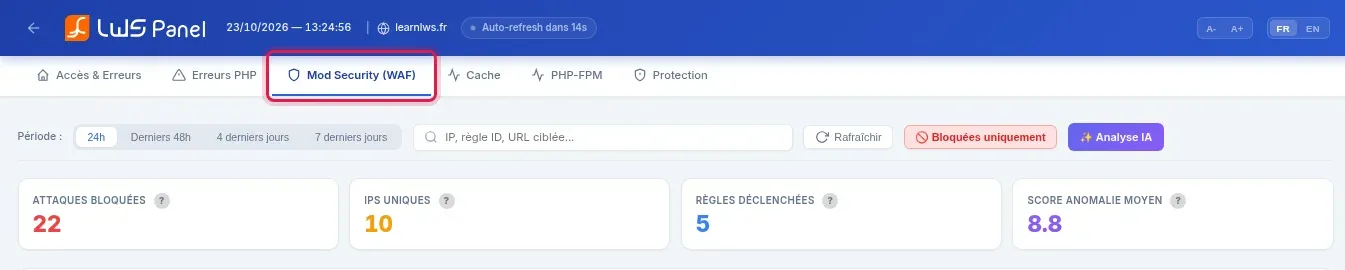
Nastavení firewallu se zde nemění: najdete je v ikoně „Mod security“ v sekci „Sécurité“ v LWS Panelu.
Vyberte období, které pokrývá okamžik problému („24h“, nebo více, pokud je chyba starší), a případně příslušnou doménu.
Najděte řádek odpovídající času problému. Sloupce „FICHIER PHP“ a „LIGNE“ označují soubor, který chybu způsobuje: u WordPressu adresa typu /wp-content/plugins/nazev-extenze/ označuje problematickou rozšíření.
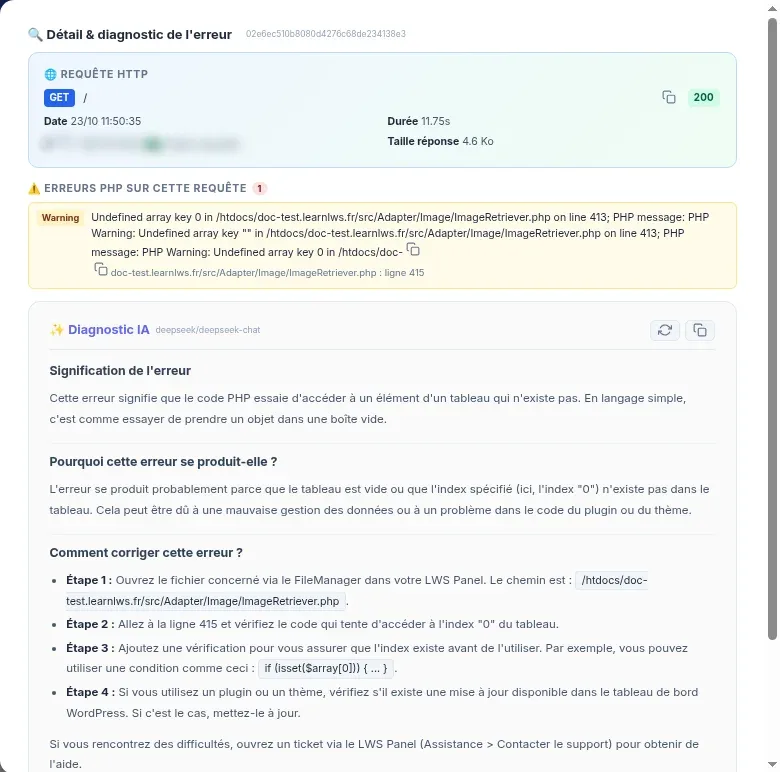
Klikněte na „✨ Diagnostic IA“ na konci řádku a poté na „✨ Analyser avec l'IA“. Po 15 až 30 sekundách nástroj vysvětlí význam chyby, její pravděpodobnou příčinu a kroky k jejímu odstranění.
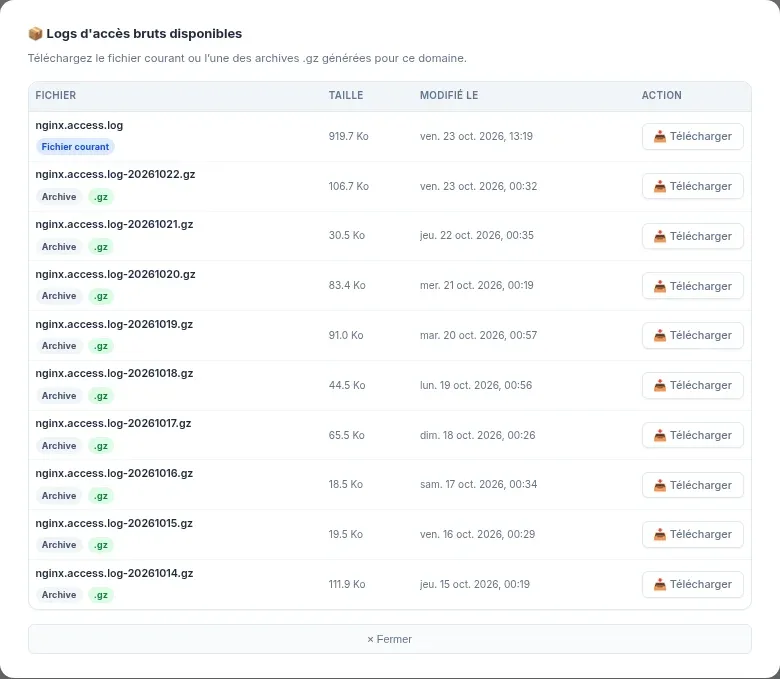
Na kartě „Accès & Erreurs“ sjeďte dolů na „Exporter vos données“ a klikněte na „📦 Logs bruts“.
Klikněte na „📥 Télécharger“ vedle souboru: „nginx.access.log“ pro dnešní log, nebo archiv „nginx.access.log-AAAAMMJJ.gz“ pro zvolený den. Archivy pokrývají posledních 15 dní.
Chcete-li exportovat jen část požadavků (například chyby 404 pro určitou doménu), nejprve nastavte období, doménu a filtry, poté klikněte na „📥 CSV filtré“.
Staré zobrazení „Logs Apache et PHP“ bylo nahrazeno nástrojem LWS Log Analyzer. Chyby PHP najdete na kartě „Erreurs PHP“, požadavky s chybou v „Accès & Erreurs“ (filtry „4xx“ a „5xx“) a blokace firewallu v „Mod Security (WAF)“.
Zkontrolujte období (přepněte na „7 derniers jours“, pokud je problém starší) a vybranou doménu v seznamu. Pokud karta „Erreurs PHP“ zůstává prázdná, podívejte se na „Accès & Erreurs“ s filtrem „5xx“ a poté na kartu „Protection“.
Požadavek zablokovaný pravidlem firewallu ModSecurity vrací chybu 406. Vyhledejte IP adresu návštěvníka nebo adresu stránky na kartě „Mod Security (WAF)“: pokud je požadavek „🚫 Bloqué“, poznamenejte si číslo pravidla. Nápověda Jak opravit chybu 406 a najít zdroj problému? vysvětluje další postup.
Chyba 403 není vracena pravidly ModSecurity. Podívejte se na kartu „Protection“ a poté na „Accès & Erreurs“ s filtrem „4xx“. Nápověda Jak opravit chybu 403 Forbidden na vašem webu? podrobně popisuje možné příčiny.
V „Accès & Erreurs“ použijte filtry „> 1s“, „> 2s“ a „> 5s“. Karta „PHP-FPM“ ukazuje nejpomalejší skript a karta „Cache“ podíl stránek obsloužených z cache.
Nástroj zobrazuje maximálně posledních 7 dní. Surové přístupové logy lze stáhnout na 15 dní přes „📦 Logs bruts“.
Ne, nástroj tuto možnost nenabízí. Stáhněte je přes „📦 Logs bruts“ a poté je nahrajte kamkoli budete chtít.
Je to AI asistent LWS Log Analyzer. Klikněte na bublinu 💬 vpravo dole na obrazovce a položte mu otázku o svých logách, například „Je můj web pod útokem?“ nebo „Proč mám chyby 500?“.
Položte ji týmu LWS a komunitě. Odpověď bude zveřejněna po kontrole moderátorem.
 O společnosti LWS :
LWS je 100% francouzská webhostingová společnost, která se zaměřuje na kvalitu a inovace a nabízí pohotové a kompetentní technické služby za přijatelné ceny.


 Ano
 Ne