
Pomoc online
Host dostępny dla wszystkich
Procédure
ModSecurity to moduł zapory aplikacji dla serwera WWW Apache, który analizuje i filtruje żądania HTTP i HTTPS. W połączeniu z regułami bezpieczeństwa, ModSecurity może wykrywać i blokować formy ataków ukierunkowanych na strony internetowe. Umożliwia to blokowanie ataków, zanim dotrą one do skryptów witryny. ModSecurity zapobiega wstrzykiwaniu kodu, wstrzykiwaniu SQL, przesyłaniu złośliwych plików i wielu innym.
Dzięki interfejsowi ModSecurity zaprojektowanemu przez LWS, możesz aktywować i/lub dezaktywować reguły ModSecurity, aby skalibrować tę zaporę ogniową według własnego gustu, zgodnie z potrzebami twojej strony internetowej, biorąc pod uwagę, że skuteczna reguła blokująca wstrzykiwanie kodu PHP jest na przykład bezproduktywna na blogu z samouczkami PHP, gdzie administrator strony będzie musiał regularnie dodawać kod PHP do swoich postów na blogu, a odwiedzający będą również komentować z fragmentami kodu PHP.
ModSecurity można aktywować i dezaktywować do woli z poziomu interfejsu cPanel pakietu hostingowego, niezależnie dla każdej domeny.
1. Zaloguj się do interfejsu cPanel.
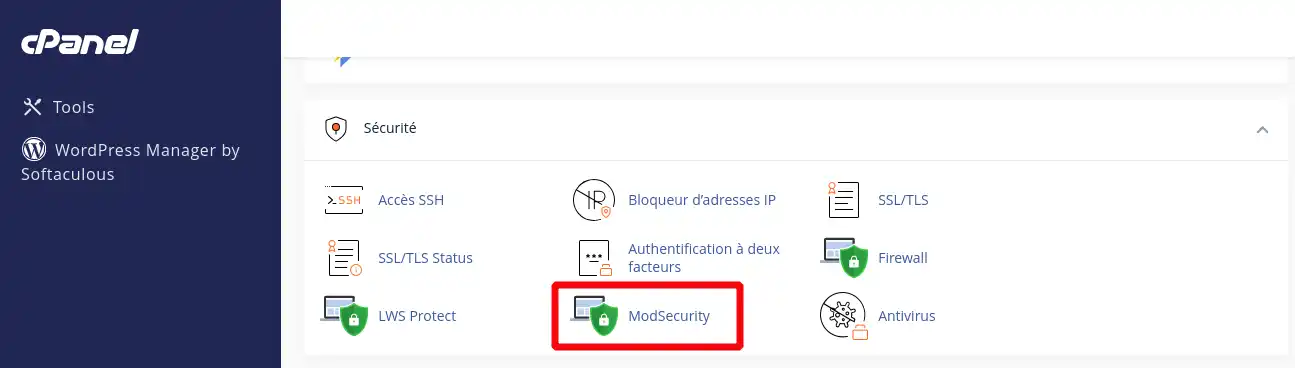
2. Przejdź do sekcji "Bezpieczeństwo" i kliknij przycisk "ModSecurity":
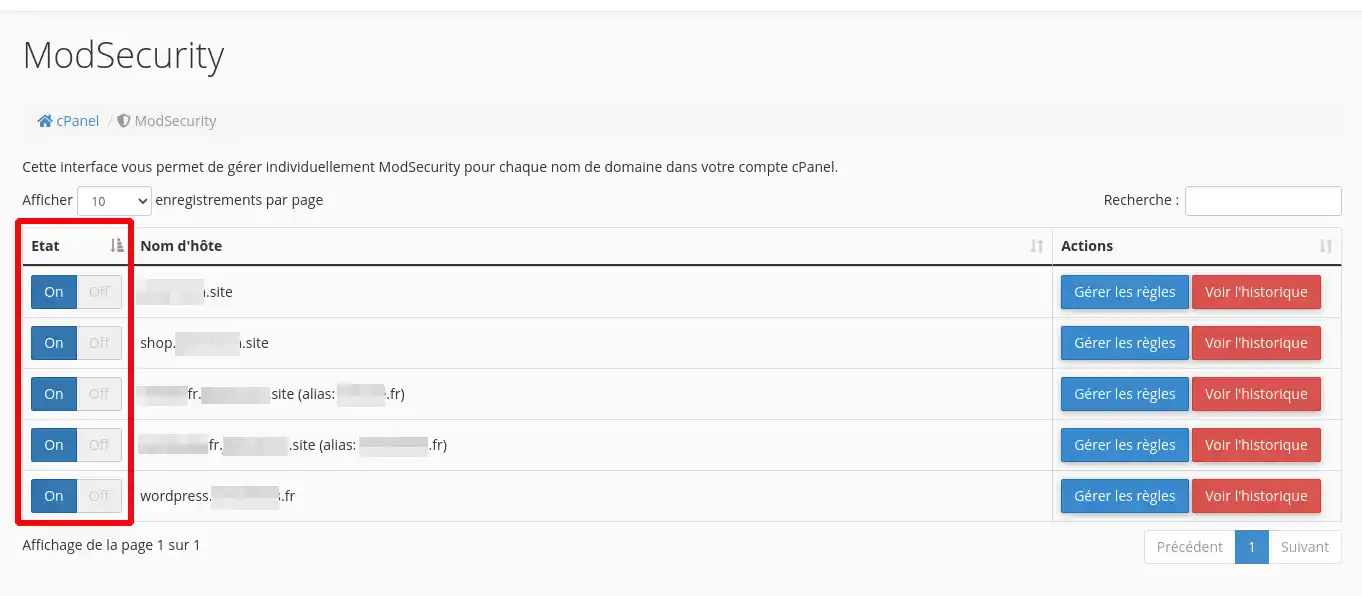
3. Wybierz domenę z listy, dla której chcesz wyłączyć ModSecurity i kliknij przycisk "Włącz" lub "Wyłącz", aby włączyć lub wyłączyć ModSecurity dla tej domeny.
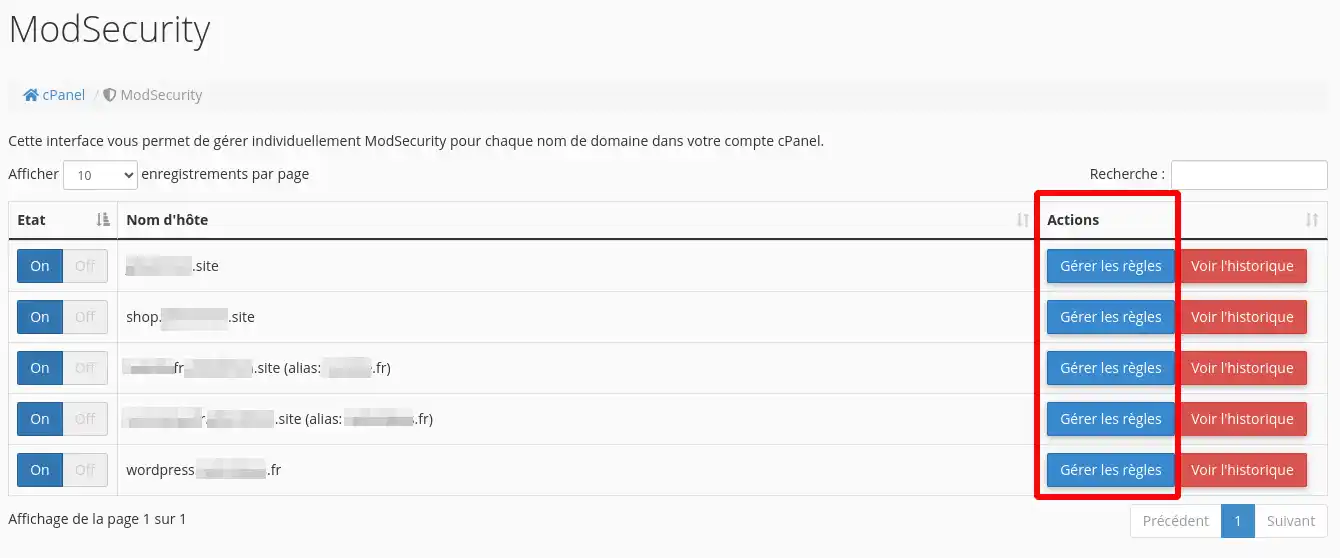
Jeśli chcesz aktywować lub dezaktywować pojedynczą regułę ModSecurity, kliknij przycisk "Zarządzaj regułami" odpowiadający nazwie domeny, którą chcesz zmodyfikować:
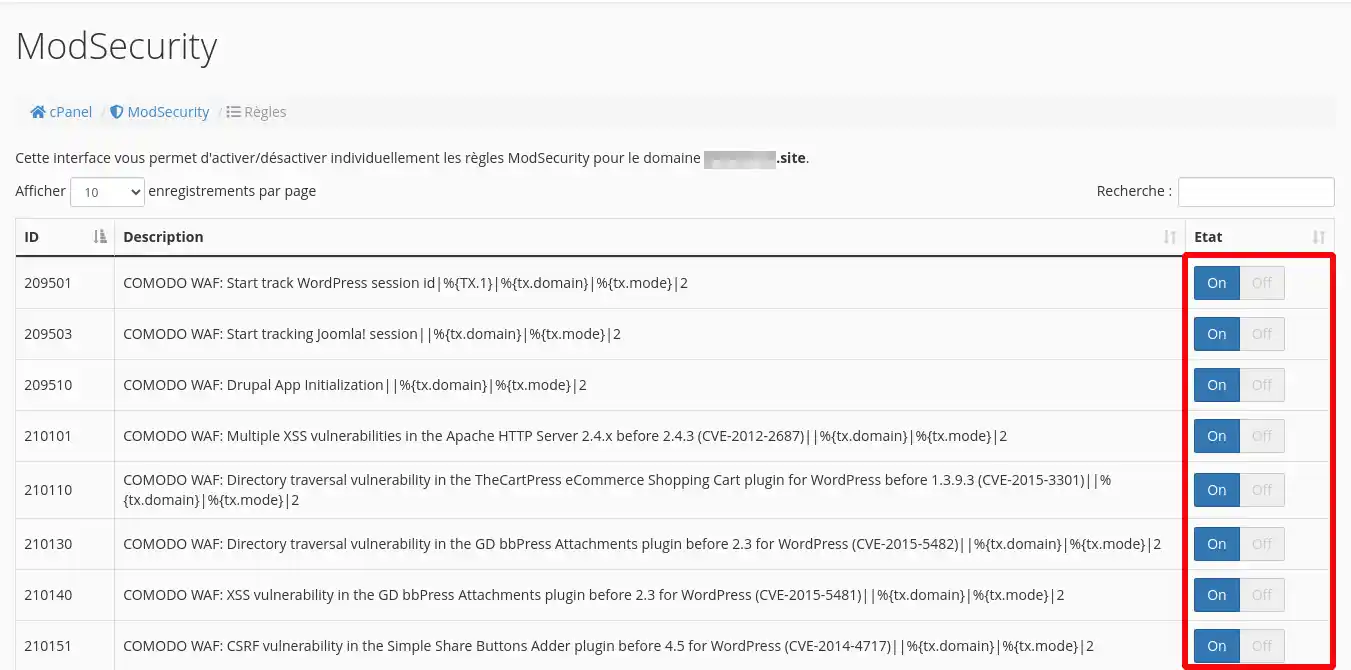
Następnie możesz kliknąć "Włącz" lub "Wyłącz" na każdej regule, aby aktywować lub dezaktywować ją dla swojej nazwy domeny:
Możesz zobaczyć, które reguły zostały zablokowane przez ModSecurity, klikając przycisk "Wyświetl historię" dla swojej nazwy domeny:
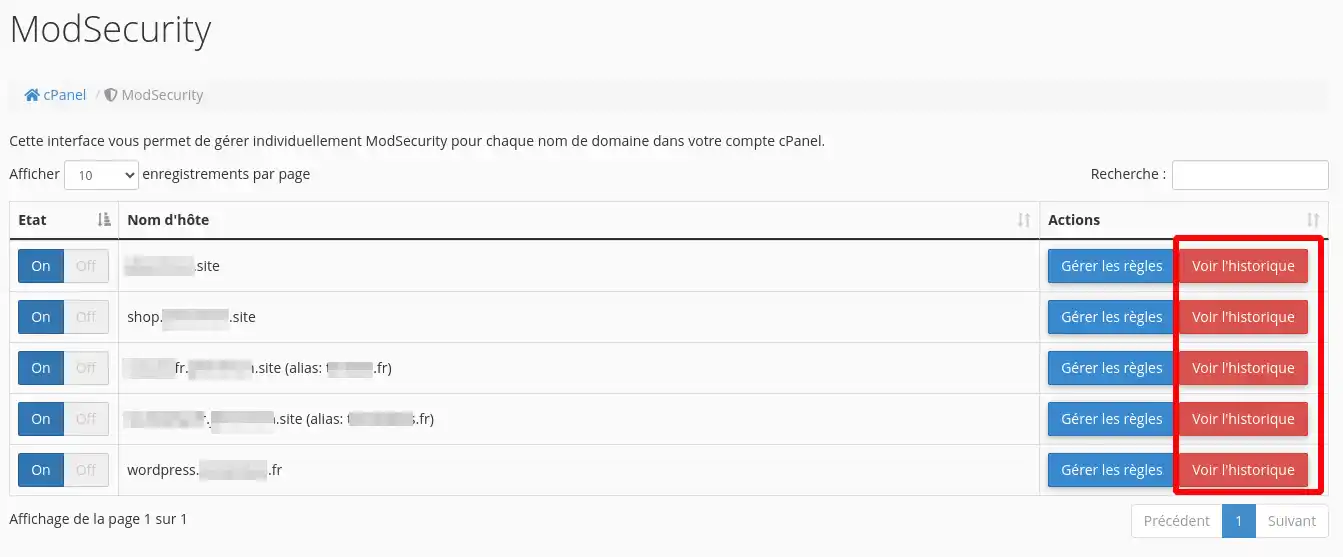
Reguły uruchomione przez modsecurity w Twojej witrynie lub aplikacji zostaną wyświetlone na liście.
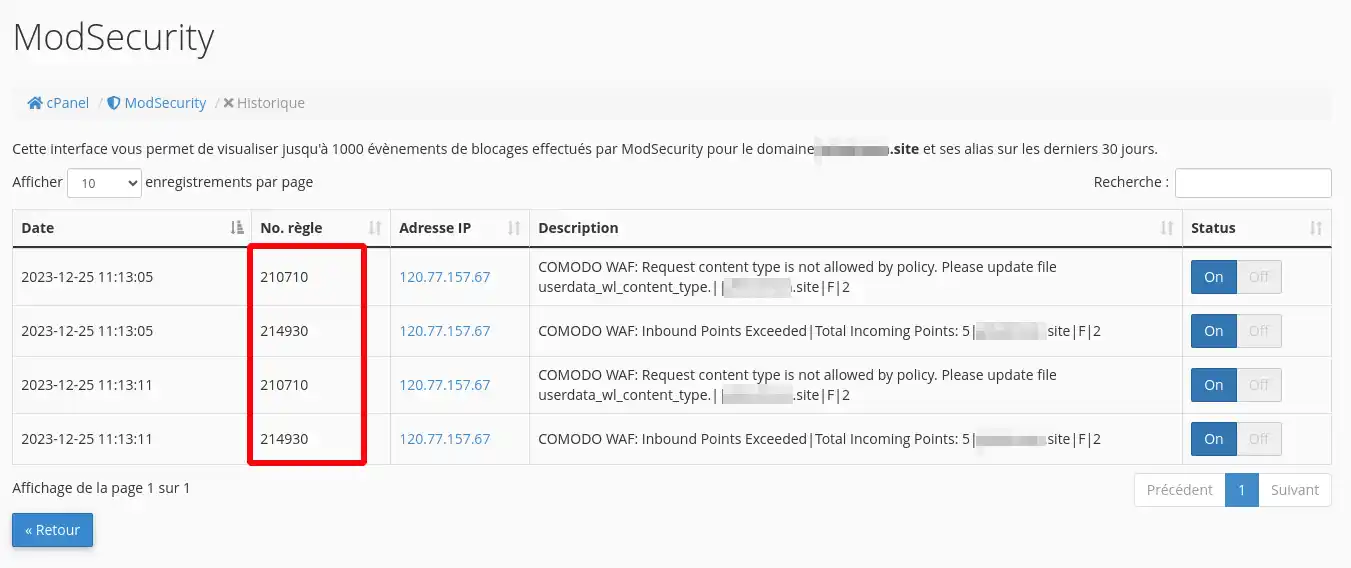
Pobierz numer reguły odpowiadający blokadzie i dezaktywuj ją.
Należy pamiętać, że blok może pojawić się w historii bloków dopiero po 5 do 10 minutach od zdarzenia.
Wiesz już, jak :
Mamy nadzieję, że te informacje pomogą ci skutecznie zabezpieczyć swoją witrynę. Jeśli masz jakieś pytania lub chciałbyś podzielić się swoimi doświadczeniami z ModSecurity, prosimy o pozostawienie komentarza. Dziękujemy za przeczytanie i życzymy powodzenia w zabezpieczaniu!
Zadaj je zespołowi LWS i społeczności. Odpowiedź zostanie opublikowana po moderacji.
 O LWS :
LWS to w 100% francuska firma hostingowa, która koncentruje się na jakości i innowacyjności oraz oferuje responsywną i kompetentną obsługę techniczną w przystępnych cenach.


 Tak
 Nie