
Pomoc online
Host dostępny dla wszystkich
Procédure
Błąd połączenia "ERR_CONNECTION_REFUSED" to ogólny komunikat o błędzie, który wskazuje, że połączenie przeglądarki internetowej ze stroną internetową zostało odrzucone. Przyczyn może być kilka, na przykład problem z połączeniem, blokada wykonana przez zaporę sieciową, ... Niniejsza dokumentacja pozwoli Ci zdiagnozować problem i znaleźć rozwiązanie.
Jedną z częstych przyczyn blokady jest to, że publiczny adres IP Twojego urządzenia został zablokowany przez zaporę serwera cPanel. Aby to sprawdzić, najpierw pobierz publiczny adres IP swojego urządzenia, odwiedzając nasze dedykowane narzędzie: https://monip.lws.fr:
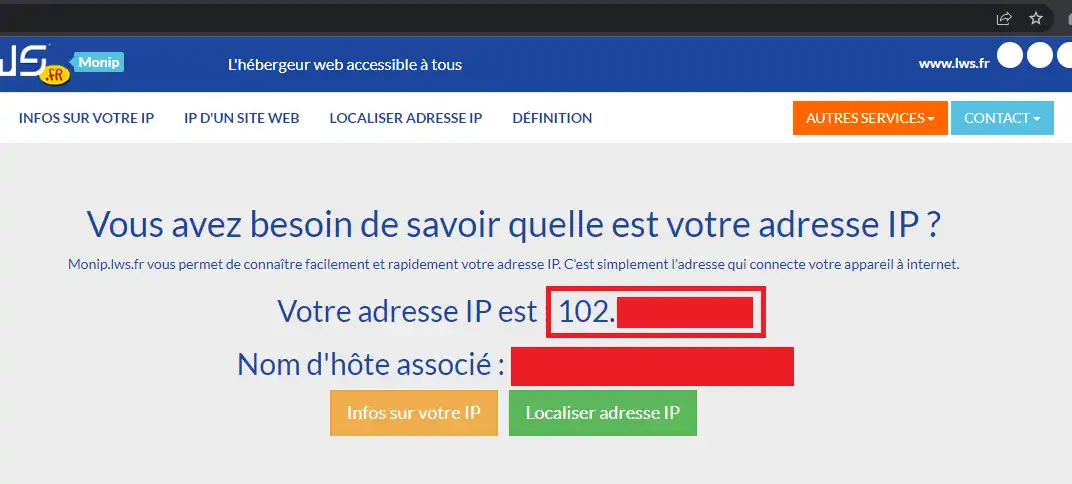
Następnie, z innego urządzenia, połączonego innym łączem internetowym, sprawdź, czy Twój adres IP nie jest blokowany przez serwer.
Bardzo ważne jest użycie innego połączenia internetowego do sprawdzenia, ponieważ to samo łącze internetowe najprawdopodobniej współdzieli ten sam publiczny adres IP przez wszystkie podłączone urządzenia (zasada NAT).
Jeśli Twój adres IP jest regularnie blokowany przez zaporę serwera cPanel, oznaczałoby to, że jedno lub więcej urządzeń w Twojej sieci wykonuje złośliwe działania, takie jak ataki bruteforce, DDoS lub zbyt wiele nieudanych prób połączenia z serwerem. Do zdarzeń mogących wywołać blokadę zapory należą:
Możesz ewentualnie skontaktować się z pomocą techniczną, aby technik sprawdził w logach serwera powód blokady Twojego adresu IP.
Jeśli narzędzie "Firewall" w Twoim panelu cPanel nie wykrywa żadnej blokady adresu IP, blokada może więc znajdować się na innym firewallu pomiędzy Twoją przeglądarką a serwerem cPanel: firewall/antywirus na Twoim komputerze, firewall routera, firewall dostawcy Internetu, firewall po stronie centrum danych, w którym hostowany jest serwer cPanel, firewall zabezpieczający łącze między Twoim dostawcą Internetu a jednym z dostawców sieciowych LWS, albo firewall znajdujący się po stronie sieci LWS.
W pierwszej kolejności możesz wyłączyć antywirus i/lub firewall na swoim komputerze, aby sprawdzić, czy problem nie leży po tej stronie. Zauważamy zwłaszcza rozwiązania zabezpieczające (antywirus/firewall) dla domu/małych firm, które są wystarczająco agresywne, aby blokować na przykład ruch HTTPS na porcie 2083, którego należy używać do połączenia z interfejsem cPanel.
Jeśli tak rzeczywiście jest, zalecamy ponowne włączenie rozwiązania zabezpieczającego antywirus/firewall i dodanie zablokowanego adresu URL do listy wyjątków (białej listy).
Jeśli jednak blokada nie leży ani po Twojej stronie, ani po stronie serwera cPanel, konieczne będzie zidentyfikowanie punktu blokadye; Aby zidentyfikować punkt blokady, konieczne będzie prześledzenie trasy ruchu sieciowego.
Niestety narzędzie tracert w Windows nie pozwala symulować autentycznego ruchu, takiego jak ruch TCP. To narzędzie może jedynie prześledzić ścieżkę żądania ICMP. Tymczasem ruch ICMP jest silnie filtrowany w sieci LWS, ponieważ może być używany do przeprowadzania ataków DDoS. W związku z tym wynik narzędzia tracert w Windows może być zafałszowany.
Aby uzyskać większą dokładność, zachęcamy do pobrania narzędzia nmap, które posiada bardziej zaawansowane narzędzie traceroute. Po pobraniu i zainstalowaniu otwórz wiersz polecenia (lub PowerShell) i uruchom następującą komendę:
nmap --traceroute -p T:443 votresite.com
Aby wykonać traceroute w systemie Linux lub Mac, otwórz terminal i uruchom następującą komendę:
traceroute -T -p 443 votresite.com
Oczywiście zastąp "votresite.com" nazwą domeny, do której nie można uzyskać dostępu (Twoją stroną internetową lub nazwą hosta serwera, jeśli nie możesz uzyskać dostępu do konkretnej usługi, takiej jak interfejs cPanel lub webmail). Zastąp port "443" portem, z którym masz problem:
Po wykonaniu traceroute zobaczysz adres IP ostatniego routera/serwera, z którym Twój komputer mógł się skontaktować. Udane połączenie sieciowe pokaże adres IP Twojego serwera cPanel, natomiast przerwane połączenie sieciowe pokaże timeouty (przekroczenie czasu oczekiwania), a ostatni adres IP wyświetlony na liście będzie potencjalnie routerem/serwerem, który jest źródłem blokady (lub routerem/serwerem znajdującym się tuż za nim). Jeśli rozpoznajesz ten adres IP i masz dostęp do tego routera/serwera, sprawdź jego ustawienia routingu i/lub zapory. Może to być w szczególności konfiguracja sieciowa dokonana przez administratora sieci lokalnej.
Jeśli wykryty adres IP jest adresem IP routera/serwera Twojego dostawcy Internetu, blokada znajduje się po jego stronie i konieczne będzie skontaktowanie się z nim w celu odblokowania;
Jeśli adres IP należy do sieci LWS lub jednego z dostawców sieciowych LWS, konieczne będzie skontaktowanie się z pomocą techniczną LWS, abyśmy mogli szczegółowo przeanalizować problem na routerze/serwerze i przeprowadzić odblokowanie.
W każdym przypadku możesz przekazać wynik komendy traceroute lub nmap naszym technikom wsparcia, jeśli potrzebujesz pomocy w zidentyfikowaniu punktu blokady.
Zadaj je zespołowi LWS i społeczności. Odpowiedź zostanie opublikowana po moderacji.
 O LWS :
LWS to w 100% francuska firma hostingowa, która koncentruje się na jakości i innowacyjności oraz oferuje responsywną i kompetentną obsługę techniczną w przystępnych cenach.


 Tak
 Nie