
Hjälp online
Webbhotellet tillgängligt för alla
Procédure
När du vill aktivera ett SSL-certifikat måste du först generera en CSR-nyckel. En CSR Wildcard är en begäran om certifikatsignatur. Det är ett block med krypterad text som anger vilket domännamn som ska skyddas och vem du är.
Om du vill köpa ett SSL-certifikat måste du först generera CSR-nyckeln, vilket du kommer att bli ombedd att göra när du registrerar dig för certifikatet hos den berörda tjänsteleverantören (till exempel Trustico).
För att generera CSR-nyckeln behöver du SSH-åtkomst till din server (hostad server eller dator som kör Linux eller OS X / macOS eller Windows). För att generera den här nyckeln måste du skriva kommandot nedan i din SSH-terminal eller kommandohanterare:
openssl req -nodes -newkey rsa:2048 -sha256 -keyout myserver.key -out server.csr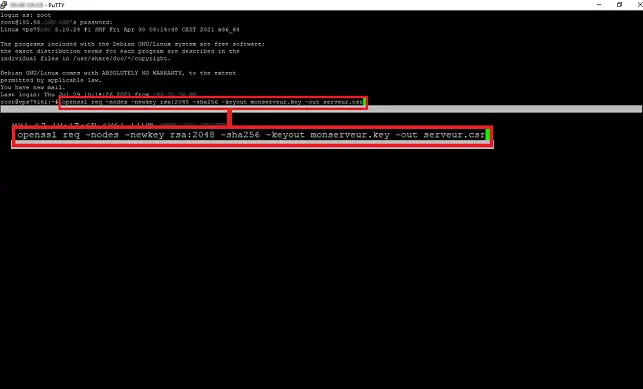
För att du ska förstå kommandot bättre förklaras de olika elementen nedan:
När kommandot har skrivits in i din SSH-terminal kommer du att bli ombedd att ange vissa identifieringsuppgifter. Dessa uppgifter krävs för verifiering av certifikatutfärdaren. Denna information inkluderar :
När kommandot körs skapas två filer, en privat .key och en publik CSR-fil. Observera att den privata nyckeln inte får avslöjas. Den kommer också att behövas för att installera certifikatet. Det är också viktigt att veta att den här nyckeln inte kan ersättas eller bytas ut.
När CSR-filen har genererats måste du kopiera innehållet i den här filen och klistra in det i relevant fält hos den tjänsteleverantör som du vill prenumerera på SSL-certifikatet med. För att göra detta kan du öppna filen med hjälp av en textredigerare eller följande kommando:
cat myserver.csrDet bör också noteras att du måste kopiera/klistra in hela filen, vilket också inkluderar :
-----BEGIN CERTIFICATE REQUEST----- -----END CERTIFICATE REQUEST-----
Du kan nu generera CSR-filen och den privata nyckeln för att prenumerera på ett betalt SSL-certifikat.
Om du har några frågor eller kommentarer, vänligen meddela oss.
Ställ den till LWS-teamet och communityn. Svaret publiceras efter moderering.
 Om LWS :
LWS är ett 100% franskt webbhotell som fokuserar på kvalitet och innovation och erbjuder en lyhörd och kompetent teknisk service till överkomliga priser.


 Ja
 Nej