
Ayuda en línea
El alojamiento web accesible a todos
Procédure
En un alojamiento web LWS Panel, los registros de su sitio (logs de acceso, errores PHP, solicitudes bloqueadas por el cortafuegos ModSecurity) se consultan en la herramienta LWS Log Analyzer. Se abre desde el icono «Logs Apache PHP ModSecurity» de la sección «Base de datos & PHP». Muestra los registros en tiempo real, de 24 horas a 7 días, y permite descargar los registros de acceso en bruto.
En su área de cliente LWS, pestaña «Domaine(s) & Hébergement(s)», haga clic en «Gérer» junto al alojamiento correspondiente. Si no logra conectarse, consulte la ayuda ¿Cómo iniciar sesión en su cuenta LWS y resolver los problemas de conexión?
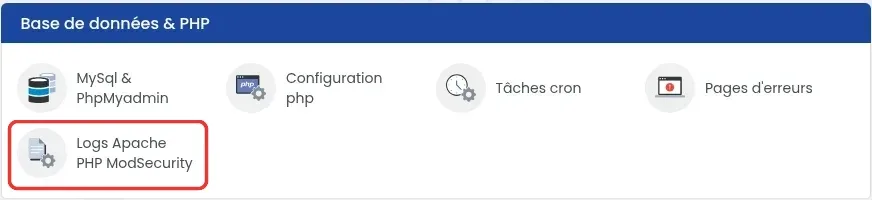
En la sección «Base de données & PHP», haga clic en el icono «Logs Apache PHP ModSecurity».
La herramienta LWS Log Analyzer se abre en una dirección propia del servidor de su alojamiento, y no en panel.lws.fr. Para volver al panel, use la flecha de la parte superior izquierda.
La primera vez, una visita guiada de 4 pasos le pide elegir el idioma («Français» o «English») y luego presenta la herramienta. Haga clic en «Suivant» hasta «C'est parti !», o en «Passer» para cerrarla.
En la parte superior de cada página, encuentra los mismos ajustes:
Los registros se actualizan solos, aproximadamente cada 15 segundos (indicación «Auto-refresh» en la parte superior de la pantalla). Cada indicador lleva un «?» que explica lo que cuenta.
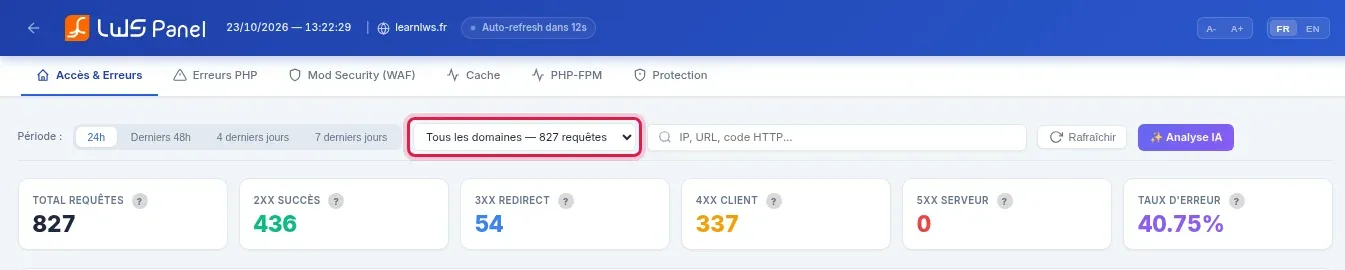
Esta pestaña reemplaza el antiguo registro de acceso (access.log). Enumera todas las solicitudes hechas a su sitio por los visitantes y los robots: contadores por tipo de respuesta (2XX éxito, 3XX redirección, 4XX cliente, 5XX servidor, tasa de error), gráfico de solicitudes por hora, direcciones IP, páginas y países más frecuentes. Los filtros «4xx» y «5xx» conservan solo los errores; los filtros «> 1s», «> 2s» y «> 5s» conservan las solicitudes lentas.
Cada línea de la tabla indica la fecha, la dirección IP del visitante, el método (GET para mostrar una página, POST para un envío de formulario o un inicio de sesión), la dirección solicitada, el código de respuesta, el tamaño y la duración.
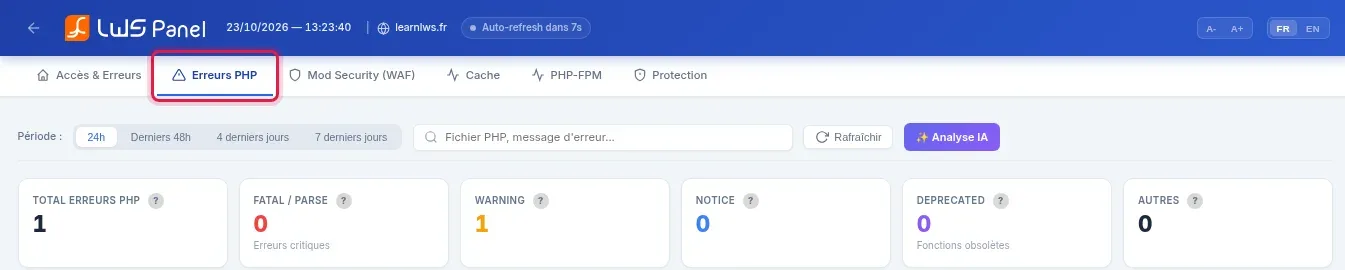
Esta pestaña reemplaza el antiguo registro PHP (PHP.log). Cuenta los errores por nivel: «FATAL / PARSE» (errores críticos, que bloquean la página), «WARNING», «NOTICE», «DEPRECATED» (funciones obsoletas). También muestra los archivos más problemáticos.
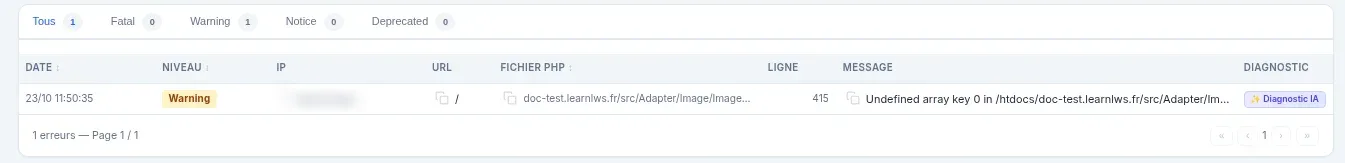
En la tabla, los filtros «Tous», «Fatal», «Warning», «Notice» y «Deprecated» ordenan los errores. Las columnas «FICHIER PHP» y «LIGNE» indican dónde se produce el error, la columna «MESSAGE» muestra el texto exacto.
Esta pestaña reemplaza el antiguo registro ModSecurity (ModSecurity.log). Cuenta los ataques bloqueados y enumera, para cada solicitud, la dirección IP, la dirección objetivo, el número de la regla activada y el estado «🚫 Bloqué». El visitante cuya solicitud es bloqueada por una regla recibe un error 406. El botón «🚫 Bloquées uniquement» oculta el resto. Muchas solicitudes bloqueadas sobre /.env o /.git/config procedentes de direcciones extranjeras son robots que buscan archivos secretos: es normal.
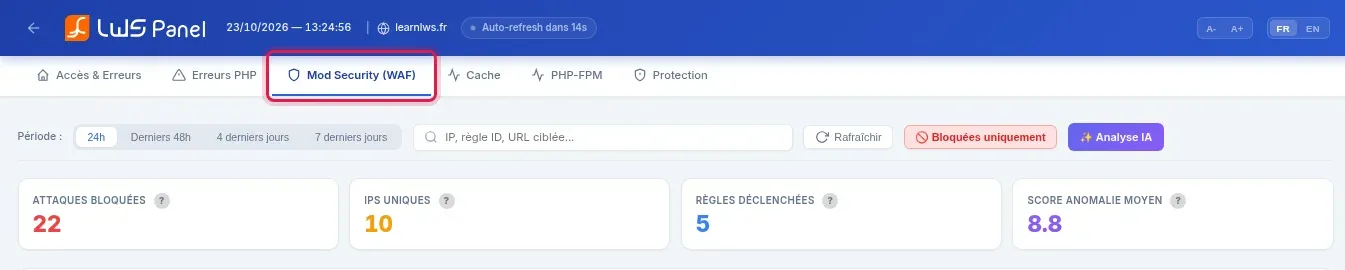
Los ajustes del cortafuegos no se hacen aquí: se encuentran en el icono «Mod security» de la sección «Sécurité» del LWS Panel.
Elija el periodo que cubra el momento del problema («24h», o más si el error es antiguo) y, si hace falta, el dominio correspondiente.
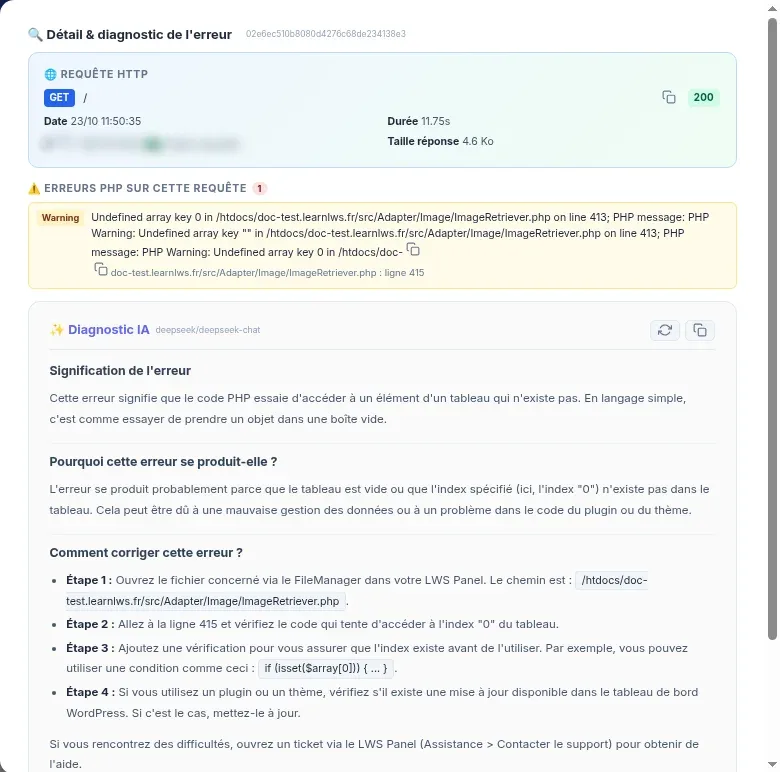
Identifique la línea que corresponde a la hora del problema. Las columnas «FICHIER PHP» y «LIGNE» señalan el archivo implicado: en WordPress, una ruta del tipo /wp-content/plugins/nom-de-l-extension/ indica la extensión implicada.
Haga clic en «✨ Diagnostic IA» al final de la línea, y después en «✨ Analyser avec l'IA». Tras 15 a 30 segundos, la herramienta explica el significado del error, su causa probable y los pasos para corregirlo.
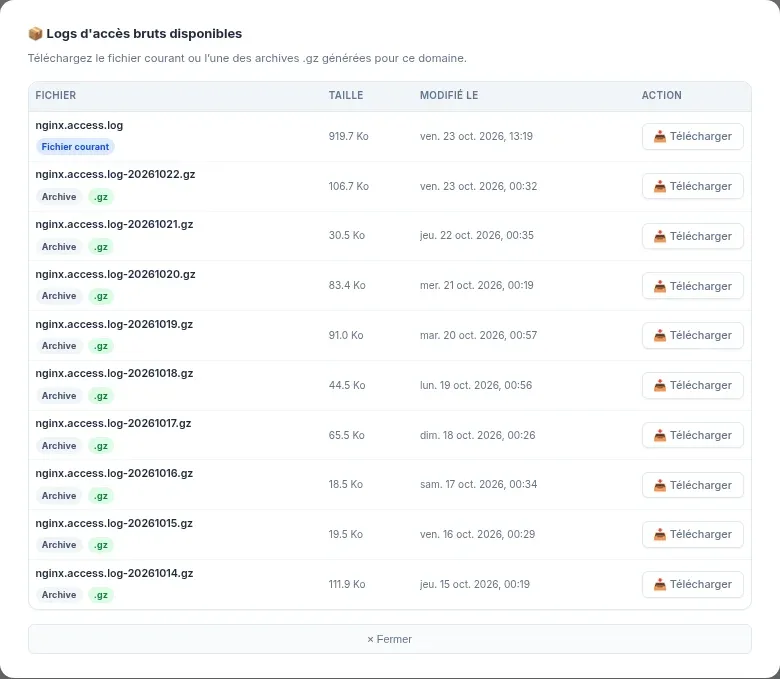
En la pestaña «Accès & Erreurs», baje hasta el final de la página, hasta «Exporter vos données», y haga clic en «📦 Logs bruts».
Haga clic en «📥 Télécharger» junto al archivo: «nginx.access.log» para el registro del día, o el archivo «nginx.access.log-AAAAMMJJ.gz» del día deseado. Los archivos cubren los últimos 15 días.
Para exportar solo una parte de las solicitudes (por ejemplo, los errores 404 de un dominio), ajuste primero el periodo, el dominio y los filtros, y luego haga clic en «📥 CSV filtré».
La antigua pantalla «Logs Apache et PHP» ha sido reemplazada por LWS Log Analyzer. Los errores PHP se encuentran en la pestaña «Erreurs PHP», las solicitudes con error en «Accès & Erreurs» (filtros «4xx» y «5xx»), y los bloqueos del cortafuegos en «Mod Security (WAF)».
Compruebe el periodo (cambie a «7 derniers jours» si el problema es antiguo) y el dominio elegido en la lista. Si la pestaña «Erreurs PHP» sigue vacía, mire «Accès & Erreurs» con el filtro «5xx», y después la pestaña «Protection».
Una solicitud bloqueada por una regla del cortafuegos ModSecurity devuelve un error 406. Busque la dirección IP del visitante o la dirección de la página en la pestaña «Mod Security (WAF)»: si la solicitud está «🚫 Bloqué», anote el número de la regla. La ayuda Cómo reparar un error 406 y encontrar el origen del problema explica los pasos siguientes.
Un error 403 no es devuelto por las reglas ModSecurity. Mire la pestaña «Protection» y luego «Accès & Erreurs» con el filtro «4xx». La ayuda ¿Cómo corregir un error 403 Forbidden en su sitio? detalla las posibles causas.
En «Accès & Erreurs», use los filtros «> 1s», «> 2s» y «> 5s». La pestaña «PHP-FPM» indica el script más lento y la pestaña «Cache» la proporción de páginas servidas por la caché.
La herramienta muestra como máximo los últimos 7 días. Los registros de acceso en bruto se descargan durante 15 días con «📦 Logs bruts».
No, la herramienta no ofrece esa opción. Descárguelos con «📦 Logs bruts» y luego envíelos donde desee.
Es el asistente IA de LWS Log Analyzer. Haga clic en la burbuja 💬 en la parte inferior derecha de la pantalla para hacerle una pregunta sobre sus registros, por ejemplo «¿Mi sitio está siendo atacado?» o «¿Por qué tengo errores 500?».
Hágala al equipo de LWS y a la comunidad. La respuesta se publica tras la moderación.
 Acerca de LWS :
LWS es una empresa de alojamiento web 100% francesa que apuesta por la calidad y la innovación y ofrece un servicio técnico reactivo y competente a precios asequibles.


 Sí
 No