Procédure
Objetivo de este artículo
Regularmente, circulan correos electrónicos falsos que usurpan la identidad de LWS.
Su objetivo es hacerle hacer clic en un enlace fraudulento o empujarle a comunicar información sensible.
En este artículo, aprenderá a:
- reconocer un correo electrónico falso que se hace pasar por LWS;
- verificar si el mensaje recibido es legítimo;
- saber qué hacer según su situación;
- reaccionar rápidamente si ha hecho clic, introducido su contraseña o realizado un pago.
Servicios afectados
Esta documentación concierne a todos los clientes de LWS que utilizan uno de los siguientes servicios:
- nombre de dominio
- alojamiento web
- servicio de correo
- cuenta de cliente LWS
- servicios que requieren una renovación o una acción desde el área de cliente
Requisitos previos
Antes de seguir este procedimiento, debe:
- tener acceso al email recibido;
- poder iniciar sesión en su área de cliente LWS;
- no haber eliminado el mensaje si desea que el soporte lo verifique.
Contexto: ¿por qué recibe este tipo de email?
Los estafadores envían regularmente correos electrónicos que utilizan el nombre, el logotipo o el tono de LWS para sembrar la duda.
Su método es simple:
- crear un mensaje alarmante;
- hacerle creer que un servicio va a expirar, ser suspendido o eliminado;
- empujarle a hacer clic rápidamente en un enlace;
- recuperar después sus credenciales o su información bancaria.
Estos mensajes fraudulentos no pasan por las infraestructuras de LWS.
Es importante señalar que no se ha constatado ninguna fuga de datos en LWS.
Los estafadores aprovechan principalmente:
- información pública;
- direcciones de correo electrónico encontradas en Internet;
- escenarios inventados para crear una sensación de urgencia.
Cuando se notifican estas campañas, se realizan solicitudes de bloqueo a los proveedores afectados, aunque no siempre den resultado.
¿Qué tipos de correos electrónicos falsos se han identificado?
Los correos electrónicos falsos observados pueden tomar varias formas.
Por ejemplo, puede recibir un mensaje que anuncia:
- un falso aviso de renovación de servicio;
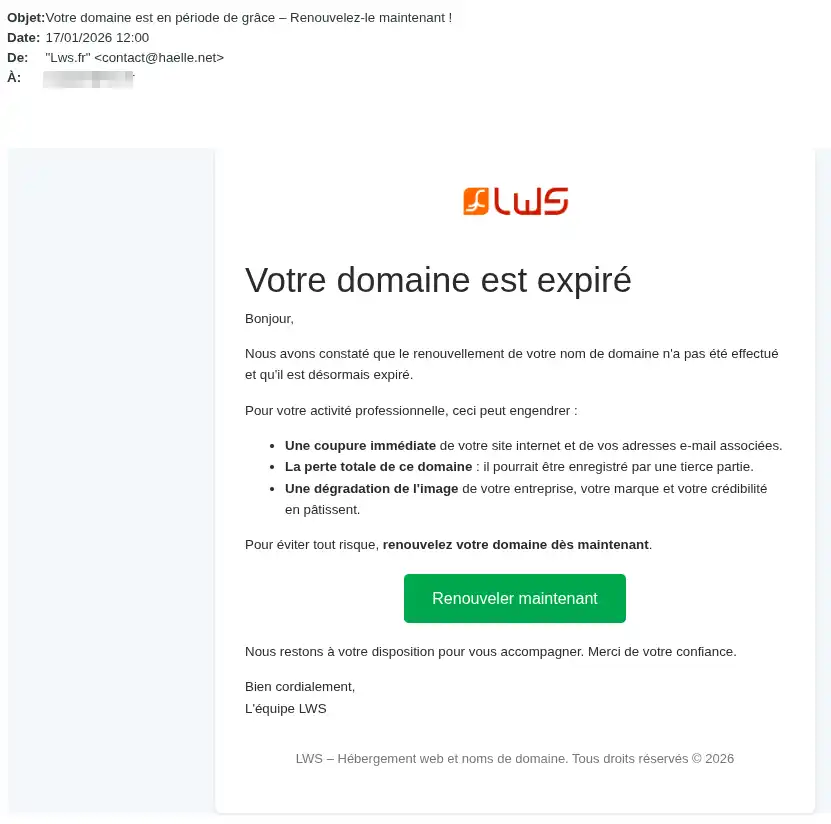
- un falso aviso de rescisión de contrato;
- una supuesta eliminación de su cuenta de cliente;
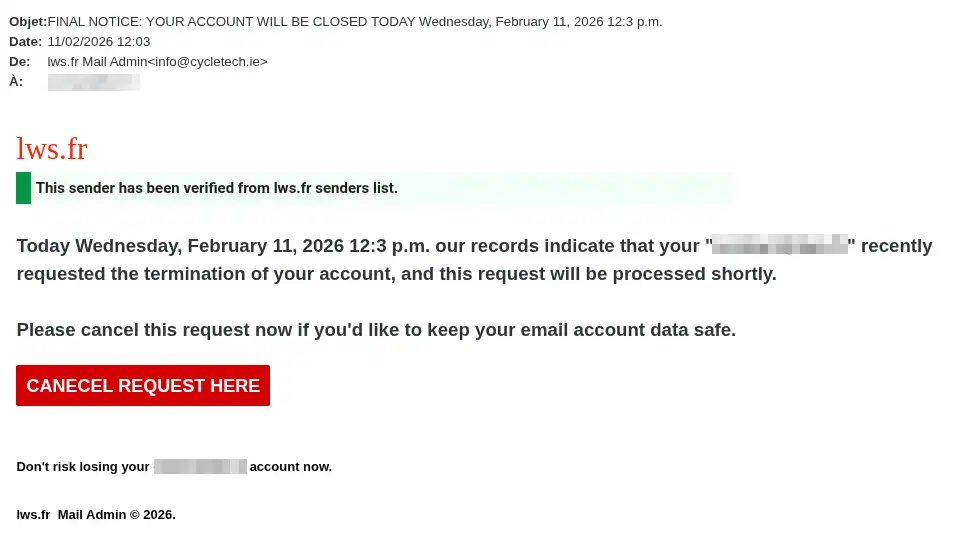
- un mal funcionamiento de su servicio de correo;
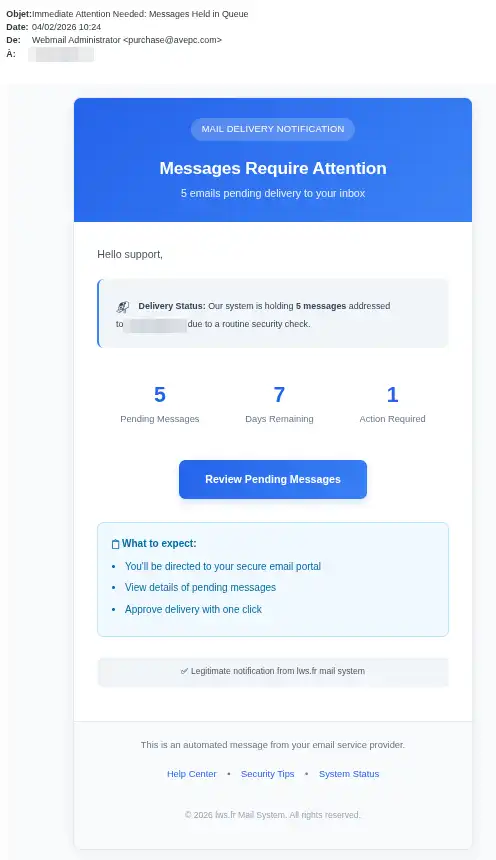
- una contraseña caducada para una dirección de email;
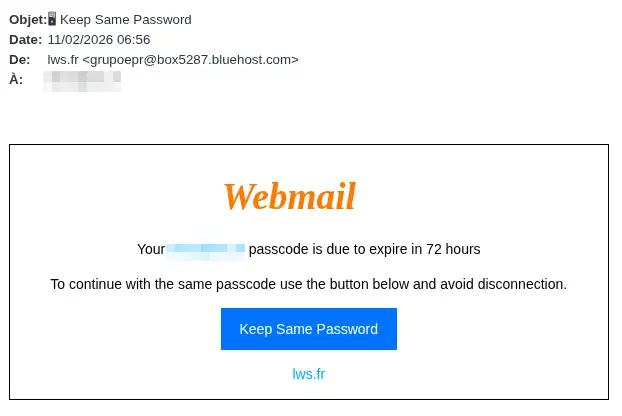
- una contraseña caducada para su cuenta de cliente;
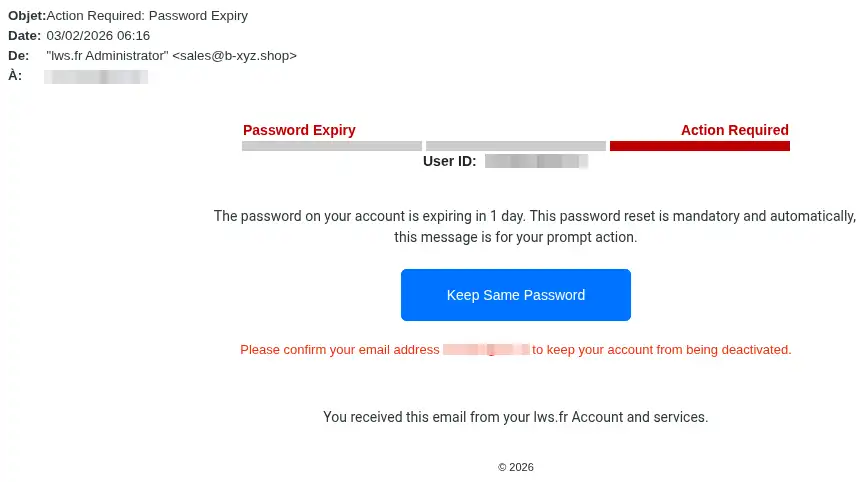
- una dirección de email suspendida;
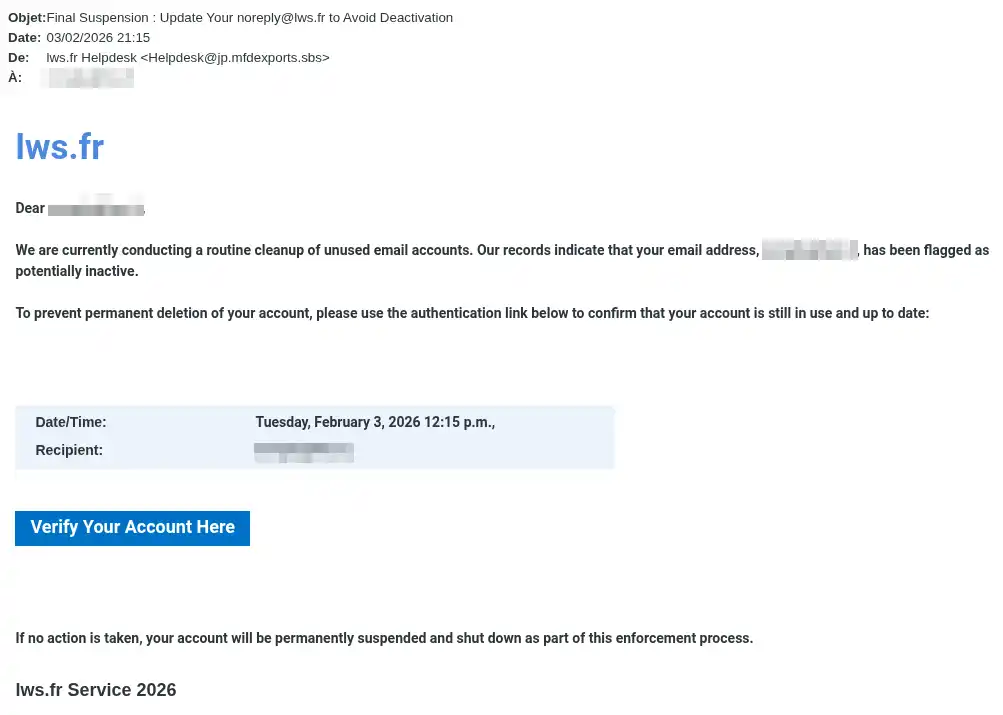
- una dirección de email eliminada;
- un buzón casi saturado, por ejemplo al 95 % o 98 %;
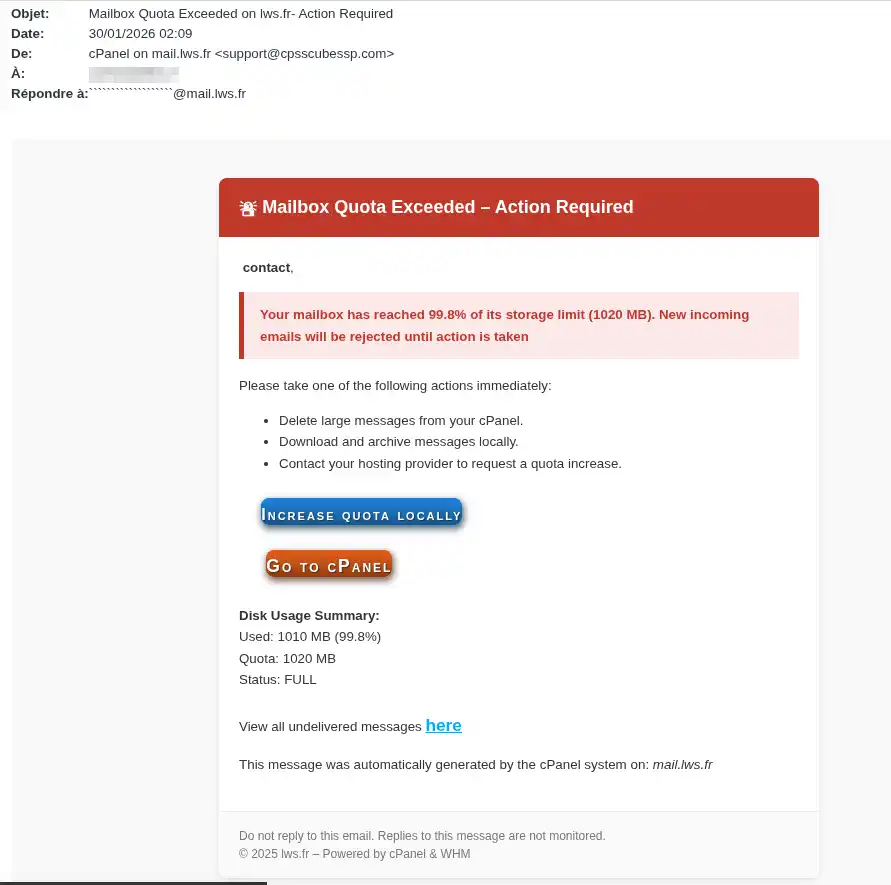
- una solicitud de verificación de identidad;
- una confirmación de dirección de email tras un supuesto mantenimiento;
- una solicitud urgente de pago para evitar una interrupción del servicio.
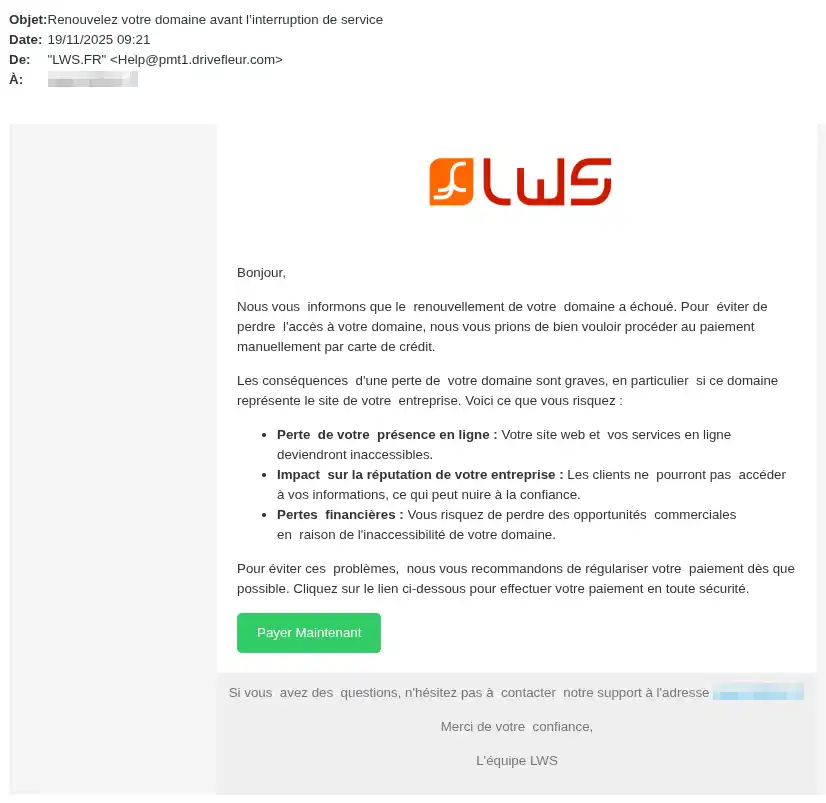
Aunque cambie el tema, el objetivo sigue siendo siempre el mismo:
hacerle hacer clic en un enlace fraudulento o hacerle introducir información personal.
¿Cómo reconocer un correo electrónico falso de LWS?
Varios elementos deben alertarle.
El mensaje no contiene su identificador de cliente.
Todos los correos electrónicos enviados por LWS contienen su identificador de cliente en el formato:
LWS-XXX según los casos.
Si recibe un mensaje que:
- le pide hacer clic en un enlace;
- le pide pagar;
- le pide verificar su cuenta;
- le pide confirmar su información;
pero no contiene su identificador de cliente, debe considerarlo fraudulento.
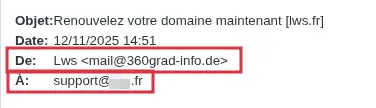
La dirección de envío no es la correcta.
LWS comunica únicamente:
- con la dirección de email registrada en su área de cliente;
- y envía sus mensajes desde noreply@lws.fr.
Si el mensaje proviene de otra dirección, debe considerarse sospechoso.
Ejemplo de email sospechoso:
El mensaje intenta hacerle actuar con urgencia.
Los estafadores suelen utilizar formulaciones como:
- “Su servicio será suspendido hoy.”
- “Su cuenta va a ser eliminada.”
- “Su buzón está casi lleno.”
- “Su contraseña ha caducado.”
- “Último recordatorio antes de la rescisión”
Este tono alarmante se utiliza para empujarle a actuar sin verificar.
El mensaje contiene un enlace o un botón de pago.
Un email que le pide:
- pagar una factura;
- renovar inmediatamente un servicio;
- confirmar su identidad;
- reactivar una dirección de email;
- actualizar su contraseña;
a través de un enlace contenido en el mensaje, debe tratarse con precaución.
En caso de duda, nunca haga clic en el enlace y contacte con el soporte de LWS desde su área de cliente.
El contenido es confuso, inusual o incoherente
Un email fraudulento también puede presentar:
- formulaciones inusuales;
- faltas;
- solicitudes demasiado vagas;
- amenazas exageradas;
- una incoherencia entre el problema anunciado y sus servicios reales.
- un precio inexacto
Qué debe hacer inmediatamente si recibe un email potencialmente sospechoso
Siga este procedimiento en orden.
Paso 1: No haga clic en ningún enlace
No haga clic:
- en ningún botón;
- en ningún enlace;
- en ningún archivo adjunto.
Aunque el mensaje parezca creíble, no inicie ninguna acción desde el email.
Paso 2: No responda al mensaje
No responda al remitente.
Que aparezca un nombre conocido no garantiza que el email sea legítimo.
Paso 3: Verifique los elementos visibles en el email
Antes de nada, compruebe:
- la presencia de su identificador de cliente;
- la dirección real del remitente;
- el tipo de solicitud realizada;
- el carácter urgente o amenazante del mensaje.
Paso 4: Inicie sesión directamente en su área de cliente LWS
Abra usted mismo su navegador y acceda a su área de cliente LWS sin utilizar el enlace contenido en el email.
Esto permite verificar la situación desde la fuente oficial.
Paso 5: Verifique si se solicita una acción real
Una vez conectado a su área de cliente, compruebe:
- sus servicios activos;
- sus vencimientos;
- sus solicitudes pendientes;
- sus notificaciones;
- las acciones realmente solicitadas en su cuenta.
Si nada coincide con el contenido del email, lo más probable es que se trate de un mensaje fraudulento.
Paso 6: Contacte con el soporte en caso de duda
Si no está seguro del origen del mensaje, contacte con el soporte de LWS a través de la sección Asistencia de su área de cliente.
No solicite la verificación respondiendo al mensaje recibido.
Pase siempre por el canal oficial.
¿Cómo verificar que un email es legítimo?
Puede considerar que un mensaje es fiable solo si coinciden varios elementos.
Verifique los siguientes puntos
El mensaje debe:
- contener su identificador de cliente;
- provenir de noreply@lws.fr;
- referirse a un servicio realmente presente en su cuenta;
- corresponder a una acción visible en su área de cliente;
- no basarse únicamente en un enlace contenido en el email.
Si el email le pide una acción pero no aparece ninguna solicitud equivalente en su área de cliente, considere el mensaje como sospechoso.
¿Qué hacer según su situación?
Caso 1 — Ha recibido el email pero no ha hecho clic en nada
En este caso:
- no realice ninguna acción desde el email;
- verifique su cuenta desde el área de cliente;
- elimine el mensaje si el fraude se confirma;
- contacte con el soporte a través del área de cliente si desea una comprobación adicional.
Caso 2 — Ha hecho clic en el enlace pero no ha introducido nada
En este caso:
- cierre inmediatamente la página abierta;
- no introduzca ninguna información;
- inicie sesión en su área de cliente LWS para comprobar que no se solicita ninguna acción real;
- vigile su cuenta por precaución.
Caso 3 — Ha introducido su contraseña
Si ha introducido la contraseña de su cuenta de cliente o de una dirección de email en un sitio fraudulento:
- modifique inmediatamente la contraseña afectada;
- elija una contraseña fuerte y diferente de la anterior;
- verifique que la información de contacto de su cuenta no se ha modificado;
- compruebe que no se ha realizado ninguna acción inusual en sus servicios.
Caso 4 — Ha introducido sus datos bancarios
En ese caso:
- contacte inmediatamente con su banco;
- solicite un bloqueo si es necesario;
- vigile sus operaciones bancarias;
- conserve toda prueba útil: email recibido, captura de pantalla, hora del pago, importe.
Caso 5 — Ha realizado un pago
Si ha pagado desde un enlace fraudulento:
- contacte sin demora con su banco;
- informe del pago como sospechoso;
- pregunte qué pasos seguir según su tarjeta o su medio de pago;
- después verifique su área de cliente LWS para confirmar que no se esperaba realmente ningún pago oficial.
Errores frecuentes y soluciones
“El mensaje parece profesional, así que seguramente es verdad”
Eso no es un criterio suficiente.
Los estafadores saben reproducir la apariencia de un email oficial.
Buen hábito: verifique siempre el identificador de cliente, la dirección de envío y su área de cliente.
“El mensaje habla de un problema urgente, debo hacer clic rápido”
Eso es precisamente lo que buscan los estafadores.
Buen hábito: nunca haga clic bajo el efecto de la urgencia.
“He visto LWS en el nombre del remitente”
El nombre mostrado puede ser engañoso.
Buen hábito: verifique la dirección de email real del envío.
“He hecho clic, así que mi cuenta está necesariamente pirateada”
No necesariamente.
El riesgo depende sobre todo de lo que haya hecho después.
Buen hábito: si no ha introducido nada, cierre la página y verifique su cuenta.
Si ha introducido una contraseña o ha pagado, actúe de inmediato.
“He recibido un email que habla de un buzón lleno, así que seguramente es real”
No necesariamente.
Buen hábito: verifique desde su área de cliente o sus herramientas oficiales, nunca desde el enlace contenido en el mensaje.
“El mensaje no contiene mi identificador de cliente pero parece serio”
Es una señal de alerta importante.
Buen hábito: considere fraudulento todo mensaje que solicite una acción sin identificador de cliente.
Resultado esperado tras la verificación
Al final de su comprobación, debe poder determinar claramente una de estas dos situaciones.
Situación normal
Estará tranquilo si:
- no se solicita ninguna acción inusual en su área de cliente;
- el mensaje no corresponde a ninguna necesidad real;
- no ha comunicado ninguna información sensible;
- no aparece ninguna operación bancaria anormal.
Situación que debe tratar de inmediato
Debe actuar rápidamente si:
- ha introducido una contraseña;
- ha introducido datos bancarios;
- ha realizado un pago;
- constata una modificación anormal en su cuenta;
- ya no puede acceder a su área de cliente o a sus servicios.
Plazos y nivel de urgencia
En este tipo de situación, algunas acciones deben realizarse inmediatamente.
A hacer inmediatamente
- dejar de hacer clic en el mensaje;
- cambiar la contraseña si la ha comunicado;
- contactar con el banco si ha introducido datos bancarios o ha pagado;
- verificar el estado real de sus servicios en el área de cliente.
Lo que no debe esperar
No debe esperar varias horas o varios días si:
- ha transmitido una contraseña;
- ha comunicado datos bancarios;
- ve una actividad inusual.
Cuanto más rápido reaccione, más limitará los riesgos.
Buenas prácticas para evitar el phishing
Para reducir los riesgos, conserve estos hábitos:
- nunca haga clic en un enlace de un email en caso de duda;
- verifique siempre la presencia de su identificador de cliente;
- compruebe siempre la dirección de envío;
- conéctese directamente a su área de cliente;
- nunca introduzca sus datos bancarios desde un email sospechoso;
- contacte con el soporte únicamente a través de la sección Asistencia de su área de cliente si tiene dudas.
Conclusión
Los correos electrónicos falsos que se hacen pasar por LWS buscan provocar una reacción rápida utilizando el miedo, la urgencia o la duda.
Para protegerse:
- nunca haga clic en un enlace sospechoso;
- verifique siempre la presencia de su identificador de cliente;
- considere sospechoso cualquier mensaje que no provenga de noreply@lws.fr;
- compruebe siempre la situación desde su área de cliente LWS;
- contacte con el soporte a través de la Asistencia de su área de cliente en caso de duda.
Si ha comunicado una contraseña o información bancaria, actúe inmediatamente.


 Sí
 No
 Acerca de
