Procédure
Doel van dit artikel
Regelmatig circuleren er valse e-mails die zich voordoen als LWS.
Hun doel is u te laten klikken op een frauduleuze link of u ertoe aan te zetten gevoelige informatie te verstrekken.
In dit artikel leert u hoe u:
- een valse e-mail herkent die zich voordoet als LWS;
- controleert of het ontvangen bericht legitiem is;
- weet wat u moet doen naargelang uw situatie;
- snel reageert als u hebt geklikt, uw wachtwoord hebt ingevoerd of een betaling hebt gedaan.
Betrokken diensten
Deze documentatie is van toepassing op alle LWS-klanten die een van de volgende diensten gebruiken:
- domeinnaam
- webhosting
- maildienst
- LWS-klantaccount
- diensten die een verlenging of een actie vanuit de klantenruimte vereisen
Vereisten
Voordat u deze procedure volgt, moet u:
- toegang hebben tot de ontvangen e-mail;
- kunnen inloggen op uw LWS-klantenruimte;
- het bericht niet hebben verwijderd als u het door de support wilt laten controleren.
Context: waarom ontvangt u dit type e-mail?
Oplichters sturen regelmatig e-mails die de naam, het logo of de toon van LWS gebruiken om twijfel te zaaien.
Hun methode is eenvoudig:
- een alarmerend bericht maken;
- u doen geloven dat een dienst zal verlopen, worden opgeschort of verwijderd;
- u snel laten klikken op een link;
- vervolgens uw inloggegevens of bankgegevens bemachtigen.
Deze frauduleuze berichten lopen niet via de infrastructuren van LWS.
Het is belangrijk om te weten dat bij LWS geen gegevenslek is vastgesteld.
Oplichters maken voornamelijk gebruik van:
- openbare informatie;
- e-mailadressen die op internet zijn gevonden;
- verzonnen scenario's om een gevoel van urgentie te creëren.
Wanneer deze campagnes worden gemeld, worden verzoeken tot blokkering ingediend bij de betrokken dienstverleners, ook al slagen die niet altijd.
Welke soorten valse e-mails zijn geïdentificeerd?
De waargenomen valse e-mails kunnen verschillende vormen aannemen.
U kunt bijvoorbeeld een bericht ontvangen met de melding van:
- een valse melding van verlenging van een dienst;
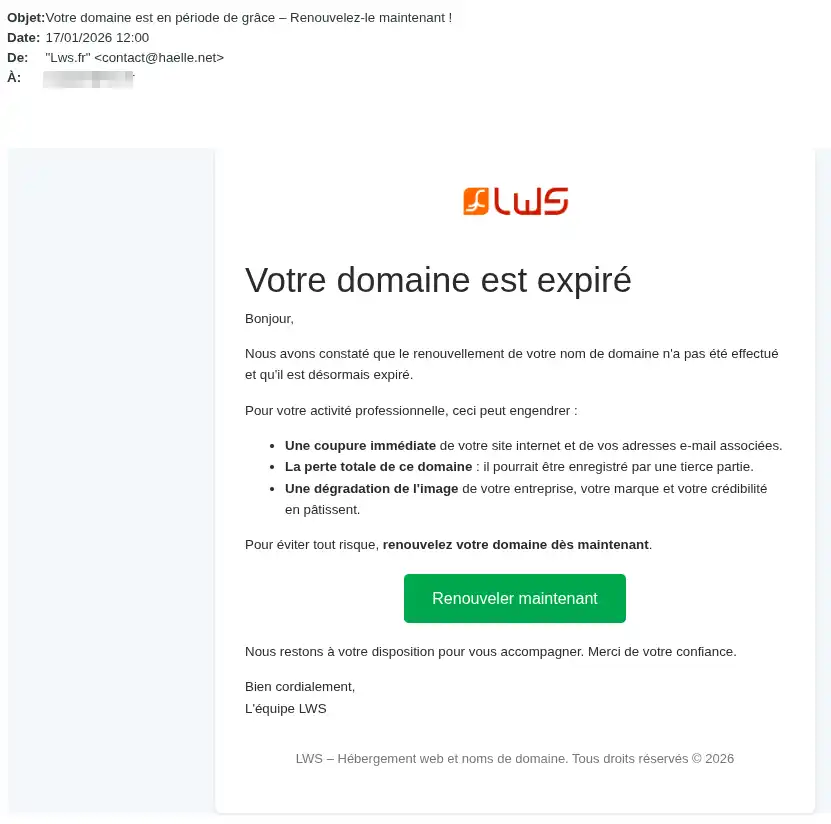
- een valse melding van contractbeëindiging;
- een vermeende verwijdering van uw klantaccount;
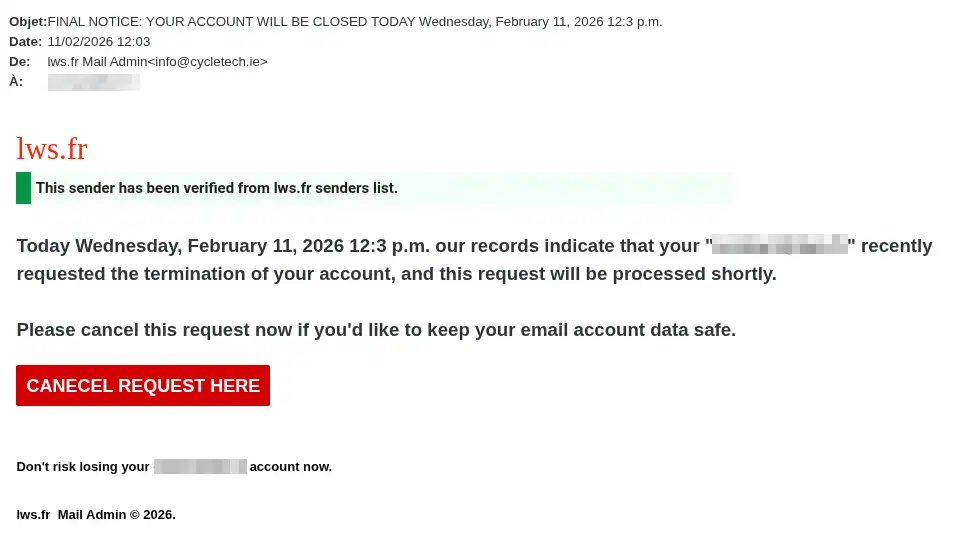
- een storing in uw maildienst;
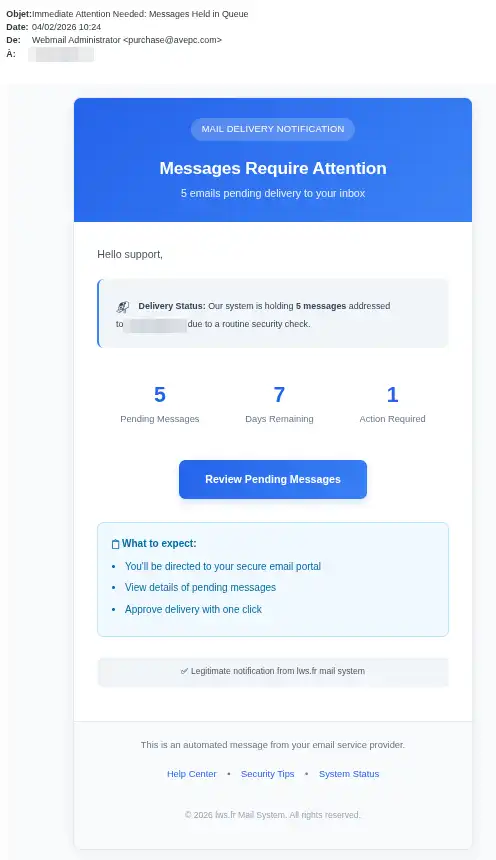
- een verlopen wachtwoord voor een e-mailadres;
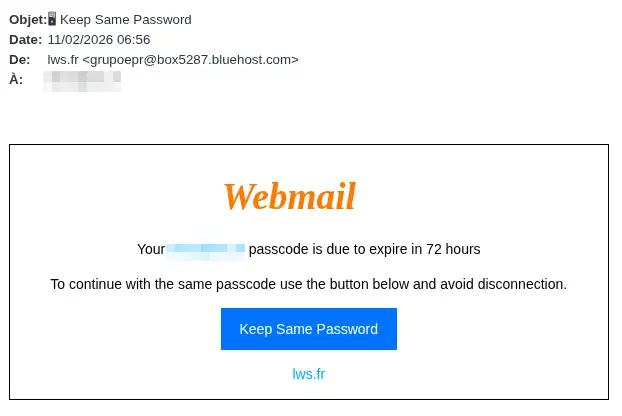
- een verlopen wachtwoord voor uw klantaccount;
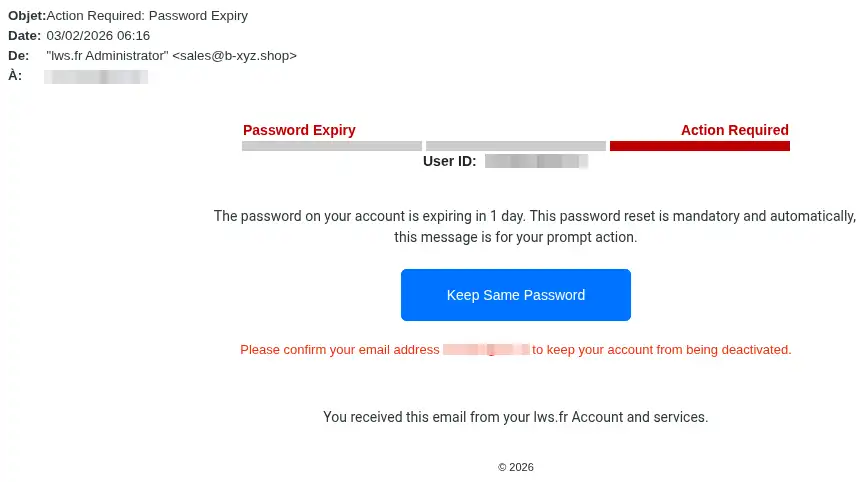
- een opgeschort e-mailadres;
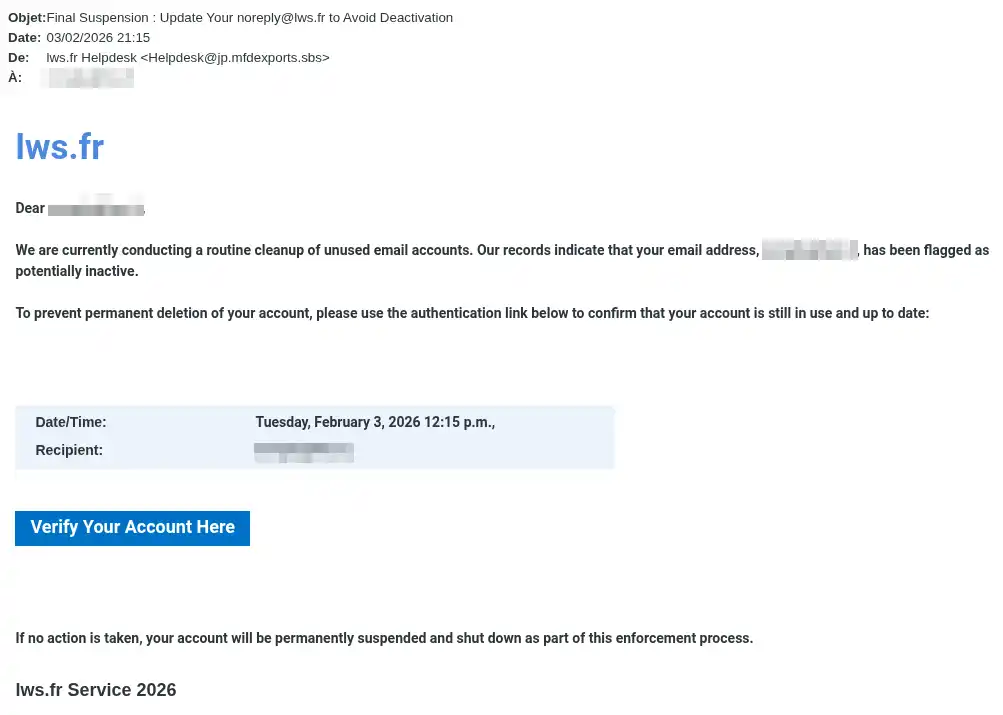
- een verwijderd e-mailadres;
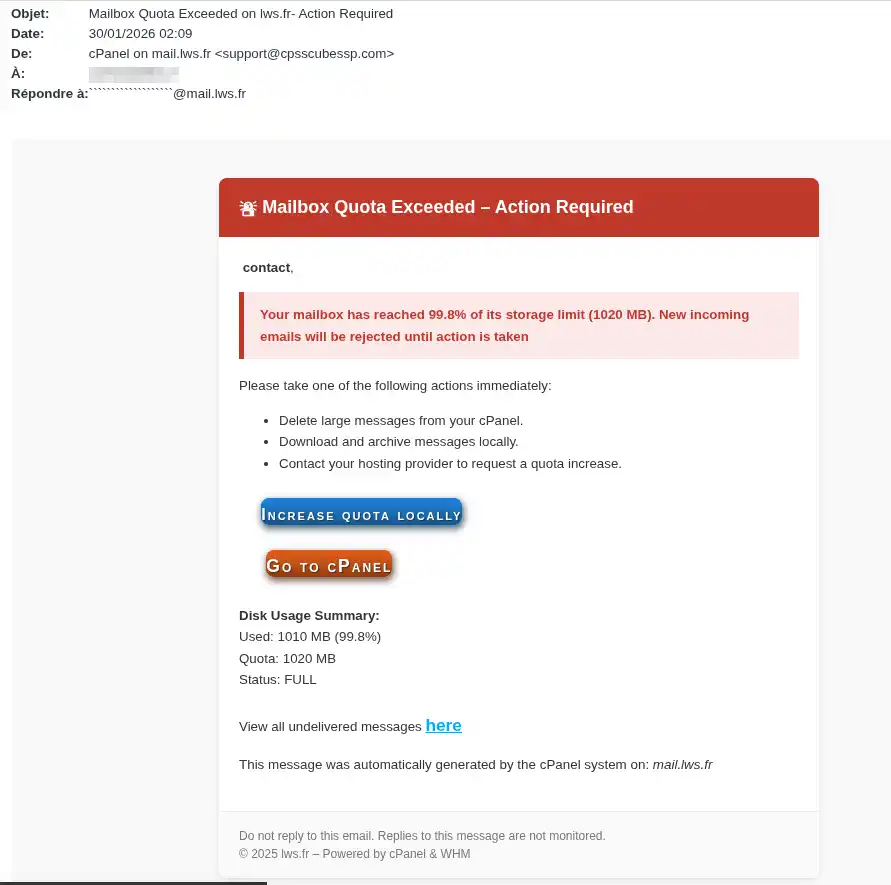
- een bijna volle mailbox, bijvoorbeeld 95% of 98%;
- een verzoek om identiteitsverificatie;
- een bevestiging van het e-mailadres na een vermeend onderhoud;
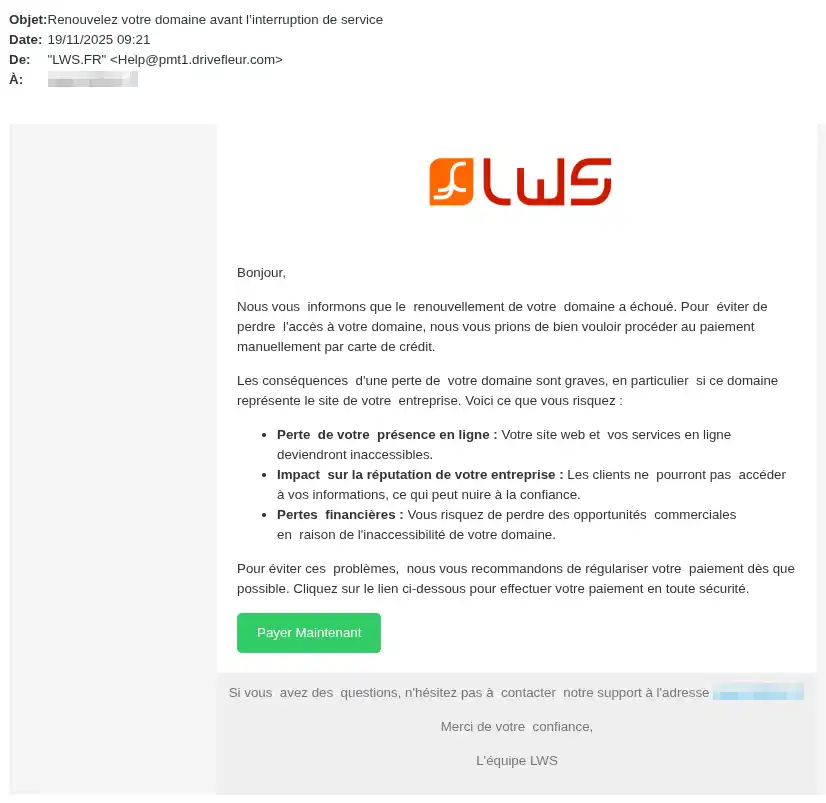
- een dringend betalingsverzoek om een onderbreking van de dienst te vermijden.
Ook al verandert het onderwerp, het doel blijft altijd hetzelfde:
u laten klikken op een frauduleuze link of u persoonlijke informatie laten invoeren.
Hoe herkent u een valse LWS-e-mail?
Verschillende elementen moeten u waarschuwen.
Het bericht bevat uw klant-ID niet.
Alle door LWS verzonden e-mails bevatten uw klant-ID in het formaat:
LWS-XXX afhankelijk van de situatie.
Als u een bericht ontvangt dat:
- u vraagt op een link te klikken;
- u vraagt te betalen;
- u vraagt uw account te verifiëren;
- u vraagt uw gegevens te bevestigen;
maar uw klant-ID niet bevat, moet u het als frauduleus beschouwen.
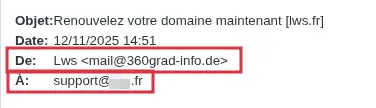
Het afzenderadres is niet correct.
LWS communiceert uitsluitend:
- met het e-mailadres dat in uw klantenruimte is geregistreerd;
- en verstuurt berichten vanaf noreply@lws.fr.
Als het bericht van een ander adres komt, moet het als verdacht worden beschouwd.
Voorbeeld van een verdacht e-mailbericht:
Het bericht probeert u onder tijdsdruk tot actie aan te zetten.
Oplichters gebruiken vaak formuleringen zoals:
- “Uw dienst wordt vandaag opgeschort.”
- “Uw account wordt verwijderd.”
- “Uw mailbox is bijna vol.”
- “Uw wachtwoord is verlopen.”
- “Laatste herinnering vóór opzegging”
Deze alarmerende toon wordt gebruikt om u aan te zetten te handelen zonder te controleren.
Het bericht bevat een link of een betaalknop.
Een e-mail die u vraagt om:
- een factuur te betalen;
- onmiddellijk een dienst te verlengen;
- uw identiteit te bevestigen;
- een e-mailadres opnieuw te activeren;
- uw wachtwoord bij te werken;
via een link in het bericht moet met de nodige voorzichtigheid worden behandeld.
Bij twijfel, klik nooit op de link en neem contact op met de LWS-support vanuit uw klantenruimte.
De inhoud is vaag, ongebruikelijk of inconsistent
Een frauduleuze e-mail kan ook bevatten:
- ongebruikelijke formuleringen;
- fouten;
- te vage verzoeken;
- overdreven dreigementen;
- een inconsistentie tussen het gemelde probleem en uw werkelijke diensten.
- een onjuiste prijs
Wat u onmiddellijk moet doen als u een mogelijk verdacht e-mailbericht ontvangt
Volg deze procedure in deze volgorde.
Stap 1: klik op geen enkele link
Klik niet:
- op geen enkele knop;
- op geen enkele link;
- op geen enkele bijlage.
Zelfs als het bericht geloofwaardig lijkt, start dan geen enkele actie vanuit de e-mail.
Stap 2: antwoord niet op het bericht
Antwoord niet aan de afzender.
Het feit dat een bekende naam wordt weergegeven, garandeert niet dat de e-mail legitiem is.
Stap 3: controleer de zichtbare elementen in de e-mail
Controleer eerst:
- de aanwezigheid van uw klant-ID;
- het werkelijke adres van de afzender;
- het type verzoek;
- het urgente of dreigende karakter van het bericht.
Stap 4: log rechtstreeks in op uw LWS-klantenruimte
Open zelf uw browser en ga naar uw LWS-klantenruimte zonder de link in de e-mail te gebruiken.
Zo kunt u de situatie controleren via de officiële bron.
Stap 5: controleer of er echt een actie wordt gevraagd
Zodra u bent ingelogd in uw klantenruimte, controleer:
- uw actieve diensten;
- uw vervaldatums;
- uw openstaande verzoeken;
- uw meldingen;
- de acties die daadwerkelijk voor uw account worden gevraagd.
Als niets overeenkomt met de inhoud van de e-mail, dan gaat het zeer waarschijnlijk om een frauduleus bericht.
Stap 6: neem contact op met de support bij twijfel
Als u niet zeker bent van de herkomst van het bericht, neem dan contact op met de LWS-support via de rubriek Assistance in uw klantenruimte.
Vraag niet om controle door te antwoorden op het ontvangen bericht.
Gebruik altijd het officiële kanaal.
Hoe controleert u of een e-mail legitiem is?
U kunt een bericht alleen als betrouwbaar beschouwen als meerdere elementen overeenkomen.
Controleer de volgende punten
Het bericht moet:
- uw klant-ID bevatten;
- afkomstig zijn van noreply@lws.fr;
- betrekking hebben op een dienst die daadwerkelijk in uw account aanwezig is;
- overeenkomen met een actie die zichtbaar is in uw klantenruimte;
- niet uitsluitend gebaseerd zijn op een link in de e-mail.
Als de e-mail om een actie vraagt maar er in uw klantenruimte geen overeenkomstig verzoek verschijnt, beschouw het bericht dan als verdacht.
Wat te doen naargelang uw situatie?
Geval 1 — U hebt de e-mail ontvangen maar nergens op geklikt
In dat geval:
- voer geen enkele actie uit vanuit de e-mail;
- controleer uw account via de klantenruimte;
- verwijder het bericht als fraude is bevestigd;
- neem contact op met de support via de klantenruimte als u een extra controle wenst.
Geval 2 — U hebt op de link geklikt maar niets ingevoerd
In dat geval:
- sluit onmiddellijk de geopende pagina;
- voer geen enkele informatie in;
- log in op uw LWS-klantenruimte om te controleren of er werkelijk geen actie wordt gevraagd;
- houd uw account uit voorzorg in de gaten.
Geval 3 — U hebt uw wachtwoord ingevoerd
Als u het wachtwoord van uw klantaccount of van een e-mailadres op een frauduleuze website hebt ingevoerd:
- wijzig onmiddellijk het betreffende wachtwoord;
- kies een sterk wachtwoord dat verschilt van het oude;
- controleer of de contactgegevens van uw account niet zijn gewijzigd;
- controleer of er geen ongebruikelijke actie op uw diensten is uitgevoerd.
Geval 4 — U hebt uw bankgegevens ingevoerd
In dat geval:
- neem onmiddellijk contact op met uw bank;
- vraag indien nodig een blokkering aan;
- controleer uw banktransacties;
- bewaar alle nuttige bewijzen: ontvangen e-mail, schermafbeelding, tijdstip van betaling, bedrag.
Geval 5 — U hebt een betaling gedaan
Als u hebt betaald via een frauduleuze link:
- neem zonder uitstel contact op met uw bank;
- meld de betaling als verdacht;
- vraag welke stappen u moet volgen afhankelijk van uw kaart of betaalmethode;
- controleer daarna uw LWS-klantenruimte om te bevestigen dat er daadwerkelijk geen officiële betaling werd verwacht.
Veelvoorkomende fouten en oplossingen
“Het bericht ziet er professioneel uit, dus het is vast echt”
Dat is geen voldoende criterium.
Oplichters kunnen het uiterlijk van een officiële e-mail nabootsen.
Goede reflex: controleer altijd het klant-ID, het afzenderadres en uw klantenruimte.
“Het bericht spreekt over een dringend probleem, ik moet snel klikken”
Dat is precies wat oplichters willen.
Goede reflex: klik nooit onder invloed van urgentie.
“Ik zag LWS in de naam van de afzender”
De weergegeven naam kan misleidend zijn.
Goede reflex: controleer het werkelijke e-mailadres van de afzender.
“Ik heb geklikt, dus mijn account is vast gehackt”
Niet noodzakelijk.
Het risico hangt vooral af van wat u daarna hebt gedaan.
Goede reflex: als u niets hebt ingevoerd, sluit dan de pagina en controleer uw account.
Als u een wachtwoord hebt ingevoerd of hebt betaald, handel dan onmiddellijk.
“Ik ontving een e-mail over een volle mailbox, dus dat is vast echt”
Niet per se.
Goede reflex: controleer via uw klantenruimte of uw officiële tools, nooit via de link in het bericht.
“Het bericht bevat mijn klant-ID niet maar lijkt serieus”
Dat is een belangrijk waarschuwingssignaal.
Goede reflex: beschouw elk bericht dat om een actie vraagt zonder klant-ID als frauduleus.
Verwacht resultaat na controle
Aan het einde van uw controle moet u duidelijk een van deze twee situaties kunnen vaststellen.
Normale situatie
U kunt gerust zijn als:
- er in uw klantenruimte geen ongebruikelijke actie wordt gevraagd;
- het bericht niet overeenkomt met een echte noodzaak;
- u geen gevoelige informatie hebt doorgegeven;
- er geen abnormale banktransactie zichtbaar is.
Situatie die onmiddellijk moet worden behandeld
U moet snel handelen als:
- u een wachtwoord hebt ingevoerd;
- u bankgegevens hebt ingevoerd;
- u een betaling hebt gedaan;
- u een abnormale wijziging op uw account vaststelt;
- u geen toegang meer krijgt tot uw klantenruimte of uw diensten.
Termijnen en urgentieniveau
In dit soort situaties moeten bepaalde acties onmiddellijk worden uitgevoerd.
Onmiddellijk te doen
- niet meer op het bericht klikken;
- het wachtwoord wijzigen als u het hebt doorgegeven;
- de bank contacteren als u bankgegevens hebt ingevoerd of hebt betaald;
- de werkelijke status van uw diensten controleren in de klantenruimte.
Wat u niet moet afwachten
Wacht niet meerdere uren of dagen als:
- u een wachtwoord hebt doorgegeven;
- u bankgegevens hebt meegedeeld;
- u ongebruikelijke activiteit ziet.
Hoe sneller u reageert, hoe meer u de risico's beperkt.
Goede praktijken om phishing te vermijden
Om de risico's te verminderen, houdt u deze reflexen aan:
- klik nooit op een e-maillink bij twijfel;
- controleer altijd de aanwezigheid van uw klant-ID;
- controleer altijd het afzenderadres;
- log rechtstreeks in op uw klantenruimte;
- voer nooit uw bankgegevens in via een verdacht e-mailbericht;
- neem alleen contact op met de support via de rubriek Assistance in uw klantenruimte als u twijfelt.
Conclusie
De valse e-mails die zich voordoen als LWS proberen een snelle reactie uit te lokken door angst, urgentie of twijfel te gebruiken.
Om u te beschermen:
- klik nooit op een verdachte link;
- controleer altijd de aanwezigheid van uw klant-ID;
- beschouw elk bericht dat niet van noreply@lws.fr komt als verdacht;
- controleer altijd de situatie via uw LWS-klantenruimte;
- neem bij twijfel contact op met de support via de Assistance in uw klantenruimte.
Als u een wachtwoord of bankgegevens hebt doorgegeven, handel dan onmiddellijk.


 Ja
 Geen
 Over
