
Online hulp
De webhost toegankelijk voor iedereen
Procédure
Geeft uw site een pagina « Verificatie bezig », of ontvangt Google Search Console, een robot of een externe dienst een 403-fout? Meestal gaat het om de Firewall DDOS (Anubis) van uw LWS Panel-hosting, de bescherming die het in massa verzonden verkeer filtert om uw site niet te laten vollopen. Deze helptekst legt uit wat deze doet, hoe u hem zelf instelt en hoe u het resultaat controleert.
Een DDoS-aanval stuurt een zeer groot aantal verzoeken naar een site om deze ontoegankelijk te maken. De Firewall DDOS herkent afwijkend gedrag en laat alleen legitieme verzoeken door. Hij is gebaseerd op Anubis, een tool die de browser van de bezoeker laat controleren dat het werkelijk om een browser gaat. Deze controle gebruikt JavaScript.
Hij is standaard geactiveerd, met het filter « Gedeeltelijk: Automatische detectie ». De meeste van uw bezoekers zien niets, of slechts een korte verificatiepagina.
U herkent dit aan de volgende tekenen:
X-Anubis-headers, als u HTTP-headers kunt lezen.Open in uw LWS-klantenruimte « Domein(en) & Hosting(en) », en klik vervolgens op « Beheren » naast de betrokken hosting.
Klik in de rubriek « Beveiliging » van het dashboard op « Firewall DDOS (Anubis) ». Het venster « Firewall DDOS-configuratie » wordt boven het dashboard geopend.
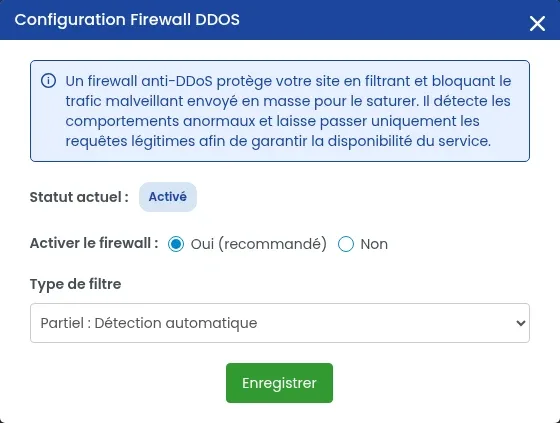
« Huidige status » geeft aan of de bescherming actief is. Kies vervolgens:
Klik op « Opslaan ». De « Huidige status » toont de nieuwe toestand.
Na het opslaan voert u de test die mislukte opnieuw uit:
Dan kan een andere bescherming de oorzaak zijn. Controleer in deze volgorde:
.htaccess-bestand of een beveiligingsextensie van uw site: zie Hoe corrigeert u een 403 Forbidden-fout op uw site?Als niets daarvan het probleem oplost, open dan een ticket bij de ondersteuning en voeg het adres van de betrokken pagina, de datum en het tijdstip van de test, de weergegeven foutmelding of foutcode en, voor een externe dienst, de naam ervan toe.
De Domein-formule (mini-hosting) biedt geen Firewall DDOS aan, noch « Mod security »: op deze formule is geen enkele instelling mogelijk. Als u deze instellingen nodig hebt, stap dan over naar een Perso-hosting of hoger via « Formule wijzigen », in de rubriek « Ondersteuning, formules en opties » van het dashboard.
Laat de firewall actief en kies het filter « Volledig: Ik word aangevallen (Under attack) », en klik vervolgens op « Opslaan ». Zodra de aanval voorbij is, gaat u terug naar « Gedeeltelijk: Automatische detectie ». Als de aanval aanhoudt ondanks deze instelling, open dan een ticket bij de ondersteuning.
Stel ze aan het LWS-team en de community. Het antwoord wordt na moderatie gepubliceerd.
 Over LWS :
LWS is een 100% Frans webhostingbedrijf dat zich richt op kwaliteit en innovatie en een responsieve en competente technische service biedt tegen betaalbare prijzen.


 Ja
 Geen