
Pomoc online
Host dostępny dla wszystkich
Procédure
Aby aktywować certyfikat SSL, należy najpierw wygenerować klucz CSR. CSR Wildcard to żądanie podpisu certyfikatu. Jest to blok zaszyfrowanego tekstu określający nazwę domeny, która ma być chroniona i kim jesteś.
Jeśli chcesz kupić certyfikat SSL, musisz najpierw wygenerować klucz CSR, o co zostaniesz poproszony podczas rejestracji certyfikatu u danego dostawcy usług (na przykład Trustico).
Aby wygenerować klucz CSR, potrzebny będzie dostęp SSH do serwera (hostowanego serwera lub komputera z systemem Linux lub OS X / macOS lub Windows). Aby wygenerować ten klucz, należy wpisać poniższe polecenie w terminalu SSH lub menedżerze poleceń:
openssl req -nodes -newkey rsa:2048 -sha256 -keyout myserver.key -out server.csr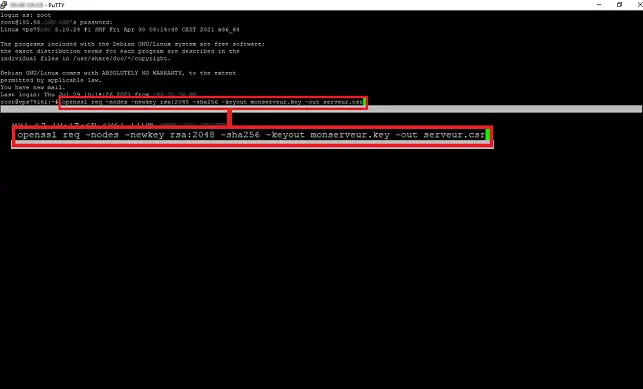
Aby pomóc w lepszym zrozumieniu polecenia, poszczególne elementy zostały wyjaśnione poniżej:
Po wpisaniu polecenia w terminalu SSH zostaniesz poproszony o podanie pewnych danych identyfikacyjnych. Dane te są wymagane do weryfikacji przez urząd certyfikacji. Informacje te obejmują :
Po uruchomieniu polecenia zostaną utworzone dwa pliki, klucz prywatny .key i publiczny plik CSR. Należy pamiętać, że klucz prywatny nie może zostać ujawniony. Będzie on również potrzebny do zainstalowania certyfikatu. Ważne jest również, aby wiedzieć, że tego klucza nie można zastąpić ani podmienić.
Po wygenerowaniu CSR należy skopiować zawartość tego pliku i wkleić go w odpowiednie pole dostawcy usług, u którego chcemy subskrybować certyfikat SSL. Aby to zrobić, można otworzyć plik za pomocą edytora tekstu lub następującego polecenia:
cat myserver.csrNależy również zauważyć, że trzeba skopiować/wkleić cały plik, który zawiera również :
-----BEGIN CERTIFICATE REQUEST----- -----END CERTIFICATE REQUEST-----
Możesz teraz wygenerować plik CSR i klucz prywatny, aby subskrybować płatny certyfikat SSL.
Jeśli masz jakieś pytania lub uwagi, daj nam znać.
Zadaj je zespołowi LWS i społeczności. Odpowiedź zostanie opublikowana po moderacji.
 O LWS :
LWS to w 100% francuska firma hostingowa, która koncentruje się na jakości i innowacyjności oraz oferuje responsywną i kompetentną obsługę techniczną w przystępnych cenach.


 Tak
 Nie