
Pomoc online
Host dostępny dla wszystkich
Procédure
Na hostingu webowym LWS Panel logi Twojej witryny (logi dostępu, błędy PHP, zapytania zablokowane przez firewall ModSecurity) można sprawdzać w narzędziu LWS Log Analyzer. Otwiera się je z ikony „Logs Apache PHP ModSecurity” w sekcji „Baza danych & PHP”. Wyświetla logi w czasie rzeczywistym, z zakresu od 24 godzin do 7 dni, i umożliwia pobieranie surowych logów dostępu.
W swoim panelu klienta LWS, w zakładce „Domena(y) & Hosting(i)”, kliknij „Zarządzaj” obok odpowiedniego hostingu. Jeśli nie możesz się zalogować, skorzystaj z pomocy Jak zalogować się na konto LWS i rozwiązać problemy z połączeniem?
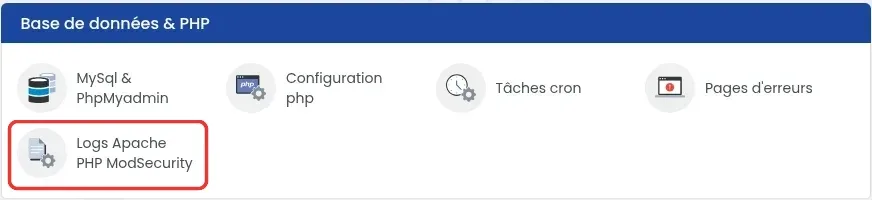
W sekcji „Baza danych & PHP” kliknij ikonę „Logs Apache PHP ModSecurity”.
Narzędzie LWS Log Analyzer otwiera się pod adresem właściwym dla serwera Twojego hostingu, a nie na panel.lws.fr. Aby wrócić do panelu, użyj strzałki w lewym górnym rogu.
Przy pierwszym użyciu pojawia się 4-etapowy samouczek, który prosi o wybór języka („Français” lub „English”), a następnie przedstawia narzędzie. Klikaj „Suivant” aż do „C'est parti !”, albo „Passer”, aby go zamknąć.
Na górze każdej strony znajdziesz te same ustawienia:
Logi odświeżają się automatycznie co około 15 sekund (oznaczenie „Auto-refresh” u góry ekranu). Każdy wskaźnik ma znak „?”, który wyjaśnia, co zlicza.
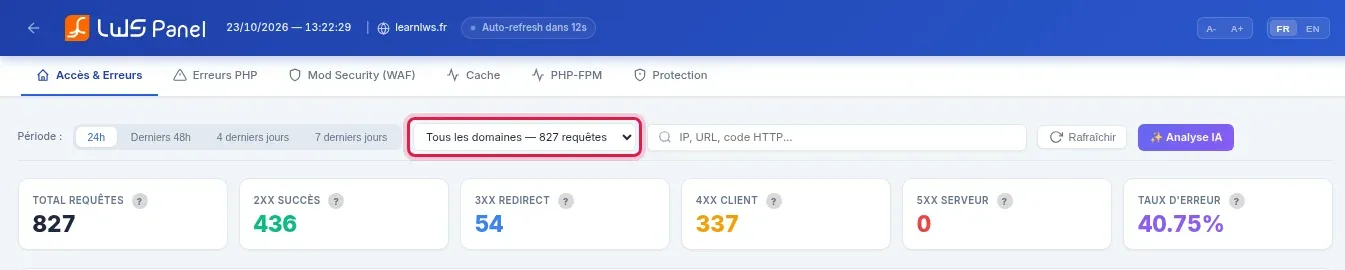
Ta zakładka zastępuje dawny dziennik dostępu (access.log). Zawiera wszystkie żądania kierowane do Twojej witryny przez odwiedzających i roboty: liczniki według typu odpowiedzi (2XX sukces, 3XX przekierowanie, 4XX klient, 5XX serwer, współczynnik błędów), wykres żądań według godziny, najczęstsze adresy IP, strony i kraje. Filtry „4xx” i „5xx” pozostawiają tylko błędy; filtry „> 1s”, „> 2s” i „> 5s” pozostawiają wolne żądania.
Każdy wiersz tabeli pokazuje datę, adres IP odwiedzającego, metodę (GET do wyświetlenia strony, POST do wysłania formularza lub logowania), żądany adres, kod odpowiedzi, rozmiar i czas trwania.
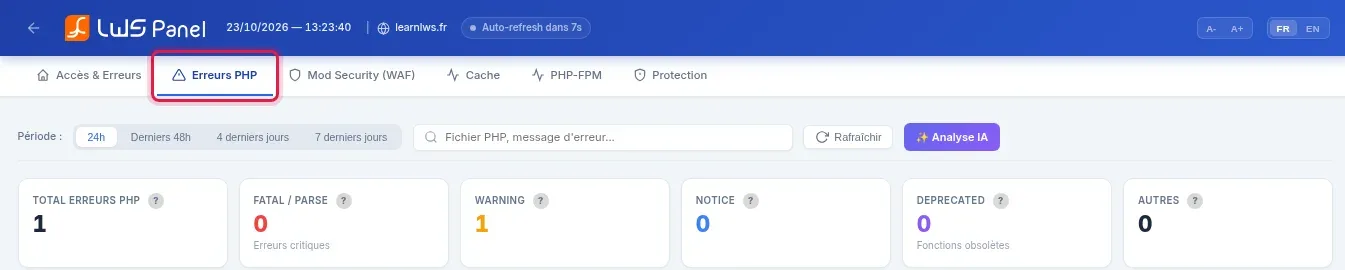
Ta zakładka zastępuje dawny dziennik PHP (PHP.log). Zlicza błędy według poziomu: „FATAL / PARSE” (błędy krytyczne, blokujące stronę), „WARNING”, „NOTICE”, „DEPRECATED” (przestarzałe funkcje). Pokazuje także najbardziej problematyczne pliki.
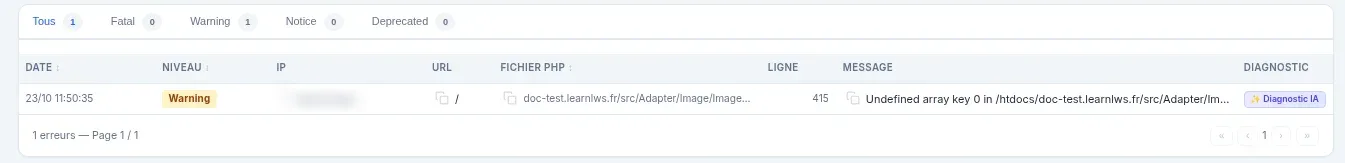
W tabeli filtry „Tous”, „Fatal”, „Warning”, „Notice” i „Deprecated” sortują błędy. Kolumny „FICHIER PHP” i „LIGNE” wskazują, gdzie występuje błąd, a kolumna „MESSAGE” podaje dokładny tekst.
Ta zakładka zastępuje dawny dziennik ModSecurity (ModSecurity.log). Zlicza zablokowane ataki i dla każdego żądania pokazuje adres IP, docelowy adres, numer wyzwolonej reguły oraz status „🚫 Bloqué”. Odwiedzający, którego żądanie zostanie zablokowane przez regułę, otrzymuje błąd 406. Przycisk „🚫 Bloquées uniquement” ukrywa resztę. Wiele zablokowanych żądań do /.env lub /.git/config pochodzących z zagranicznych adresów to roboty szukające poufnych plików: to normalne.
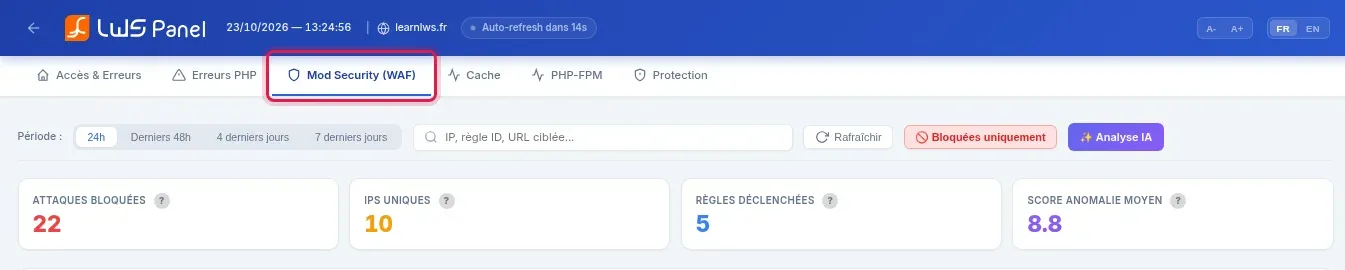
Ustawień firewalla nie konfigurujesz tutaj: znajdują się one w ikonie „Mod security” w sekcji „Bezpieczeństwo” panelu LWS.
Wybierz okres obejmujący moment problemu („24h” lub więcej, jeśli błąd jest starszy) oraz, jeśli trzeba, odpowiednią domenę.
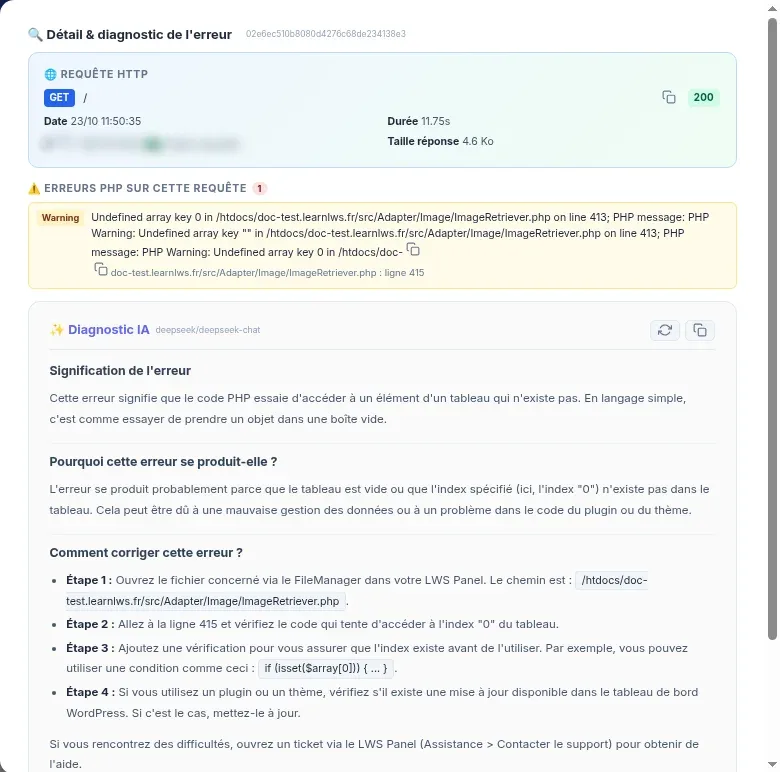
Odnajdź wiersz odpowiadający godzinie wystąpienia problemu. Kolumny „FICHIER PHP” i „LIGNE” wskazują plik powodujący problem: w WordPressie adres typu /wp-content/plugins/nazwa-wtyczki/ wskazuje problematyczną wtyczkę.
Kliknij „✨ Diagnostic IA” na końcu wiersza, a następnie „✨ Analyser avec l'IA”. Po 15 do 30 sekundach narzędzie wyjaśni znaczenie błędu, jego prawdopodobną przyczynę i kroki naprawy.
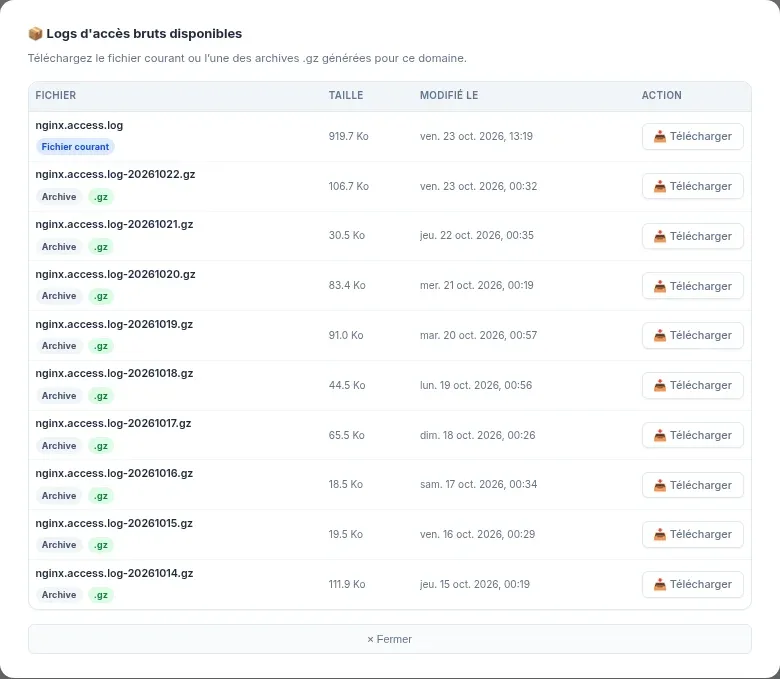
W zakładce „Accès & Erreurs” przewiń na dół strony do sekcji „Exporter vos données” i kliknij „📦 Logs bruts”.
Kliknij „📥 Télécharger” obok pliku: „nginx.access.log” dla dzisiejszego logu albo archiwum „nginx.access.log-AAAAMMJJ.gz” dla wybranego dnia. Archiwa obejmują ostatnie 15 dni.
Aby wyeksportować tylko część żądań (na przykład błędy 404 dla jednej domeny), najpierw ustaw okres, domenę i filtry, a następnie kliknij „📥 CSV filtré”.
Stary ekran „Logs Apache et PHP” został zastąpiony przez LWS Log Analyzer. Błędy PHP znajdują się w zakładce „Erreurs PHP”, żądania z błędami w „Accès & Erreurs” (filtry „4xx” i „5xx”), a blokady firewalla w „Mod Security (WAF)”.
Sprawdź okres (przełącz na „7 derniers jours”, jeśli problem jest starszy) oraz wybraną domenę na liście. Jeśli zakładka „Erreurs PHP” pozostaje pusta, sprawdź „Accès & Erreurs” z filtrem „5xx”, a następnie zakładkę „Protection”.
Żądanie zablokowane przez regułę firewalla ModSecurity zwraca błąd 406. Poszukaj adresu IP odwiedzającego lub adresu strony w zakładce „Mod Security (WAF)”: jeśli żądanie ma status „🚫 Bloqué”, zanotuj numer reguły. Pomoc Jak naprawić błąd 406 i znaleźć źródło problemu? wyjaśnia dalsze kroki.
Błąd 403 nie jest zwracany przez reguły ModSecurity. Sprawdź zakładkę „Protection”, a następnie „Accès & Erreurs” z filtrem „4xx”. Pomoc Jak naprawić błąd 403 Forbidden na swojej stronie? szczegółowo opisuje możliwe przyczyny.
W „Accès & Erreurs” użyj filtrów „> 1s”, „> 2s” i „> 5s”. Zakładka „PHP-FPM” pokazuje najwolniejszy skrypt, a zakładka „Cache” — udział stron obsłużonych z cache.
Narzędzie wyświetla maksymalnie ostatnie 7 dni. Surowe logi dostępu można pobrać za 15 dni przez „📦 Logs bruts”.
Nie, narzędzie nie oferuje takiej opcji. Pobierz je przez „📦 Logs bruts”, a następnie wyślij tam, gdzie chcesz.
To asystent AI LWS Log Analyzer. Kliknij dymek 💬 w prawym dolnym rogu ekranu, aby zadać mu pytanie o swoje logi, na przykład „Czy moja strona jest atakowana?” albo „Dlaczego mam błędy 500?”.
Zadaj je zespołowi LWS i społeczności. Odpowiedź zostanie opublikowana po moderacji.
 O LWS :
LWS to w 100% francuska firma hostingowa, która koncentruje się na jakości i innowacyjności oraz oferuje responsywną i kompetentną obsługę techniczną w przystępnych cenach.


 Tak
 Nie