Procédure
Introdução ao LWS Protect
A ferramenta LWS Protect, disponível na seção "Segurança" do seu painel de controle cPanel, permite proteger em poucos cliques fáceis o seu site web personalizando as regras de segurança em vigor a montante do servidor web do seu plano de hospedagem.
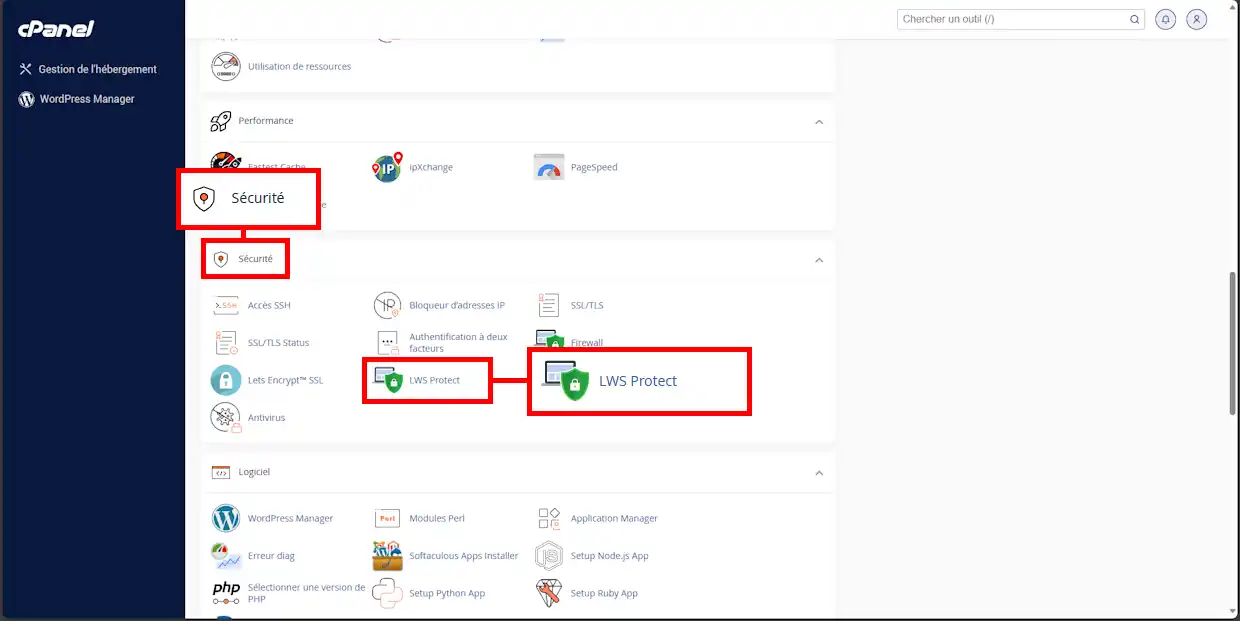
Essas regras de segurança são efetivas desde a chegada do tráfego a montante do servidor web, muito além do Apache ou PHP, o que lhe permite uma grande economia de recursos e uma eficiência acrescida. As requisições HTTP(s) são analisadas pelo firewall aplicativo integrado ao Fastest Cache, antes da sua transmissão ao servidor web, e portanto muito antes do ModSecurity ou mesmo dos seus plugins de segurança.
Para além de simples regras de segurança como as propostas pelo ModSecurity, o LWS Protect utiliza ferramentas de análise de reputação externas, bem como regras de segurança desenvolvidas internamente em resposta a ataques identificados pelos nossos administradores de sistemas.
Resumo das regras LWS Protect
Por que escolher LWS Protect em vez de instalar um plugin de segurança?
Ao contrário dos plugins de segurança fornecidos nos CMS, o LWS Protect atua a montante do servidor web, antes mesmo de o PHP poder ser executado. Pelo contrário, os plugins de segurança dos CMS exigem que o PHP esteja em execução e que pelo menos uma parte do CMS tenha sido iniciada, o que torna cada requisição onerosa em recursos e afeta, portanto, negativamente o desempenho dos outros visitantes do site. Certamente, para um pequeno site, esse problema pode ser discreto e transparente, mas numa escala maior, corre o risco de saturar o seu plano de hospedagem web, nomeadamente se tiver muitos visitantes simultâneos e se estes acederem todos a elementos dinâmicos (= necessitam da execução do PHP).
O LWS Protect resolve este problema filtrando as requisições a montante do servidor web, portanto antes da execução do PHP e antes do arranque do CMS, antes mesmo de o servidor web fazer qualquer coisa. Assim, assumindo por exemplo que tem 1000 visitantes simultâneos no seu site WordPress e que 50% deles são maliciosos, evita assim 500 execuções do seu CMS e 500 execuções de PHP. Economiza ao mesmo tempo memória RAM, número de requisições MySQL e impede que essas visitas maliciosas possam afetar o desempenho dos seus verdadeiros visitantes.
Os conjuntos de regras LWS Protect
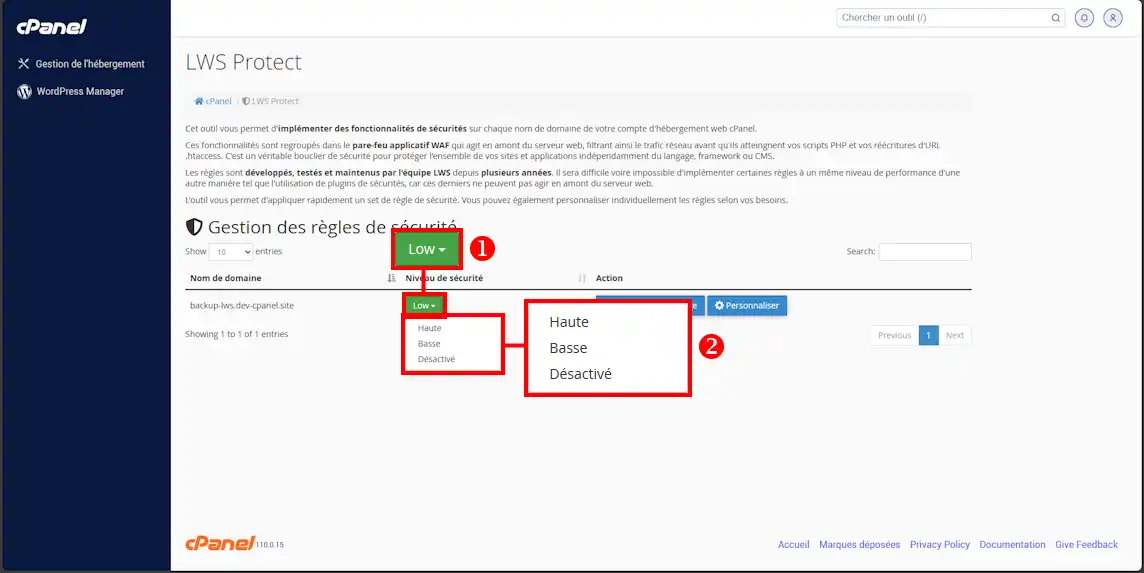
A partir do ícone « LWS Protect » no seu painel de controle cPanel, pode ativar instantaneamente um conjunto de regras para aplicar um perfil de segurança genérico. A LWS propõe hoje três perfis de segurança :
- Alta : destinado a sites web regularmente alvo de ataques
- Baixa : destinado a uma utilização normal (ativo por predefinição)
- Desativado : desativa todas as regras LWS Protect
Para alterar o conjunto de regras ativo num site web, clique no nível de segurança associado ao nome de domínio em causa (1) e escolha um novo nível de segurança (2) :
Personalizar as regras de segurança LWS Protect
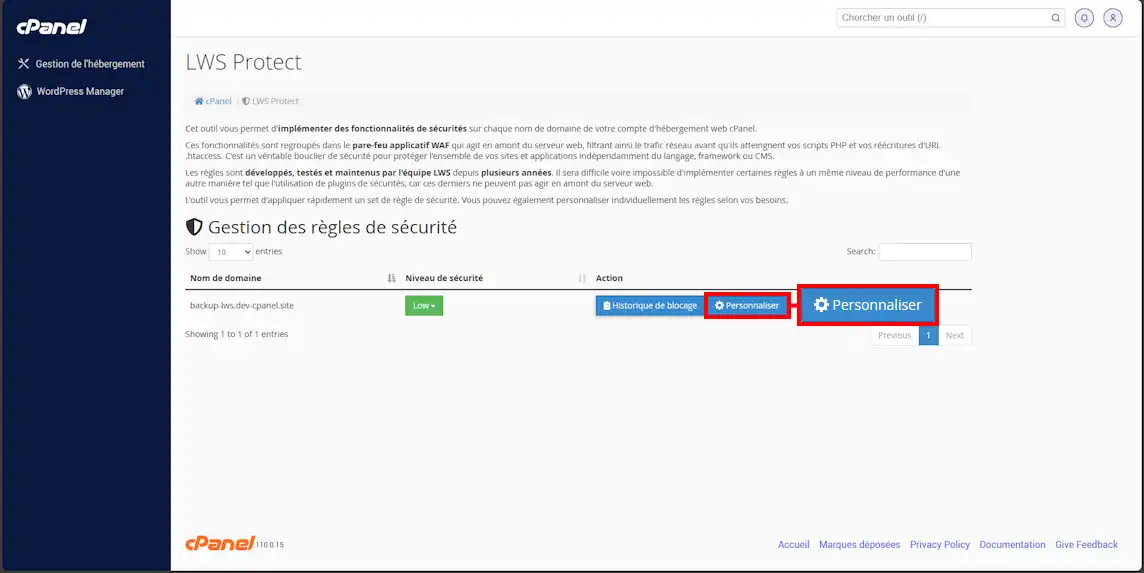
Pode também personalizar individualmente as regras de segurança LWS Protect clicando em « Personalizar » :
As regras de segurança propostas pelo LWS Protect estão agrupadas em diferentes categorias em função dos seus âmbitos de ação :
- As regras genéricas destinam-se a todos os sites web
- As regras WordPress foram concebidas para proteger o acesso a um site WordPress
- As regras agrupadas no separador "Bots" afetam o acesso a robôs e ferramentas de crawling
- As regras de reputação IP baseiam-se em sistemas de reputação de endereço IP
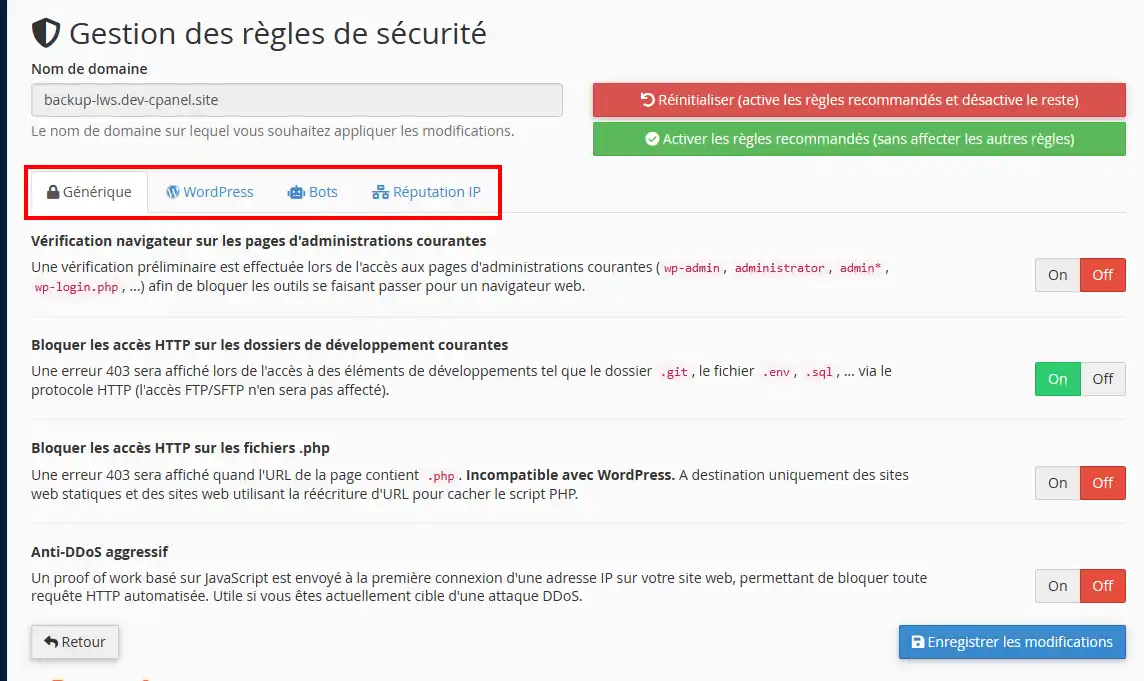
Cada regra de segurança dispõe no mínimo de dois estados : ativo e inativo. Ao ativar certas regras, é-lhe possível refinar os seus parâmetros :
As regras são ativadas instantaneamente e são compatíveis com todas as nossas outras ferramentas de otimização de desempenho : Fastest Cache, LiteSpeed e Ipxchange.
Verificação do navegador nas páginas de administração comuns
Regra recomendada.
Esta regra implementa uma verificação preliminar aquando do acesso às páginas de administração comuns (wp-admin, administrator, admin*, wp-login.php, ...) para bloquear as ferramentas que se fazem passar por um navegador web. A verificação é feita através do envio de uma página de captcha, garantindo assim que as requisições supostamente feitas por navegadores sejam efetivamente de humanos por detrás de um navegador web e não de um bot.
Bloquear os acessos HTTP às pastas de desenvolvimento comuns
Regra recomendada.
Esta regra impede o acesso HTTP às pastas de desenvolvimento comuns, tais como os ficheiros .sql, as pastas .git, os ficheiros .env. Isto permite evitar uma fuga de informação no caso de se ter esquecido de eliminar, por exemplo, um ficheiro de cópia de segurança .sql no seu site Internet, durante a sua fase de conceção.
Bloquear os acessos HTTP aos ficheiros .php
Ativar com prudência. Incompatível com WordPress.
Esta regra bloqueia o acesso direto aos ficheiros .php, impedindo o acesso a todos os URL que contenham o termo ".php", o que impede qualquer contorno possível às reescritas de URL que definiu no seu ficheiro .htaccess.
Anti-DDoS agressivo
Ativar com prudência.
O anti-DDoS agressivo efetua uma verificação preliminar em todas as requisições HTTP efetuadas no seu site web por um navegador web. O mecanismo, idêntico ao mecanismo de verificação do navegador das pastas de administração, impede assim que os robôs automatizados acedam ao seu site web.
WordPress: bloqueio xmlrpc.php
Ativar com prudência. Pode causar problemas com alguns plugins WordPress.
Bloqueia sistematicamente o acesso ao ficheiro xmlrpc.php com um erro 403. Um ficheiro que foi utilizado para efetuar requisições API ao WordPress, é hoje amplamente substituído por wp-admin/admin-ajax.php. No entanto, é mantido para retrocompatibilidade com ferramentas que ainda dependem do xmlrpc.php.
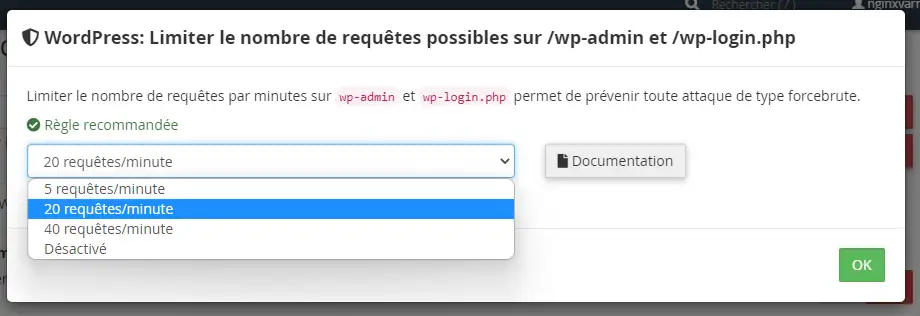
WordPress: Limitar o número de requisições possíveis em /wp-admin e /wp-login.php
Recomendado e ativo por defeito a 20 requisições/10 minutos
Esta regra limita o número de requisições que um endereço IP pode efetuar em wp-admin e wp-login.php. O contador de requisições é comum para todos os sites web do nosso parque, sendo apenas o limiar de bloqueio próprio de cada site web. Isto permite bloquear dois tipos de ataques com uma única regra: os ataques bruteforce que visam um único site web, assim como os ataques bruteforce que visam um grande número de sites web.
Sendo o contador comum, será necessário ajustar este limiar de bloqueio de acordo com o número de sites que hospeda e aos quais acede em simultâneo. Se tiver vários sites e abrir o painel simultaneamente num único PC, é muito provável que tenha de ajustar o limiar de bloqueio para evitar ser bloqueado.
Um erro 403 é exibido quando o bloqueio está em vigor, e o desbloqueio ocorre assim que o número de requisições efetuadas pelo endereço IP nos últimos 600 segundos volta a ficar abaixo do limiar de bloqueio.
WordPress: bloqueio de ficheiros sensíveis
Recomendado e ativo por defeito
Esta regra impede o acesso aos ficheiros e caminhos sensíveis do WordPress. Impede, entre outras coisas, a execução de ficheiros .php na pasta de upload do WordPress e na pasta wp-includes, diminuindo assim os riscos de danos na sequência de uma intrusão ou de uma infeção por vírus no seu site.
Bloquear/limitar os robôs SEO
Bloquear ou limitar o número de requisições por minuto que os robôs SEO como Ahrefs, Semrush e Majestic podem fazer. Os robôs são identificados através do seu User-Agent e/ou dos seus endereços IP.
Bloquear os falsos robôs
Recomendado.
Permite bloquear os falsos robôs com uma página de erro 403. Utilizamos o cabeçalho User-Agent e o endereço IP para identificar os falsos robôs. Por exemplo, se um robô especificar "Googlebot" como User-Agent mas a requisição não provier de um dos endereços IP da rede Google, a requisição será bloqueada.
Bloquear os robôs maliciosos
Bloqueia os robôs maliciosos referenciados nas listas negras públicas de robôs. Os robôs são identificados como maliciosos ou não graças ao seu endereço IP e/ou ao seu User-Agent. Será então exibido um erro 403.
Bloquear os User-Agent vazios
Recomendado.
Bloquear a requisição quando o cabeçalho HTTP "User-Agent" está vazio. Isto ocorre frequentemente com as configurações predefinidas das ferramentas de varrimento de vulnerabilidades usadas por hackers. Será então exibido um erro 403.
Bloquear os IPs maliciosos
Recomendado e ativo por defeito em "Verificar o navegador com um captcha"
Esta regra bloqueia o acesso ao site web por endereços IP reportados como maliciosos. Utilizamos várias bases de dados públicas para identificar os endereços IP maliciosos. A reputação de um endereço IP é guardada até 24 horas nos nossos registos. Será feita uma verificação por captcha se o endereço IP tiver má reputação, ou um bloqueio com erro 403, conforme a sua escolha de bloqueio.
Bloquear a rede Tor
Esta regra permite bloquear o acesso ao seu site web a partir da rede Tor. A deteção da rede Tor é efetuada graças à identificação do endereço IP na base de dados pública dos Tor Exit Nodes. Será então exibido um erro 403 se o endereço IP constar da lista.
Ver os históricos de bloqueio
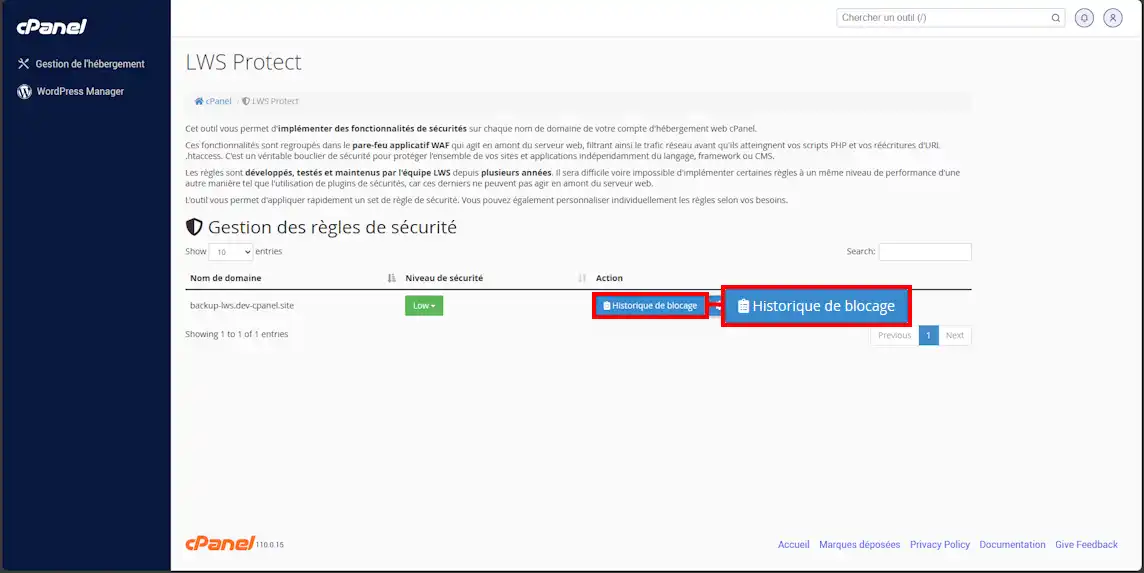
Para visualizar os bloqueios efetuados pelo LWS Protect, vá ao LWS Protect e clique no botão « Histórico de bloqueio » associado ao nome de domínio em causa :
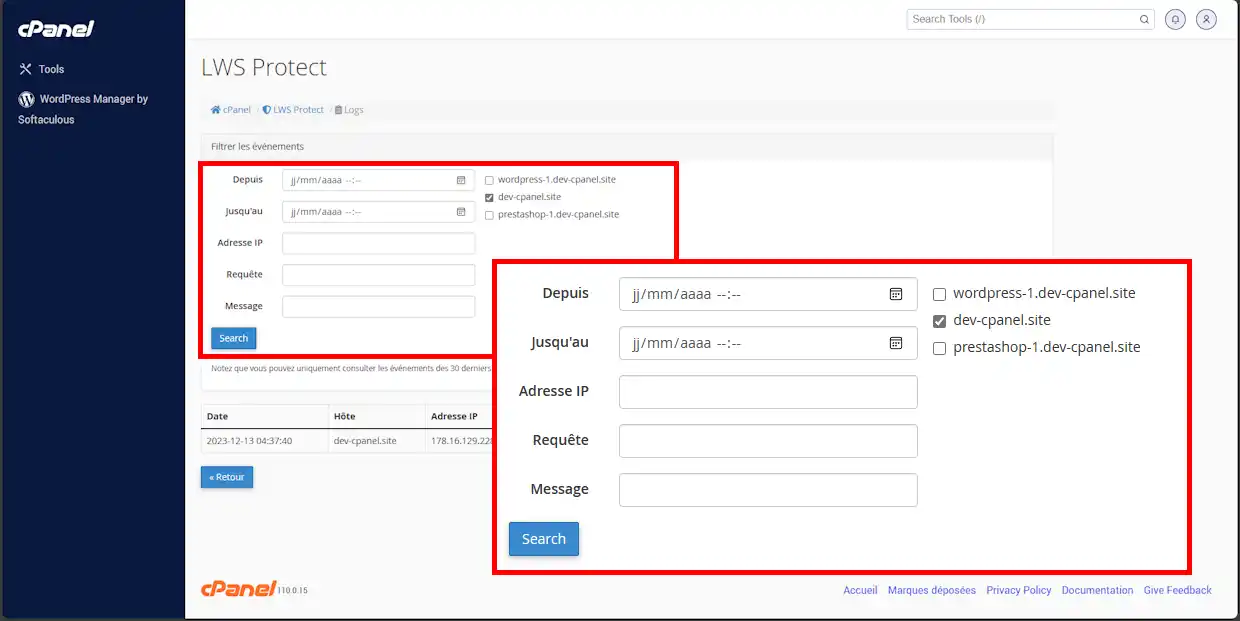
Pode então filtrar os eventos de acordo com as suas necessidades :
- Nome do host / domínio
- Intervalo de data/hora
- Endereço IP bloqueado
- Requisição HTTP
- Mensagem
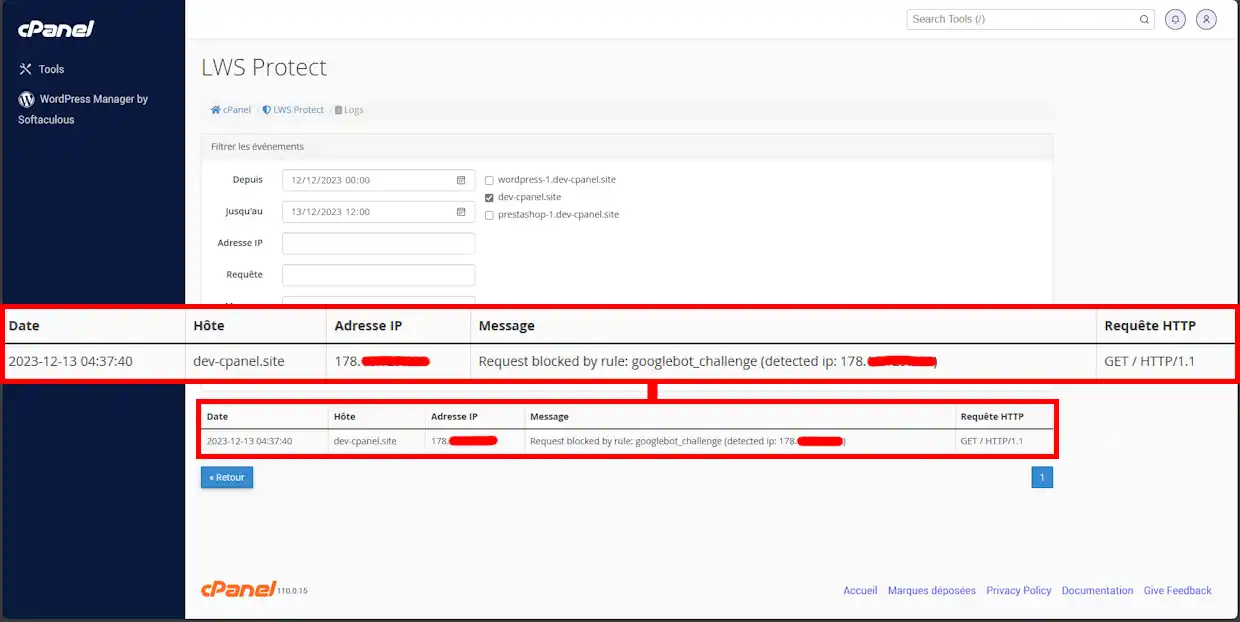
Depois de clicar em « Search », os logs são atualizados tendo em conta os filtros definidos :
 Sim
 Não
 Sobre a
