
Hjälp online
Webbhotellet tillgängligt för alla
Procédure
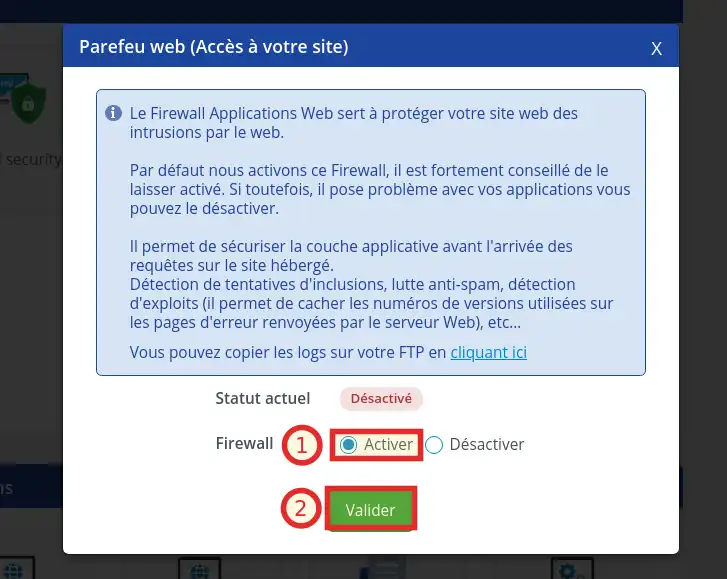
ModSecuritys brandvägg för webbapplikationer används för att skydda din webbplats från intrång från webben. Som standard aktiverar vi den här brandväggen och vi rekommenderar starkt att du låter den vara aktiverad. Om den orsakar problem med dina applikationer kan du dock inaktivera den.
Den säkrar applikationslagret innan förfrågningar anländer till den hostade webbplatsen. Detektering av inkluderingsförsök, antispam, detektering av exploateringar (den döljer versionsnumren som används på felsidor som returneras av webbservern), etc.
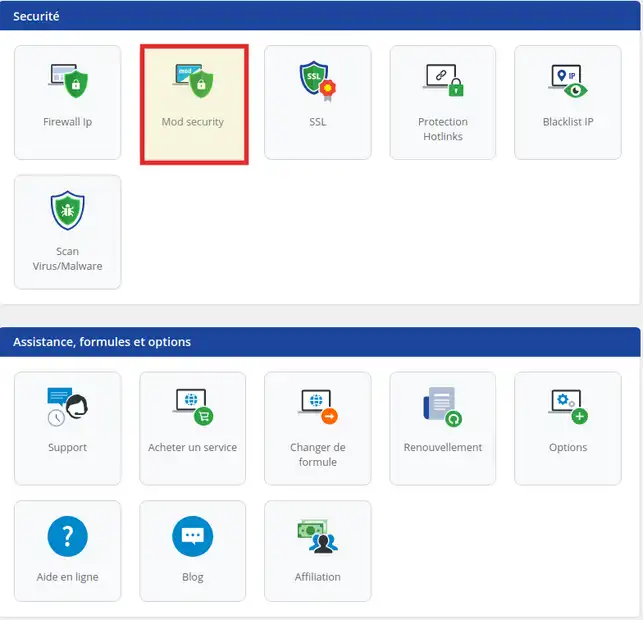
1. Logga in på administrationsområdet för ditt webbhotell och klicka på ModSecurity
2. Aktivera ModSecurity genom att kryssa i rutan Activate (1) och klicka på Validate för att spara ändringarna (2).
Du kan nu aktivera ModSecurity Web Application Firewall på ditt delade webbhotell hos LWS. Brandväggen gör att du kan säkra applikationslagret när förfrågningar kommer till din webbplats.
Tveka inte att dela med dig av dina kommentarer och frågor!
Ställ den till LWS-teamet och communityn. Svaret publiceras efter moderering.
 Om LWS :
LWS är ett 100% franskt webbhotell som fokuserar på kvalitet och innovation och erbjuder en lyhörd och kompetent teknisk service till överkomliga priser.


 Ja
 Nej