
Online nápověda
Webový hostitel přístupný všem
Procédure
WP Manager v LWS Panelu sdružuje na své kartě « ZABEZPEČENÍ » nastavení ochrany vašeho webu WordPress: přednastavenou úroveň zabezpečení (Úroveň 1, 2 nebo 3, nebo Vlastní), přihlášovací adresu skrytou pomocí LWS Hide Login, ochranná pravidla, která lze aktivovat jedno po druhém, několik kritických akcí a kontrolu integrity. Tento návod vysvětluje, kde je najdete a k čemu slouží každé nastavení, aniž by zacházel do administrace WordPressu.
Přihlaste se ke svému účtu LWS a přejděte do hostingu, kde se nachází váš web. V sekci Software klikněte na WP Manager.
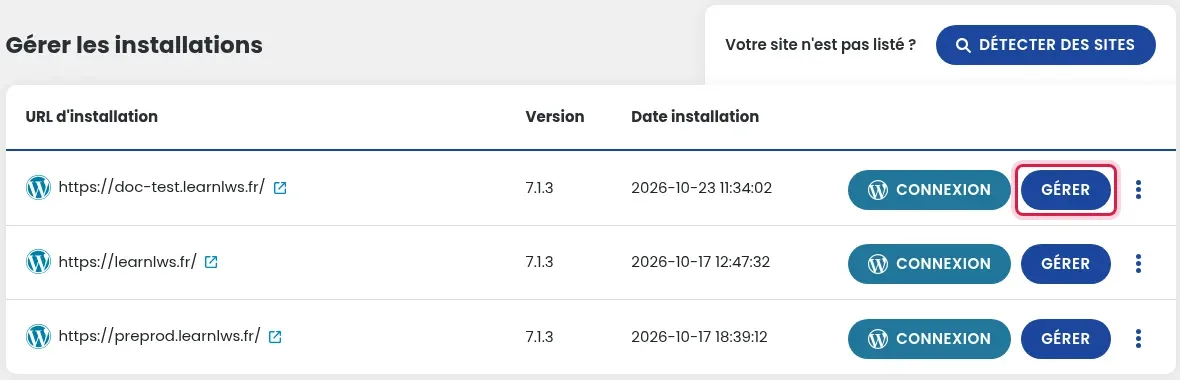
V seznamu Spravovat instalace klikněte na tlačítko SPRAVOVAT u příslušného webu.
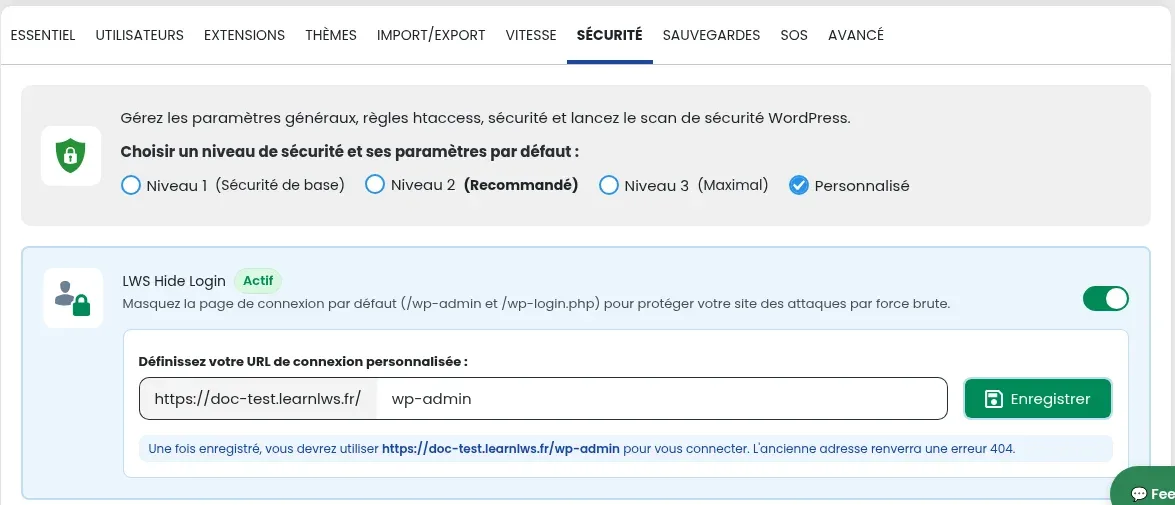
Nahoře na kartě řádek Zvolit úroveň zabezpečení a její výchozí nastavení nabízí Úroveň 1 (Základní zabezpečení), Úroveň 2 (Doporučeno), Úroveň 3 (Maximální) a Vlastní. Blok LWS Hide Login je hned pod tím, následovaný podrobným nastavením.
Každá úroveň najednou aktivuje sadu nastavení. Níže uvedená tabulka ukazuje, která nastavení aktivuje každá úroveň (✔). Úroveň Vlastní vám umožňuje aktivovat nebo deaktivovat jednotlivá nastavení podle vlastního výběru.
| Nastavení | Úroveň 1 (Základní zabezpečení) | Úroveň 2 (Doporučeno) | Úroveň 3 (Maximální) |
|---|---|---|---|
| Naplánované úlohy (cron) | ✔ | ✔ | ✔ |
| Viditelnost ve vyhledávačích | — | — | — |
| Režim ladění | — | — | — |
| Vynutit HTTPS | ✔ | ✔ | ✔ |
| Omezit přístup k souborům a složkám | ✔ | ✔ | ✔ |
| Zakázat výpis souborů ve složkách bez indexu | ✔ | ✔ | ✔ |
| Blokovat neoprávněný přístup k souboru xmlrpc.php | ✔ | ✔ | ✔ |
| Blokovat stahování souborů .sql | ✔ | ✔ | ✔ |
| Blokovat přístup k souborům readme a license | ✔ | ✔ | ✔ |
| Blokovat přístup k souborům .htaccess a .htpasswd | — | ✔ | ✔ |
| Zakázat pingbacky | — | — | ✔ |
| Zakázat úpravu souborů v administraci WordPressu | — | ✔ | ✔ |
| Skrýt identifikátor autorů | — | ✔ | ✔ |
| Zakázat spouštění skriptů PHP v adresáři wp-content/uploads | — | ✔ | ✔ |
| Zakázat spojování skriptů pro administraci WordPressu | — | — | ✔ |
| Blokovat přístup ke stránce komentářů pro prohlížeče bez UserAgent nebo Referer | — | — | ✔ |
| Blokovat přístup k citlivým souborům | — | — | ✔ |
| Ochrana proti SEO botům | — | — | ✔ |
| Ochrana proti škodlivým botům | — | ✔ | ✔ |
| Ochrana proti AI botům | — | ✔ | ✔ |
LWS Hide Login skryje výchozí přihlašovací stránku WordPressu (/wp-admin a /wp-login.php), aby chránil váš web před útoky hrubou silou. Do pole Definujte svou vlastní přihlašovací URL zadejte požadovanou adresu a poté klikněte na Uložit.
Chcete-li nastavení aktivovat nebo deaktivovat, klikněte na jeho přepínač: šedý znamená neaktivní, zelený aktivní.
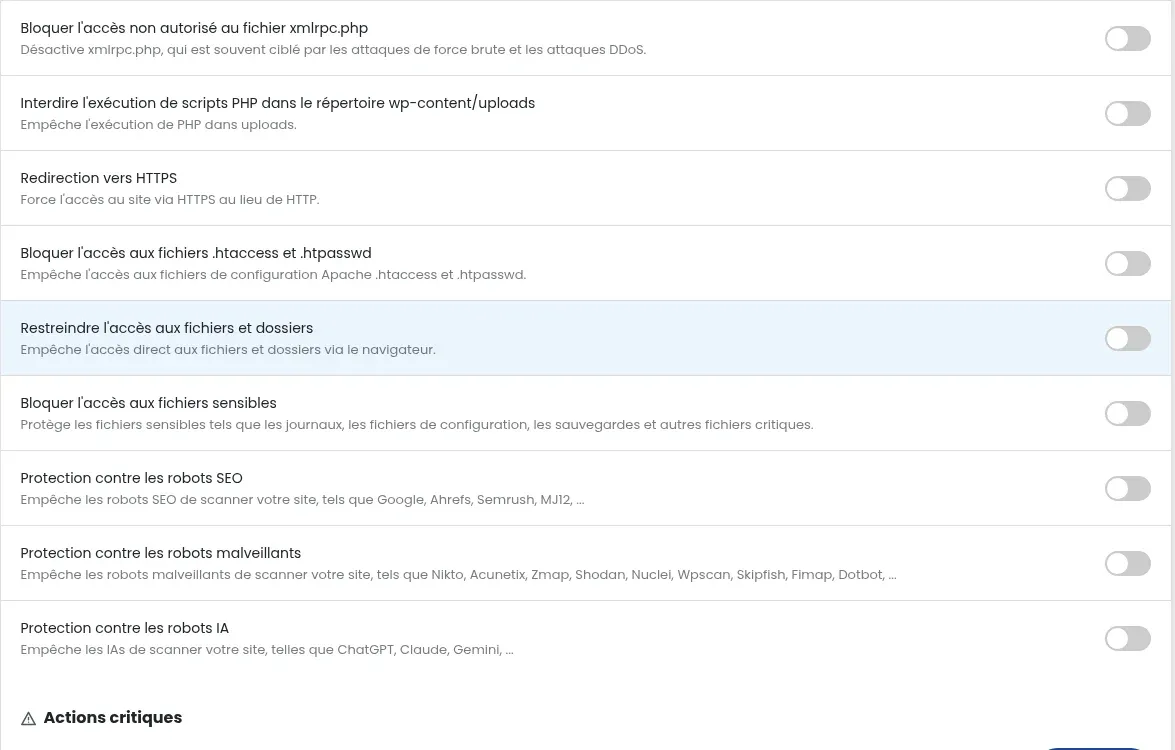
wp-cron.php, který je obvykle vyvolán návštěvami vašeho webu. Toto nastavení je místo toho spouští prostřednictvím plánované úlohy serveru, takže jsou nezávislé na návštěvnosti.xmlrpc.php, který umožňuje WordPressu komunikovat s jinými weby nebo službami a který je často cílem útoků hrubou silou a DDoS útoků.Blok Kritické akce obsahuje tři jednorázové akce, každou s vlastním tlačítkem:
wp-config.php, které zabezpečují přihlašovací relace. Všichni uživatelé jsou odhlášeni a musí se znovu přihlásit. Užitečné, pokud se domníváte, že byl přístup k vašemu webu kompromitován.wp-config.php na 600.Blok Proveďte sken vaší instalace WordPressu kontroluje integritu jádra WordPressu: porovnává soubory vaší instalace s originálními soubory WordPressu. Rozdíl může signalizovat poškozený soubor, neoprávněnou úpravu nebo soubor přidaný útočníkem. Klikněte na SPUSTIT BEZPEČNOSTNÍ SKEN a poté si prohlédněte výsledek; odkaz Zobrazit historii skenů a detekcí zobrazí předchozí skeny.
Pokud sken upozorní na změněné soubory, můžete soubory jádra WordPressu přeinstalovat z karty SOS (tlačítko pro přeinstalaci jádra, stejná verze, bez zásahu do vašich vlastních souborů), nebo obnovit zálohu.
V kartě ZABEZPEČENÍ zkontrolujte, že Viditelnost ve vyhledávačích je aktivní a že Ochrana proti SEO botům je deaktivovaná.
Pokud jste pomocí LWS Hide Login nastavili vlastní přihlašovací URL, stará adresa /wp-admin vrací chybu 404: použijte novou adresu zobrazenou v bloku LWS Hide Login. Můžete se také přihlásit bez hesla pomocí tlačítka PŘIPOJENÍ v seznamu WP Manageru.
Položte ji týmu LWS a komunitě. Odpověď bude zveřejněna po kontrole moderátorem.
 O společnosti LWS :
LWS je 100% francouzská webhostingová společnost, která se zaměřuje na kvalitu a inovace a nabízí pohotové a kompetentní technické služby za přijatelné ceny.


 Ano
 Ne