
Online nápověda
Webový hostitel přístupný všem
Procédure
ModSecurity je aplikační firewall (anglicky WAF, „Web Application Firewall“) vašeho hostingu LWS Panel: blokuje nebezpečné požadavky ještě předtím, než dorazí na váš web. Je ve výchozím nastavení aktivní a pravidla spravujeme my. Pokud je legitimní akce vašeho webu zamítnuta chybou 403 nebo 406, můžete v nástroji „Mod security“ v sekci „Zabezpečení“ najít pravidlo, které blokování způsobilo, zakázat pouze toto pravidlo nebo ModSecurity na dobu testu vypnout.
Webový aplikační firewall ModSecurity slouží k ochraně vašeho webu před útoky z webu. Zabezpečuje aplikační vrstvu ještě před příchodem požadavků na hostovaný web: detekce pokusů o vkládání, antispamová ochrana, detekce exploitů (umožňuje skrýt čísla verzí použitých na chybových stránkách vracených webovým serverem), pokusy o hrubou sílu při přihlašování do WordPressu, přístup k citlivým souborům atd.
Pravidla spravujeme a pravidelně je aktualizujeme, včetně reakce na nové zranitelnosti. Důrazně doporučujeme ponechat ModSecurity aktivní. Pokud však způsobuje problémy s vašimi aplikacemi, můžete zakázat rušivé pravidlo nebo celý firewall.
Nezaměňujte jej s ostatními ochranami v sekci „Zabezpečení“:
Přihlaste se do administračního rozhraní vašeho webhostingu a v sekci Zabezpečení klikněte na Mod security. Stránka zobrazuje stav firewallu, tlačítko Konfigurovat (pravidla) a u každé domény a subdomény tlačítko Zobrazit historii.
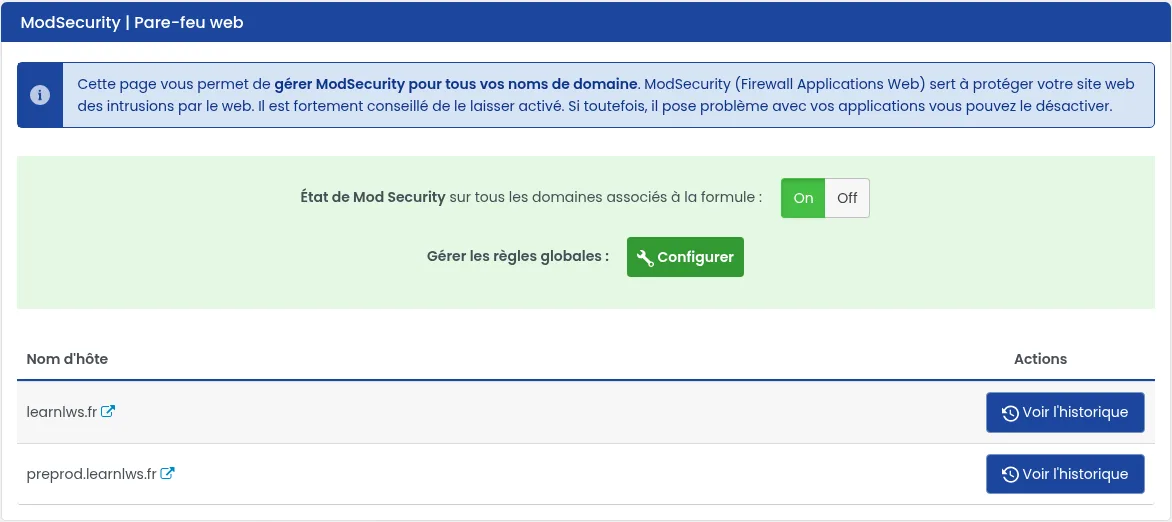
Přepínač Stav Mod Security pro všechny domény přidružené k tarifu (On / Off) aktivuje nebo deaktivuje firewall pro všechny domény vašeho tarifu včetně subdomén. Nechte jej na On.
Může jít o odeslání formuláře, akci v administraci vašeho webu nebo přihlášení do WordPressu. Postupujte v uvedeném pořadí a zastavte se hned, jakmile akce projde.
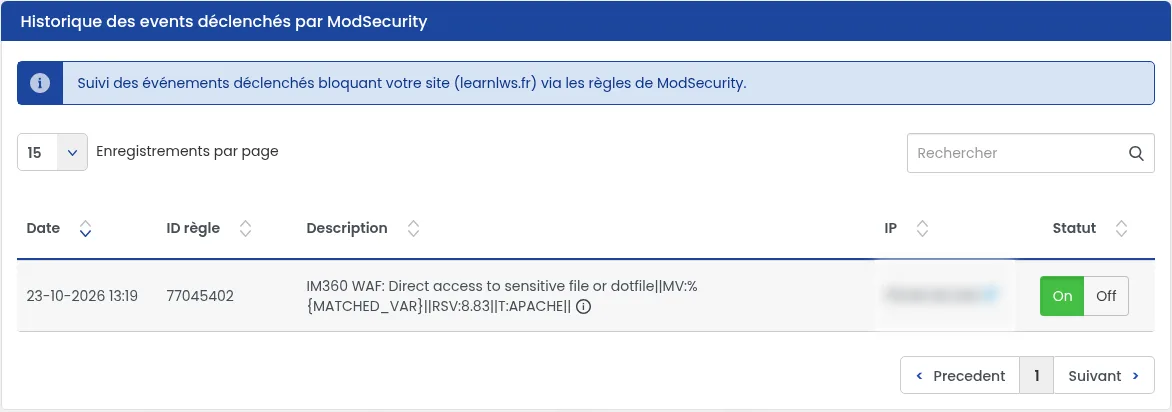
Na řádku příslušné domény klikněte na Zobrazit historii. Najděte událost v čase blokování (pole Hledat přijímá IP adresu nebo slovo z popisu) a poznamenejte si její ID pravidla a IP adresu.
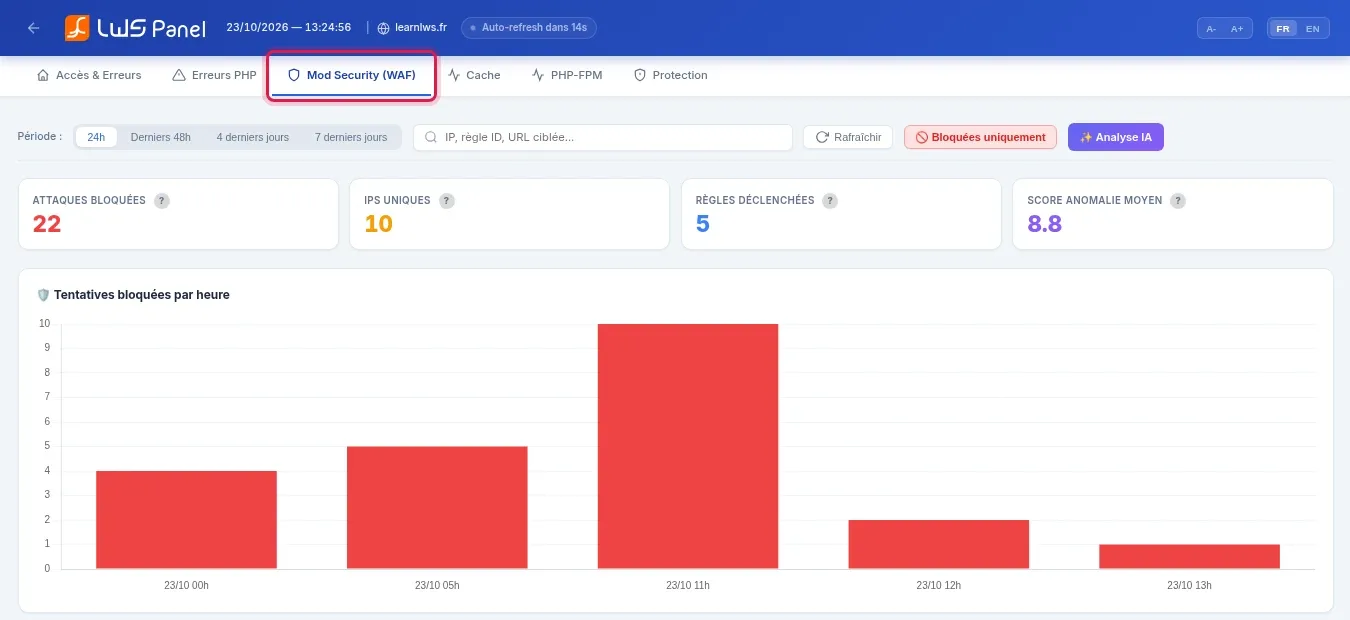
V sekci Databáze & PHP klikněte na Apache PHP ModSecurity logy a poté otevřete záložku Mod Security (WAF). Zadejte adresu stránky, vaši IP adresu nebo číslo pravidla do vyhledávacího pole: tabulka u každého požadavku uvádí datum, IP adresu, metodu, URL, spuštěné pravidlo a stav „Blokováno“. Tlačítko ✨ vedle čísla pravidla vysvětluje pravidlo jednoduchým jazykem. Nástroj je představen v nápovědě Jak získat přístup k Apache / PHP logům.
Místo vypnutí celého ModSecurity nastavte toto pravidlo na Off: přímo ve sloupci Stav v historii nebo přes Konfigurovat vyhledáním ID pravidla. Pravidlo se deaktivuje pro vaši doménu a domény k ní přidružené.
Přepněte Stav Mod Security pro všechny domény přidružené k tarifu na Off, zopakujte akci a poté jej vraťte na On.
Znovu proveďte akci, která byla blokována (odeslání formuláře, uložení, přihlášení) ze stejného internetového připojení.
Blokování způsobuje jiná ochrana. Pokud se zobrazuje stránka „Probíhá ověření“, nastavte Firewall DDOS (Anubis) ve stejné sekci „Zabezpečení“. Pokud chyba uvádí 512 OL-BLACKLIST-IP, je vaše IP adresa blokována: postupujte podle nápovědy Chyba 512 - OL-BLACKLIST-IP. Záložka Ochrana v LWS Log Analyzeru také uvádí blokování 509 a 512.
V historii vyhledejte pravidlo „WordPress Bruteforce“ a zkontrolujte IP adresu události. Pokud je vaše, ověřte také v „Blacklist IP Web“, že není blokována.
Pokud blokování přetrvává, kontaktujte naši technickou podporu: Jak kontaktovat technickou podporu e-mailem? K vaší žádosti přiložte přesnou adresu stránky, provedenou akci (odeslání formuláře, uložení, přihlášení…), přesné datum a čas pokusu včetně časového pásma, chybový kód a úplnou zprávu nebo snímek obrazovky, číslo pravidla, pokud se objeví v historii, a vaši veřejnou IP adresu.
Položte ji týmu LWS a komunitě. Odpověď bude zveřejněna po kontrole moderátorem.
 O společnosti LWS :
LWS je 100% francouzská webhostingová společnost, která se zaměřuje na kvalitu a inovace a nabízí pohotové a kompetentní technické služby za přijatelné ceny.


 Ano
 Ne