Procédure
Objetivo deste artigo
Regularmente, falsos e-mails que usurpam a identidade da LWS circulam.
O objetivo deles é fazer você clicar em um link fraudulento ou levá-lo a comunicar informações sensíveis.
Neste artigo, você vai aprender a:
- reconhecer um falso e-mail que se faz passar pela LWS;
- verificar se a mensagem recebida é legítima;
- saber o que fazer de acordo com a sua situação;
- reagir rapidamente se você clicou, inseriu sua senha ou efetuou um pagamento.
Serviços afetados
Esta documentação diz respeito a todos os clientes LWS que utilizam um dos seguintes serviços:
- nome de domínio
- hospedagem web
- serviço de e-mail
- conta de cliente LWS
- serviços que exigem renovação ou uma ação a partir da área do cliente
Pré-requisitos
Antes de seguir este procedimento, você deve:
- ter acesso ao e-mail recebido;
- conseguir se conectar à sua área do cliente LWS;
- não ter excluído a mensagem se desejar que ela seja verificada pelo suporte.
Contexto: por que você recebe esse tipo de e-mail?
Golpistas enviam regularmente e-mails que usam o nome, o logotipo ou o tom da LWS para semear a dúvida.
O método deles é simples:
- criar uma mensagem alarmante;
- fazer você acreditar que um serviço vai expirar, ser suspenso ou excluído;
- levá-lo a clicar rapidamente em um link;
- recuperar depois seus dados de acesso ou suas informações bancárias.
Essas mensagens fraudulentas não transitam pelas infraestruturas da LWS.
É importante observar que nenhum vazamento de dados foi constatado na LWS.
Os golpistas exploram principalmente:
- informações públicas;
- endereços de e-mail encontrados na Internet;
- cenários inventados para criar um sentimento de urgência.
Quando essas campanhas são denunciadas, solicitações de bloqueio são feitas junto aos prestadores envolvidos, mesmo que nem sempre tenham sucesso.
Que tipos de falsos e-mails foram identificados?
Os falsos e-mails observados podem assumir várias formas.
Você pode, por exemplo, receber uma mensagem anunciando:
- um falso aviso de renovação de serviço;
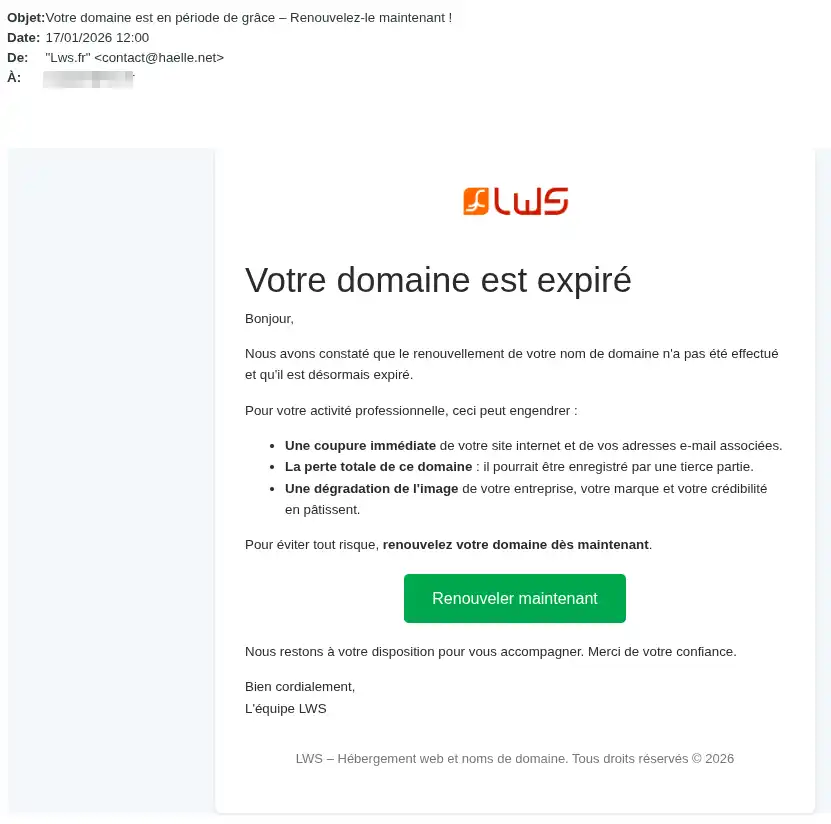
- um falso aviso de rescisão de contrato;
- uma suposta exclusão da sua conta de cliente;
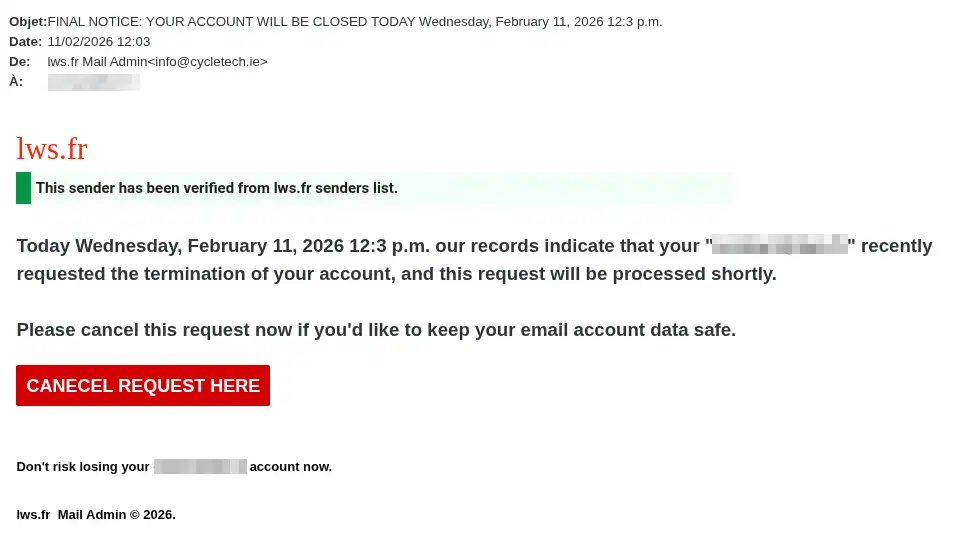
- um mau funcionamento do seu serviço de e-mail;
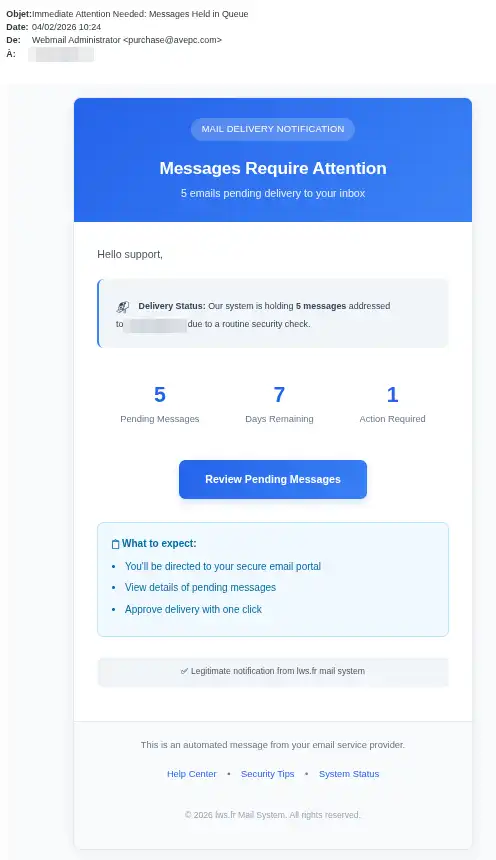
- uma senha expirada para um endereço de e-mail;
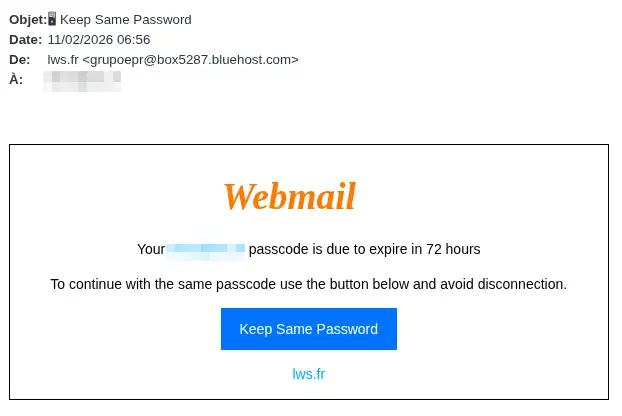
- uma senha expirada para a sua conta de cliente;
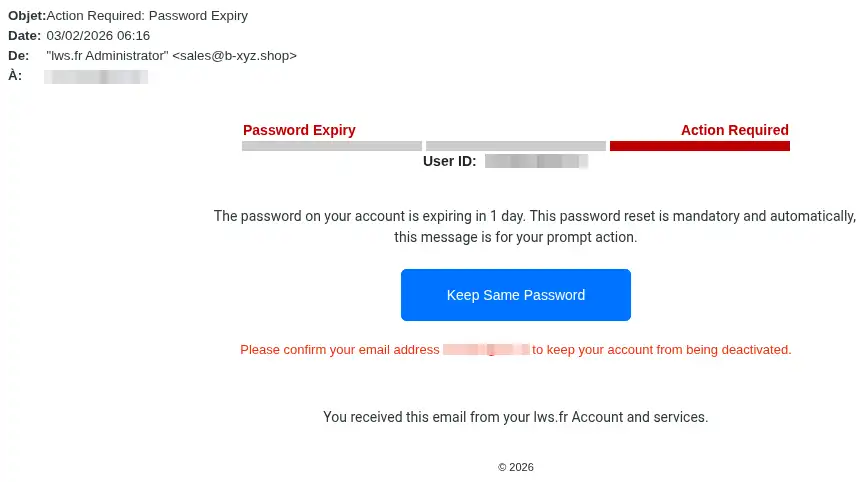
- um endereço de e-mail suspenso;
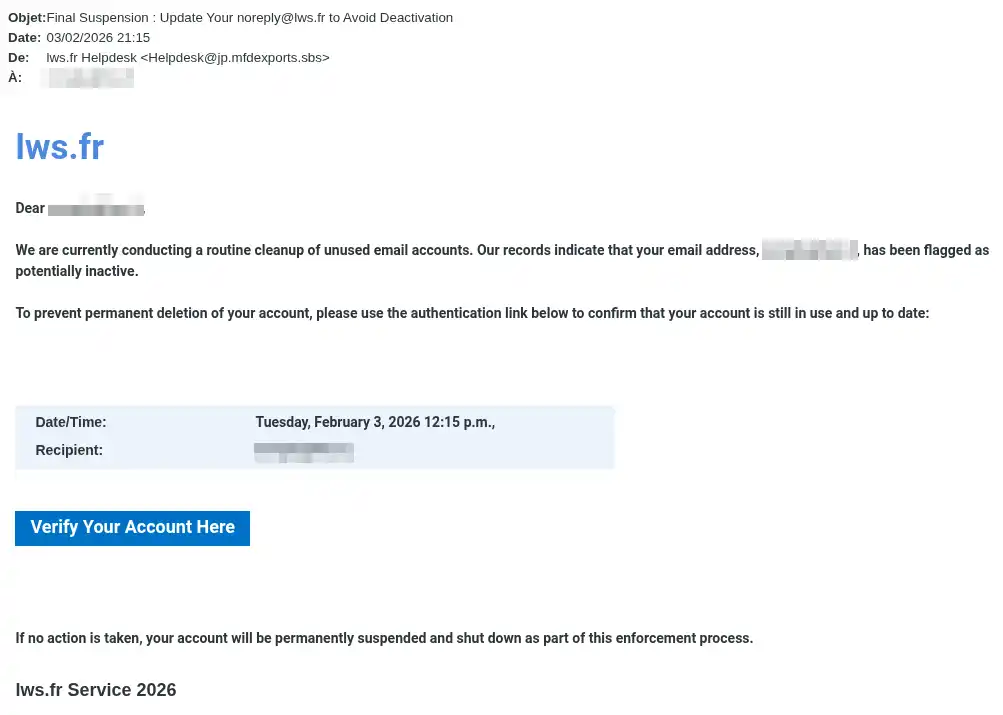
- um endereço de e-mail excluído;
- uma caixa de correio quase cheia, por exemplo a 95% ou 98%;
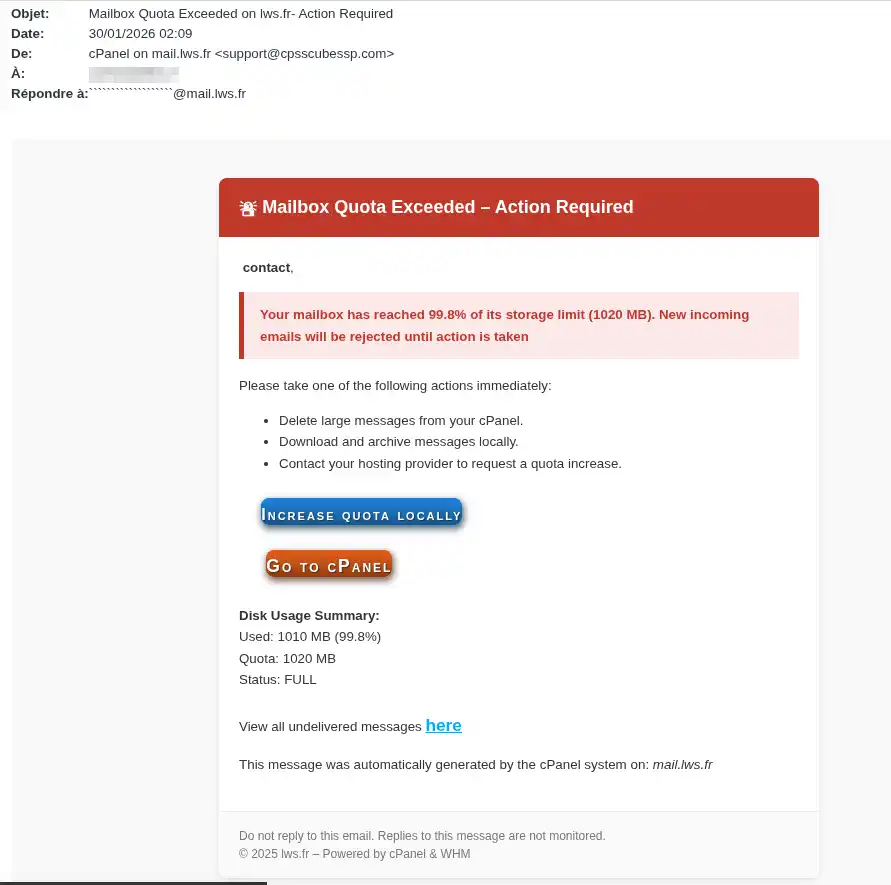
- uma solicitação de verificação de identidade;
- uma confirmação de endereço de e-mail após uma suposta manutenção;
- uma solicitação urgente de pagamento para evitar a interrupção do serviço.
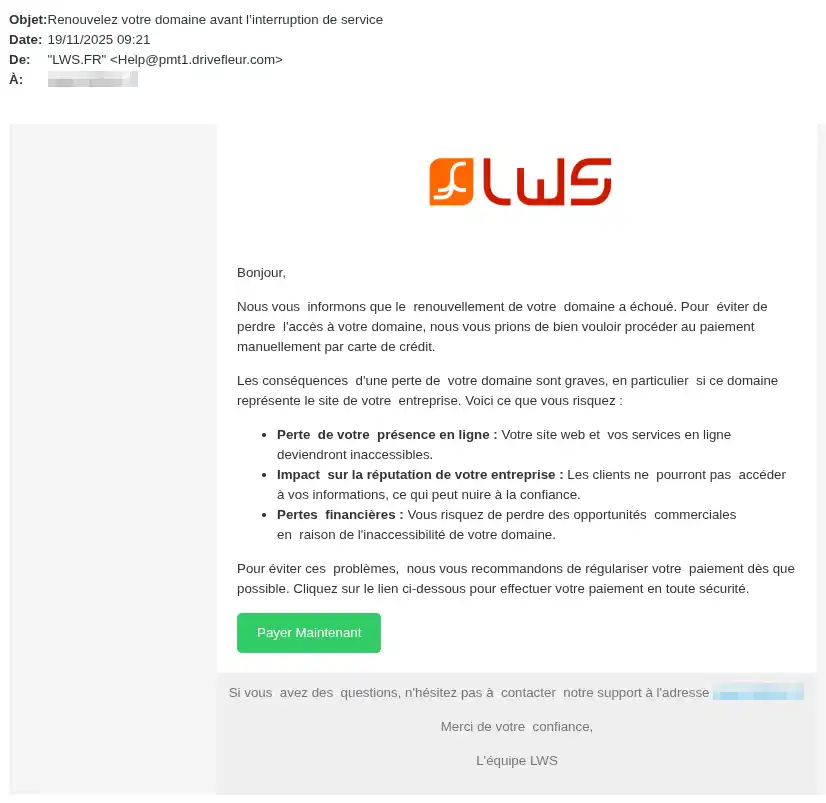
Mesmo que o assunto mude, o objetivo continua sempre o mesmo:
fazer você clicar em um link fraudulento ou fazer você inserir informações pessoais.
Como reconhecer um falso e-mail da LWS?
Vários elementos devem chamar sua atenção.
A mensagem não contém seu identificador de cliente.
Todos os e-mails enviados pela LWS contêm seu identificador de cliente no formato:
LWS-XXX conforme o caso.
Se você receber uma mensagem que:
- pede para você clicar em um link;
- pede para você pagar;
- pede para você verificar sua conta;
- pede para você confirmar suas informações;
mas não contém seu identificador de cliente, você deve considerá-la fraudulenta.
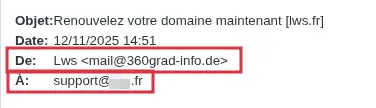
O endereço do remetente não está correto.
A LWS comunica-se apenas:
- com o endereço de e-mail registrado na sua área do cliente;
- e envia suas mensagens a partir de noreply@lws.fr.
Se a mensagem vier de outro endereço, ela deve ser considerada suspeita.
Exemplo de e-mail suspeito:
A mensagem tenta fazer você agir com urgência.
Os golpistas costumam usar frases como:
- “Seu serviço será suspenso hoje.”
- “Sua conta será excluída.”
- “Sua caixa de correio está quase cheia.”
- “Sua senha expirou.”
- “Último lembrete antes da rescisão”
Esse tom alarmante é usado para fazer você agir sem verificar.
A mensagem contém um link ou um botão de pagamento.
Um e-mail que pede para você:
- pagar uma fatura;
- renovar imediatamente um serviço;
- confirmar sua identidade;
- reativar um endereço de e-mail;
- atualizar sua senha;
por meio de um link contido na mensagem, deve ser tratado com cautela.
Em caso de dúvida, nunca clique no link e contate o suporte da LWS a partir da sua área do cliente.
O conteúdo é vago, incomum ou incoerente
Um e-mail fraudulento também pode apresentar:
- formulações incomuns;
- erros;
- solicitações muito vagas;
- ameaças exageradas;
- uma incoerência entre o problema anunciado e seus serviços reais.
- um preço incorreto
O que fazer imediatamente se você receber um e-mail potencialmente suspeito
Siga este procedimento na ordem.
Etapa 1: Não clique em nenhum link
Não clique:
- em nenhum botão;
- em nenhum link;
- em nenhum anexo.
Mesmo que a mensagem pareça credível, não execute nenhuma ação a partir do e-mail.
Etapa 2: Não responda à mensagem
Não responda ao remetente.
O fato de um nome conhecido aparecer não garante que o e-mail seja legítimo.
Etapa 3: Verifique os elementos visíveis no e-mail
Antes de tudo, verifique:
- a presença do seu identificador de cliente;
- o endereço real do remetente;
- o tipo de solicitação feita;
- o caráter urgente ou ameaçador da mensagem.
Etapa 4: Conecte-se diretamente à sua área do cliente LWS
Abra você mesmo seu navegador e acesse sua área do cliente LWS sem usar o link contido no e-mail.
Isso permite verificar a situação a partir da fonte oficial.
Etapa 5: Verifique se uma ação real é solicitada
Uma vez conectado à sua área do cliente, verifique:
- seus serviços ativos;
- seus vencimentos;
- suas solicitações pendentes;
- suas notificações;
- as ações realmente solicitadas na sua conta.
Se nada corresponder ao conteúdo do e-mail, trata-se muito provavelmente de uma mensagem fraudulenta.
Etapa 6: Entre em contato com o suporte em caso de dúvida
Se você não tiver certeza da origem da mensagem, entre em contato com o suporte da LWS por meio da seção Assistência da sua área do cliente.
Não solicite a verificação respondendo à mensagem recebida.
Sempre passe pelo canal oficial.
Como verificar se um e-mail é legítimo?
Você pode considerar uma mensagem confiável apenas se vários elementos coincidirem.
Verifique os seguintes pontos
A mensagem deve:
- conter seu identificador de cliente;
- vir de noreply@lws.fr;
- dizer respeito a um serviço realmente presente na sua conta;
- corresponder a uma ação visível na sua área do cliente;
- não se basear apenas em um link contido no e-mail.
Se o e-mail pedir uma ação, mas nenhuma solicitação equivalente aparecer na sua área do cliente, considere a mensagem suspeita.
O que fazer de acordo com a sua situação?
Caso 1 — Você recebeu o e-mail, mas não clicou em nada
Nesse caso:
- não faça nenhuma ação a partir do e-mail;
- verifique sua conta a partir da área do cliente;
- exclua a mensagem se a fraude for confirmada;
- entre em contato com o suporte pela área do cliente se desejar uma verificação adicional.
Caso 2 — Você clicou no link, mas não inseriu nada
Nesse caso:
- feche imediatamente a página aberta;
- não insira nenhuma informação;
- conecte-se à sua área do cliente LWS para verificar se nenhuma ação real está sendo solicitada;
- monitore sua conta por precaução.
Caso 3 — Você inseriu sua senha
Se você inseriu a senha da sua conta de cliente ou de um endereço de e-mail em um site fraudulento:
- altere imediatamente a senha em questão;
- escolha uma senha forte e diferente da anterior;
- verifique se as informações de contato da sua conta não foram modificadas;
- confirme que nenhuma ação incomum foi realizada nos seus serviços.
Caso 4 — Você inseriu seus dados bancários
Nesse caso:
- entre em contato imediatamente com seu banco;
- solicite o bloqueio, se necessário;
- monitore suas operações bancárias;
- guarde toda prova útil: e-mail recebido, captura de tela, hora do pagamento, valor.
Caso 5 — Você efetuou um pagamento
Se você pagou a partir de um link fraudulento:
- entre em contato sem demora com seu banco;
- sinalize o pagamento como suspeito;
- solicite os procedimentos a seguir conforme seu cartão ou meio de pagamento;
- depois verifique sua área do cliente LWS para confirmar que nenhum pagamento oficial estava realmente previsto.
Erros comuns e soluções
“A mensagem parece profissional, então provavelmente é verdadeira”
Esse não é um critério suficiente.
Os golpistas sabem reproduzir a aparência de um e-mail oficial.
Bom hábito: verifique sempre o identificador de cliente, o endereço do remetente e sua área do cliente.
“A mensagem fala de um problema urgente, preciso clicar rápido”
É exatamente isso que os golpistas procuram.
Bom hábito: nunca clique sob o efeito da urgência.
“Vi LWS no nome do remetente”
O nome exibido pode ser enganoso.
Bom hábito: verifique o endereço de e-mail real do remetente.
“Cliquei, então minha conta foi necessariamente invadida”
Não necessariamente.
O risco depende principalmente do que você fez depois.
Bom hábito: se você não inseriu nada, feche a página e verifique sua conta.
Se você inseriu uma senha ou pagou, aja imediatamente.
“Recebi um e-mail falando de caixa de correio cheia, então certamente é real”
Não necessariamente.
Bom hábito: verifique a partir da sua área do cliente ou das suas ferramentas oficiais, nunca pelo link contido na mensagem.
“A mensagem não contém meu identificador de cliente, mas parece séria”
Isso é um grande sinal de alerta.
Bom hábito: considere fraudulenta toda mensagem que pedir uma ação sem identificador de cliente.
Resultado esperado após a verificação
Ao final da sua verificação, você deve conseguir determinar claramente uma destas duas situações.
Situação normal
Você fica tranquilo se:
- nenhuma ação incomum é solicitada na sua área do cliente;
- a mensagem não corresponde a nenhuma necessidade real;
- você não comunicou nenhuma informação sensível;
- nenhuma operação bancária anormal aparece.
Situação que deve ser tratada imediatamente
Você deve agir rapidamente se:
- você inseriu uma senha;
- você inseriu dados bancários;
- você efetuou um pagamento;
- você constata uma modificação anormal na sua conta;
- você não consegue mais acessar sua área do cliente ou seus serviços.
Prazos e nível de urgência
Nesse tipo de situação, certas ações devem ser realizadas imediatamente.
A fazer imediatamente
- não clique mais na mensagem;
- altere a senha se você a tiver comunicado;
- entre em contato com o banco se você inseriu dados bancários ou pagou;
- verifique o estado real dos seus serviços na área do cliente.
O que não se deve esperar
Não se deve esperar várias horas ou vários dias se:
- você transmitiu uma senha;
- você comunicou dados bancários;
- você vê uma atividade incomum.
Quanto mais rápido você reagir, mais limitará os riscos.
Boas práticas para evitar phishing
Para reduzir os riscos, mantenha estes hábitos:
- nunca clique em um link de e-mail em caso de dúvida;
- verifique sempre a presença do seu identificador de cliente;
- confirme sempre o endereço do remetente;
- conecte-se diretamente à sua área do cliente;
- nunca informe seus dados bancários a partir de um e-mail suspeito;
- contate o suporte somente por meio da seção Assistência da sua área do cliente se tiver alguma dúvida.
Conclusão
Os falsos e-mails que se fazem passar pela LWS buscam provocar uma reação rápida usando o medo, a urgência ou a dúvida.
Para se proteger:
- nunca clique em um link suspeito;
- verifique sempre a presença do seu identificador de cliente;
- considere suspeita qualquer mensagem que não venha de noreply@lws.fr;
- verifique sempre a situação na sua área do cliente LWS;
- contate o suporte por meio da Assistência da sua área do cliente em caso de dúvida.
Se você comunicou uma senha ou informações bancárias, aja imediatamente.


 Sim
 Não
 Sobre a
