Procédure
Syftet med denna artikel
Regelbundet cirkulerar falska e-postmeddelanden som utger sig för att vara LWS.
Deras syfte är att få dig att klicka på en bedräglig länk eller att få dig att lämna ut känslig information.
I den här artikeln kommer du att lära dig att:
- känna igen ett falskt e-postmeddelande som utger sig för att vara LWS;
- kontrollera om det mottagna meddelandet är legitimt;
- veta vad du ska göra beroende på din situation;
- agera snabbt om du har klickat, angett ditt lösenord eller genomfört en betalning.
Berörda tjänster
Denna dokumentation gäller alla LWS-kunder som använder någon av följande tjänster:
- domännamn
- webbhotell
- mailtjänst
- LWS-kundkonto
- tjänster som kräver förnyelse eller en åtgärd från kundområdet
Förutsättningar
Innan du följer denna procedur måste du:
- ha tillgång till det mottagna e-postmeddelandet;
- kunna logga in på ditt LWS-kundområde;
- inte ha raderat meddelandet om du vill få det kontrollerat av supporten.
Kontext: varför får du den här typen av e-post?
Bedragare skickar regelbundet e-post som använder LWS namn, logotyp eller ton för att så tvivel.
Deras metod är enkel:
- skapa ett alarmerande meddelande;
- få dig att tro att en tjänst kommer att löpa ut, pausas eller raderas;
- få dig att snabbt klicka på en länk;
- därefter komma åt dina inloggningsuppgifter eller bankuppgifter.
Dessa bedrägliga meddelanden passerar inte via LWS infrastruktur.
Det är viktigt att notera att ingen dataläcka har konstaterats hos LWS.
Bedragarna utnyttjar främst:
- offentligt tillgänglig information;
- e-postadresser som hittats på internet;
- påhittade scenarier för att skapa en känsla av brådska.
När dessa kampanjer rapporteras görs begäranden om blockering hos berörda leverantörer, även om de inte alltid leder till resultat.
Vilka typer av falska e-postmeddelanden har identifierats?
De falska e-postmeddelanden som observerats kan ta flera former.
Du kan till exempel få ett meddelande som meddelar:
- en falsk avisering om tjänstförnyelse;
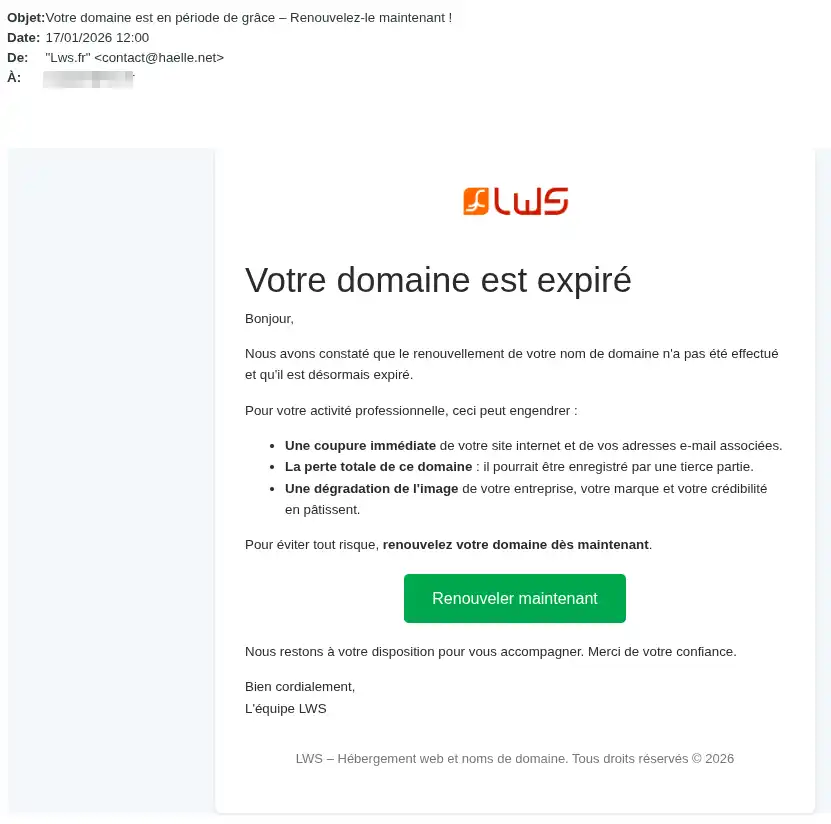
- en falsk avisering om uppsägning av avtal;
- en påstådd borttagning av ditt kundkonto;
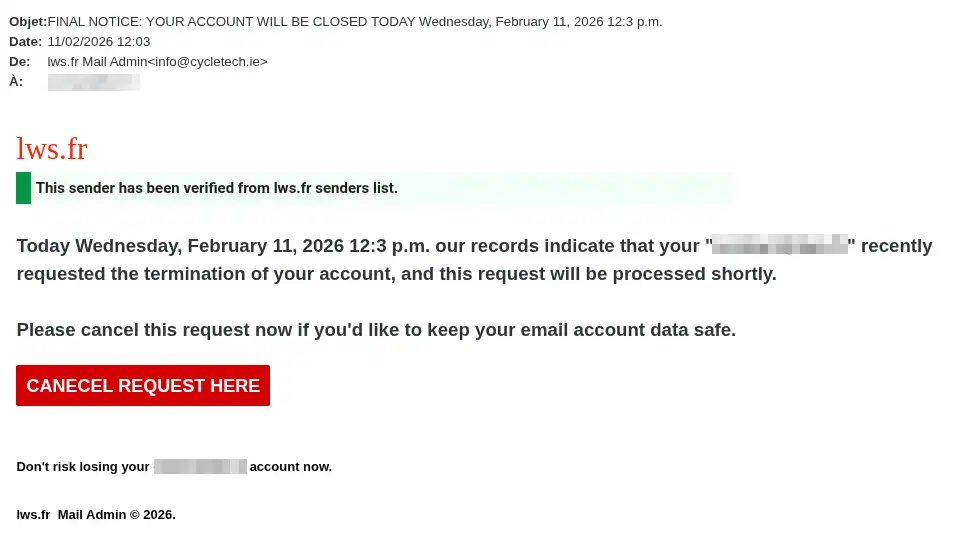
- ett fel på din mailtjänst;
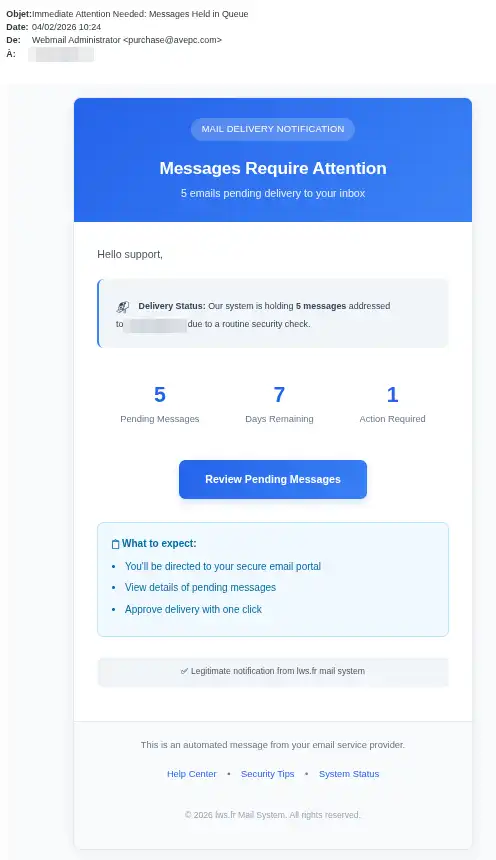
- ett utgånget lösenord för en e-postadress;
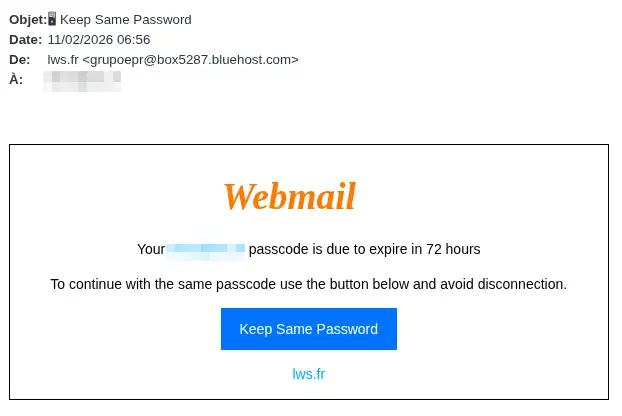
- ett utgånget lösenord för ditt kundkonto;
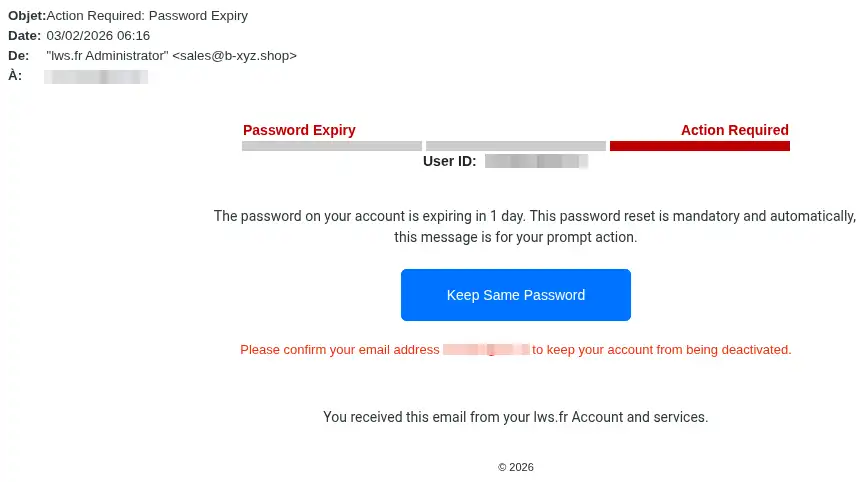
- en avstängd e-postadress;
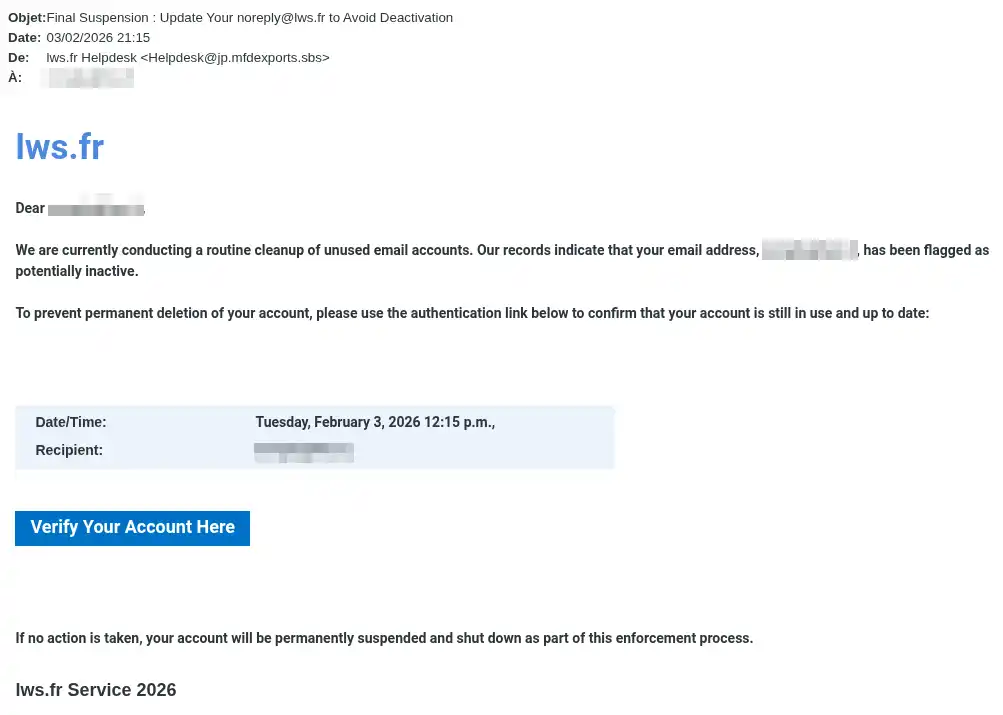
- en raderad e-postadress;
- en nästan full brevlåda, till exempel 95 % eller 98 %;
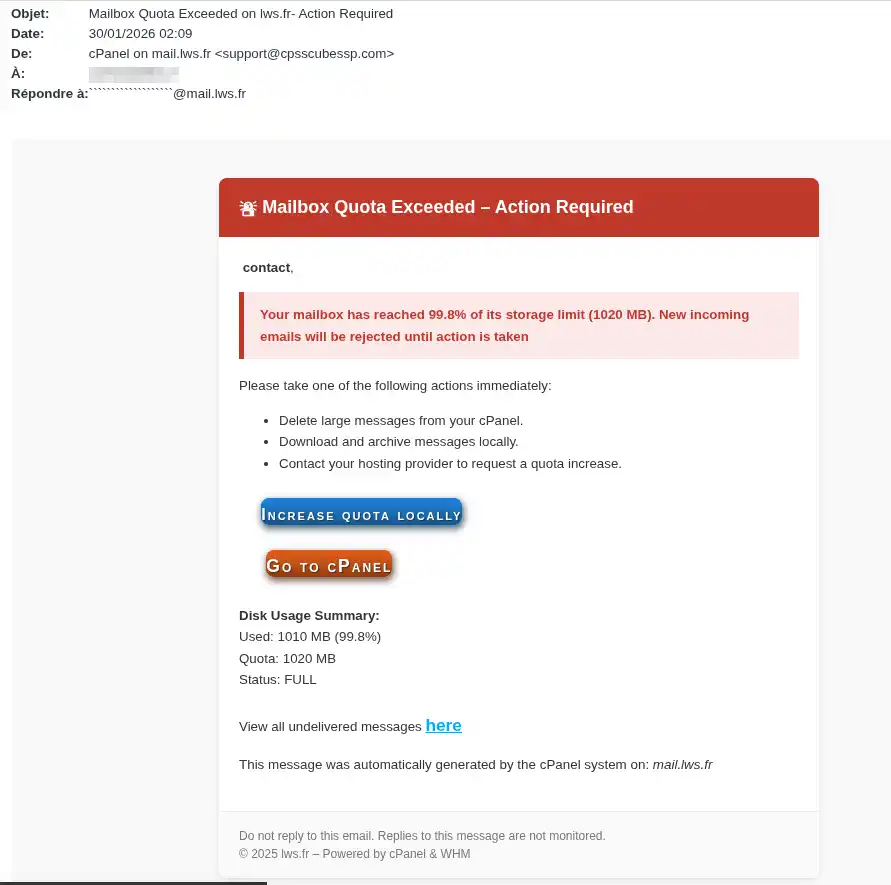
- en begäran om identitetsverifiering;
- en bekräftelse av e-postadress efter påstått underhåll;
- en akut betalningsbegäran för att undvika avbrott i tjänsten.
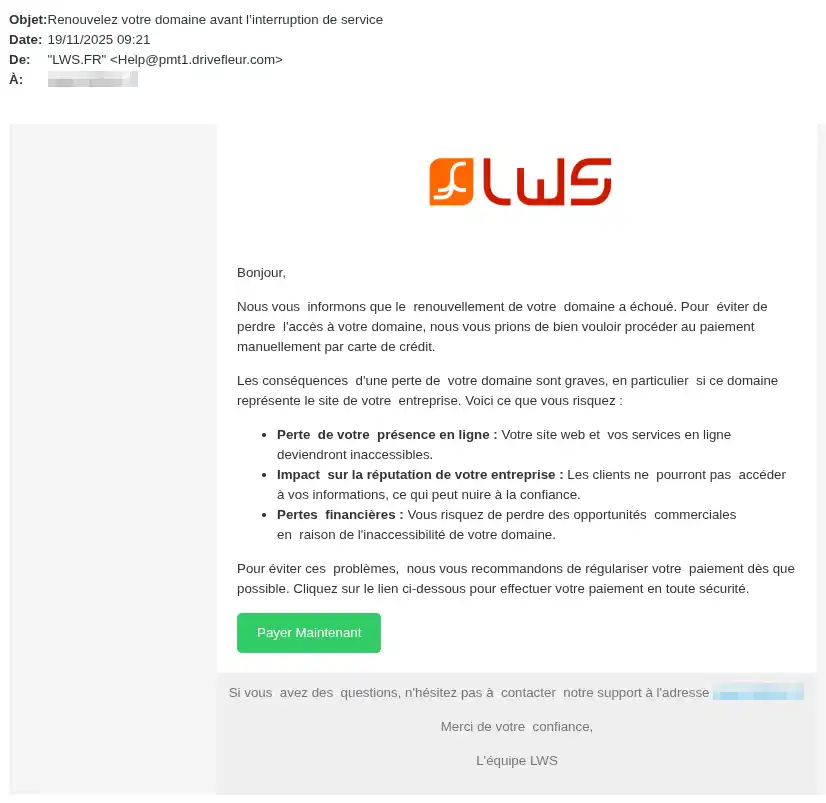
Även om ämnet varierar är målet alltid detsamma:
att få dig att klicka på en bedräglig länk eller att få dig att ange personlig information.
Hur känner man igen ett falskt LWS-e-postmeddelande?
Flera saker bör varna dig.
Meddelandet innehåller inte ditt kund-ID.
Alla e-postmeddelanden som skickas av LWS innehåller ditt kund-ID i formatet:
LWS-XXX beroende på fallet.
Om du får ett meddelande som:
- ber dig klicka på en länk;
- ber dig betala;
- ber dig verifiera ditt konto;
- ber dig bekräfta dina uppgifter;
men inte innehåller ditt kund-ID, ska du betrakta det som bedrägligt.
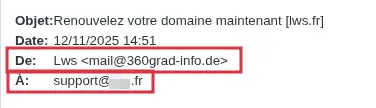
Avsändaradressen är inte korrekt.
LWS kommunicerar endast:
- med den e-postadress som är registrerad i ditt kundområde;
- och skickar sina meddelanden från noreply@lws.fr.
Om meddelandet kommer från en annan adress ska det betraktas som misstänkt.
Exempel på misstänkt mejl:
Meddelandet försöker få dig att agera i all hast.
Bedragare använder ofta formuleringar som:
- “Din tjänst kommer att stängas av idag.”
- “Ditt konto kommer att raderas.”
- “Din brevlåda är nästan full.”
- “Ditt lösenord har gått ut.”
- “Sista påminnelsen innan uppsägning”
Denna alarmerande ton används för att få dig att agera utan att kontrollera.
Meddelandet innehåller en länk eller en betalningsknapp.
Ett e-postmeddelande som ber dig att:
- betala en faktura;
- förnya en tjänst omedelbart;
- bekräfta din identitet;
- återaktivera en e-postadress;
- uppdatera ditt lösenord;
via en länk i meddelandet bör behandlas med försiktighet.
Vid minsta tvekan, klicka aldrig på länken och kontakta LWS support från ditt kundområde.
Innehållet är otydligt, ovanligt eller inkonsekvent
Ett bedrägligt e-postmeddelande kan också innehålla:
- ovanliga formuleringar;
- fel;
- alltför vaga begäranden;
- överdrivna hot;
- en inkonsekvens mellan det uppgivna problemet och dina faktiska tjänster.
- ett felaktigt pris
Vad du omedelbart ska göra om du får ett potentiellt misstänkt e-postmeddelande
Följ denna procedur i ordning.
Steg 1: Klicka inte på någon länk
Klicka inte:
- på någon knapp;
- på någon länk;
- på någon bilaga.
Även om meddelandet verkar trovärdigt, starta inga åtgärder från e-postmeddelandet.
Steg 2: Svara inte på meddelandet
Svara inte till avsändaren.
Att ett känt namn visas garanterar inte att e-postmeddelandet är legitimt.
Steg 3: Kontrollera de synliga elementen i e-postmeddelandet
Kontrollera först och främst:
- förekomsten av ditt kund-ID;
- avsändarens verkliga adress;
- typen av begäran;
- hur brådskande eller hotfullt meddelandet är.
Steg 4: Logga in direkt på ditt LWS-kundområde
Öppna själv din webbläsare och gå till ditt LWS-kundområde utan att använda länken i e-postmeddelandet.
Detta gör det möjligt att kontrollera situationen från den officiella källan.
Steg 5: Kontrollera om en verklig åtgärd begärs
När du väl är inloggad i ditt kundområde, kontrollera:
- dina aktiva tjänster;
- dina förfallodagar;
- dina väntande ärenden;
- dina notiser;
- de åtgärder som faktiskt begärs på ditt konto.
Om inget stämmer överens med innehållet i e-postmeddelandet är det mycket sannolikt ett bedrägligt meddelande.
Steg 6: Kontakta supporten vid tvekan
Om du inte är säker på meddelandets ursprung, kontakta LWS support via avsnittet Assistans i ditt kundområde.
Be inte om verifiering genom att svara på det mottagna meddelandet.
Gå alltid via den officiella kanalen.
Hur kontrollerar man att ett e-postmeddelande är legitimt?
Du kan endast betrakta ett meddelande som pålitligt om flera saker stämmer överens.
Kontrollera följande punkter
Meddelandet måste:
- innehålla ditt kund-ID;
- komma från noreply@lws.fr;
- gälla en tjänst som faktiskt finns på ditt konto;
- motsvara en åtgärd som syns i ditt kundområde;
- inte enbart bygga på en länk som finns i e-postmeddelandet.
Om e-postmeddelandet ber dig om en åtgärd men ingen motsvarande begäran visas i ditt kundområde, ska du betrakta meddelandet som misstänkt.
Vad ska du göra beroende på din situation?
Fall 1 — Du har fått e-postmeddelandet men inte klickat på något
I så fall:
- gör inga åtgärder från e-postmeddelandet;
- kontrollera ditt konto via kundområdet;
- radera meddelandet om bedrägeriet bekräftas;
- kontakta supporten via kundområdet om du vill ha ytterligare kontroll.
Fall 2 — Du klickade på länken men inte skrev in något
I så fall:
- stäng omedelbart den öppnade sidan;
- ange ingen information;
- logga in på ditt LWS-kundområde för att kontrollera att ingen verklig åtgärd begärs;
- övervaka ditt konto som försiktighetsåtgärd.
Fall 3 — Du angav ditt lösenord
Om du har angett lösenordet till ditt kundkonto eller till en e-postadress på en bedräglig webbplats:
- ändra omedelbart det berörda lösenordet;
- välj ett starkt lösenord som är annorlunda än det tidigare;
- kontrollera att kontaktuppgifterna för ditt konto inte har ändrats;
- verifiera att inga ovanliga åtgärder har utförts på dina tjänster.
Fall 4 — Du angav dina bankuppgifter
I så fall:
- kontakta omedelbart din bank;
- begär spärr om det behövs;
- övervaka dina banktransaktioner;
- spara all användbar bevisning: mottaget e-postmeddelande, skärmdump, betalningstid, belopp.
Fall 5 — Du genomförde en betalning
Om du betalade via en bedräglig länk:
- kontakta din bank omedelbart;
- rapportera betalningen som misstänkt;
- fråga vilka steg du ska följa beroende på ditt kort eller din betalningsmetod;
- kontrollera därefter ditt LWS-kundområde för att bekräfta att ingen officiell betalning faktiskt förväntades.
Vanliga misstag och lösningar
“Meddelandet ser professionellt ut, alltså är det säkert sant”
Det är inte ett tillräckligt kriterium.
Bedragare kan återskapa utseendet på ett officiellt mejl.
Bra vana: kontrollera alltid kund-ID, avsändaradress och ditt kundområde.
“Meddelandet talar om ett akut problem, jag måste klicka snabbt”
Det är precis det bedragarna vill.
Bra vana: klicka aldrig under press av brådska.
“Jag såg LWS i avsändarnamnet”
Det visade namnet kan vara vilseledande.
Bra vana: kontrollera den verkliga e-postadressen som skickat meddelandet.
“Jag klickade, alltså är mitt konto definitivt hackat”
Inte nödvändigtvis.
Risken beror framför allt på vad du gjorde sedan.
Bra vana: om du inte skrev in något, stäng sidan och kontrollera ditt konto.
Om du skrev in ett lösenord eller betalade, agera omedelbart.
“Jag fick ett mejl om att brevlådan är full, alltså är det säkert på riktigt”
Inte nödvändigtvis.
Bra vana: kontrollera via ditt kundområde eller dina officiella verktyg, aldrig via länken i meddelandet.
“Meddelandet innehåller inte mitt kund-ID men verkar seriöst”
Det är en viktig varningssignal.
Bra vana: betrakta alla meddelanden som begär en åtgärd utan kund-ID som bedrägliga.
Förväntat resultat efter kontroll
I slutet av din kontroll ska du tydligt kunna avgöra en av dessa två situationer.
Normal situation
Du kan känna dig lugn om:
- ingen ovanlig åtgärd begärs i ditt kundområde;
- meddelandet inte motsvarar något verkligt behov;
- du inte har lämnat någon känslig information;
- ingen onormal banktransaktion visas.
Situation som måste åtgärdas omedelbart
Du måste agera snabbt om:
- du har angett ett lösenord;
- du har angett bankuppgifter;
- du har genomfört en betalning;
- du upptäcker en onormal ändring på ditt konto;
- du inte längre kan komma åt ditt kundområde eller dina tjänster.
Tidsramar och brådskande nivå
I den här typen av situation måste vissa åtgärder utföras omedelbart.
Att göra omedelbart
- sluta klicka på meddelandet;
- byt lösenord om du har lämnat ut det;
- kontakta banken om du har angett bankuppgifter eller betalat;
- kontrollera den verkliga statusen för dina tjänster i kundområdet.
Det du inte ska vänta med
Du ska inte vänta flera timmar eller flera dagar om:
- du har lämnat ut ett lösenord;
- du har lämnat bankuppgifter;
- du ser en ovanlig aktivitet.
Ju snabbare du agerar, desto mer begränsar du riskerna.
Bästa praxis för att undvika phishing
För att minska riskerna, ha dessa vanor:
- klicka aldrig på en e-postlänk om du är osäker;
- kontrollera alltid att ditt kund-ID finns med;
- kontrollera alltid avsändaradressen;
- logga in direkt på ditt kundområde;
- ange aldrig dina bankuppgifter via ett misstänkt e-postmeddelande;
- kontakta supporten endast via avsnittet Assistans i ditt kundområde om du är osäker.
Slutsats
Falska e-postmeddelanden som utger sig för att vara LWS försöker framkalla en snabb reaktion genom att använda rädsla, brådska eller tvivel.
För att skydda dig:
- klicka aldrig på en misstänkt länk;
- kontrollera alltid att ditt kund-ID finns med;
- betrakta som misstänkt alla meddelanden som inte kommer från noreply@lws.fr;
- kontrollera alltid situationen från ditt LWS-kundområde;
- kontakta supporten via Assistans i ditt kundområde om du är osäker.
Om du har lämnat ut ett lösenord eller bankuppgifter, agera omedelbart.


 Ja
 Nej
 Om
