
Hjälp online
Webbhotellet tillgängligt för alla
Procédure
Visar din webbplats en sida med ”Kontrollen pågår”, eller får Google Search Console, en robot eller en extern tjänst ett 403-fel? Det är oftast DDOS-brandväggen (Anubis) i ditt LWS Panel-värdbolag, skyddet som filtrerar trafik som skickas i stora mängder för att överbelasta din webbplats. Den här hjälpen förklarar vad den gör, hur du själv kan justera den och hur du kontrollerar resultatet.
En DDoS-attack skickar ett mycket stort antal förfrågningar till en webbplats för att göra den otillgänglig. DDOS-brandväggen identifierar avvikande beteenden och släpper bara igenom legitima förfrågningar. Den bygger på Anubis, ett verktyg som låter webbläsaren hos besökaren verifiera att det verkligen är en webbläsare. Denna verifiering använder JavaScript.
Den är aktiverad som standard, med filtret ”Delvis: Automatisk upptäckt”. De flesta av dina besökare ser ingenting, eller en kort verifieringssida.
Du känner igen den på följande tecken:
X-Anubis, om du kan läsa HTTP-rubriker.I ditt LWS-kundområde öppnar du ”Domän(er) & Webbhotell”, och klickar sedan på ”Hantera” bredvid det berörda webbhotellet.
I avsnittet ”Säkerhet” i kontrollpanelen klickar du på ”DDOS-brandvägg (Anubis)”. Fönstret ”Konfiguration av DDOS-brandvägg” öppnas ovanpå kontrollpanelen.
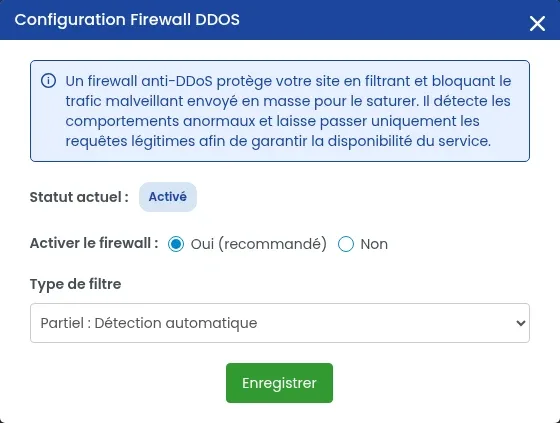
”Aktuellt läge” visar om skyddet är aktivt. Välj sedan:
Klicka på ”Spara”. ”Aktuellt läge” visar det nya tillståndet.
Efter att du sparat, upprepa testet som misslyckades:
Ett annat skydd kan vara orsaken. Kontrollera i följande ordning:
.htaccess-fil eller en säkerhetsutökning på din webbplats: se Hur rättar man till ett 403 Forbidden-fel på din webbplats?Om inget av detta löser problemet, öppna ett ärende till supporten och bifoga adressen till den berörda sidan, datum och tid för testet, meddelandet eller felkoden som visas och, för en extern tjänst, dess namn.
Paketen Domaine (mini-webbhotell) erbjuder inte DDOS-brandväggen, inte heller ”Mod security”: inga inställningar kan göras på detta paket. Om du behöver dessa inställningar, byt till ett Perso-paket eller högre med ”Byt paket”, i avsnittet ”Support, paket och tillval” i kontrollpanelen.
Behåll brandväggen aktiverad och välj filtret ”Fullständig: Jag är under attack (Under attack)”, och klicka sedan på ”Spara”. När attacken är över, återgå till ”Delvis: Automatisk upptäckt”. Om attacken fortsätter trots denna inställning, öppna ett ärende till supporten.
Ställ den till LWS-teamet och communityn. Svaret publiceras efter moderering.
 Om LWS :
LWS är ett 100% franskt webbhotell som fokuserar på kvalitet och innovation och erbjuder en lyhörd och kompetent teknisk service till överkomliga priser.


 Ja
 Nej