
Pomoc online
Host dostępny dla wszystkich
Procédure
Aby połączyć się ze swoim VPS LWS za pomocą klucza SSH, wystarczy wygenerować parę kluczy na swoim komputerze i powiązać ją z serwerem podczas jego reinstalacji. Uwierzytelnianie za pomocą klucza SSH skutecznie zastępuje tradycyjne hasła, oferując znacznie wyższy poziom bezpieczeństwa przed atakami brute force. W tym poradniku zobaczysz, jak utworzyć swój klucz, zapisać go w panelu klienta LWS Panel KVM, przeinstalować swoją maszynę pod Debianem 13 i połączyć się z nią natychmiast.
Otwórz lokalny terminal, aby wygenerować swoją kryptograficzną parę kluczy. Uruchom polecenie generowania, określając algorytm ed25519, nowocześniejszy i bezpieczniejszy, wraz z komentarzem pozwalającym zidentyfikować Twoją stację roboczą. Następnie zatwierdź każde pytanie klawiszem Enter, aby zaakceptować domyślne ścieżki i opcje bez ustawiania hasła dostępu.
ssh-keygen -t ed25519 -C "mon-ordinateur"Generating public/private ed25519 key pair.
Enter file in which to save the key (/home/tuto/.ssh/id_ed25519):
Enter passphrase for "/home/tuto/.ssh/id_ed25519" (empty for no passphrase):
Enter same passphrase again:
Your identification has been saved in /home/tuto/.ssh/id_ed25519
Your public key has been saved in /home/tuto/.ssh/id_ed25519.pub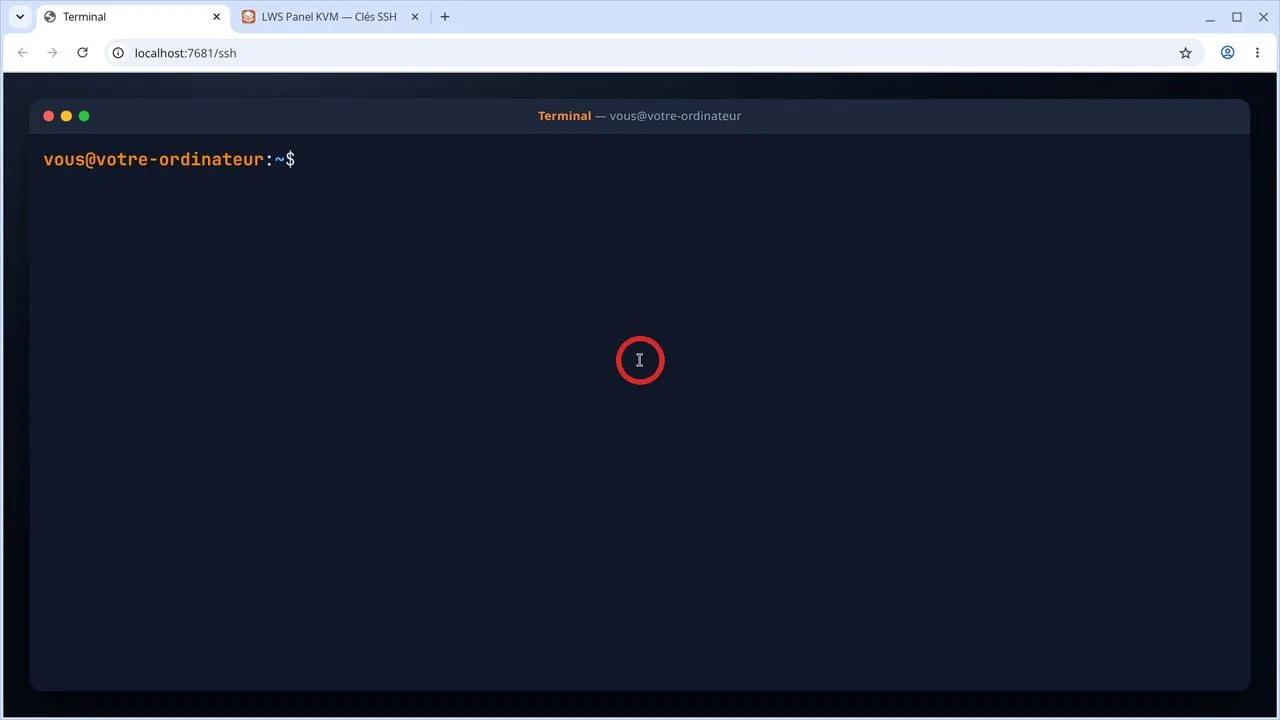
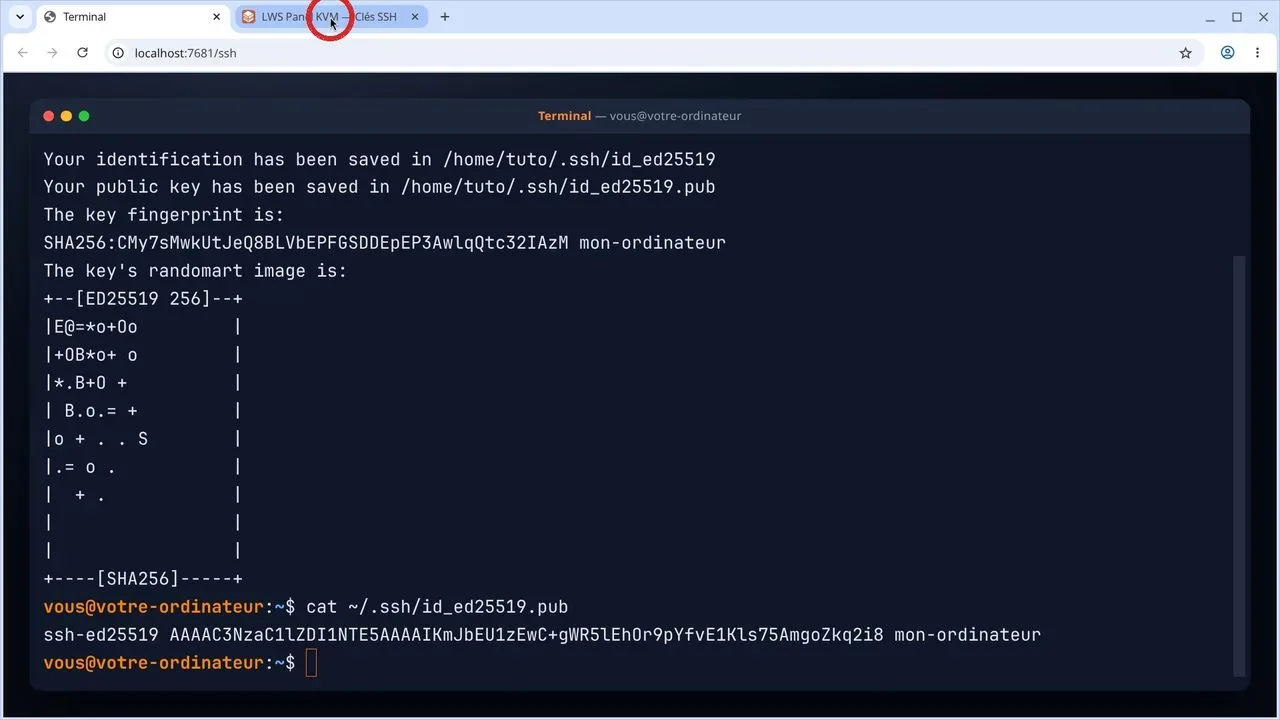
Wyświetl zawartość pliku klucza publicznego w terminalu za pomocą odpowiedniego polecenia. Zaznacz całą wyświetloną linię, zaczynającą się od ssh-ed25519 i kończącą Twoim komentarzem, a następnie skopiuj ją do schowka.
cat ~/.ssh/id_ed25519.pubssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAIKmJbEU1zEwC+gWR5lEhOr9pYfvE1Kls75AmgoZkq2i8 mon-ordinateurPrzełącz się na przeglądarkę internetową i otwórz swój panel LWS Panel KVM. W menu bocznym po lewej stronie kliknij sekcję Klucze SSH, aby otworzyć stronę konfiguracji swoich kluczy.
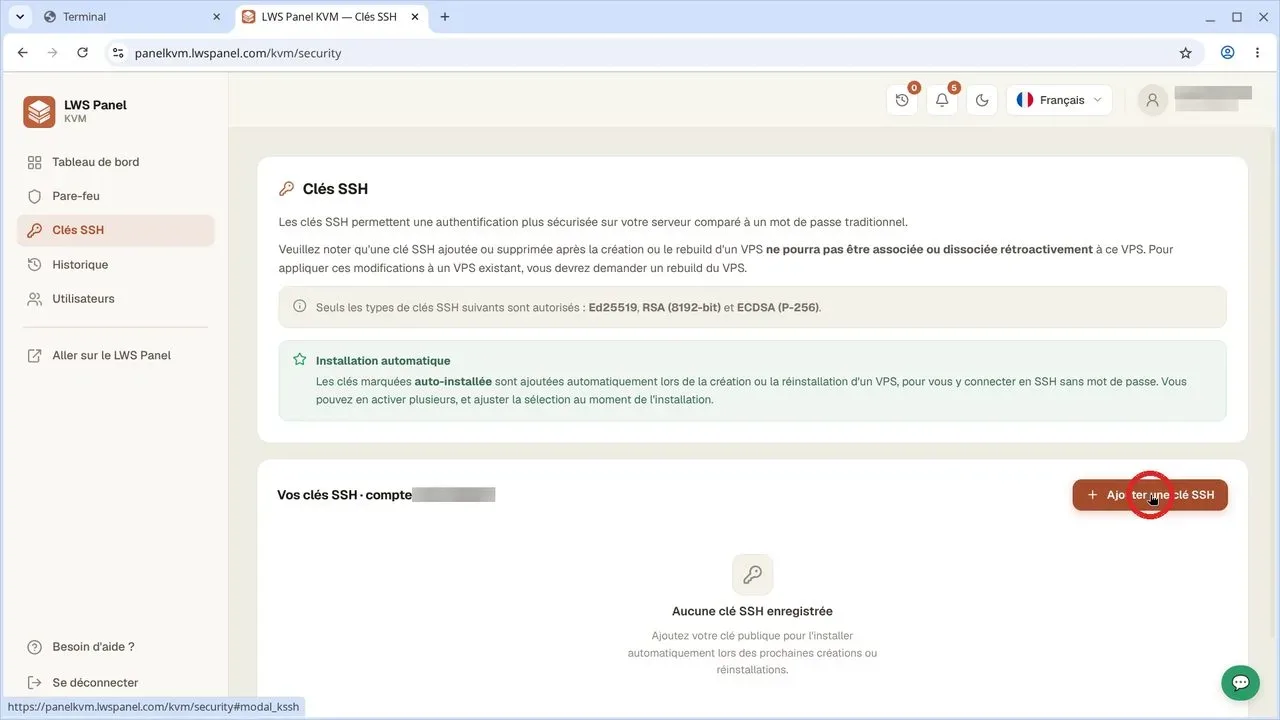
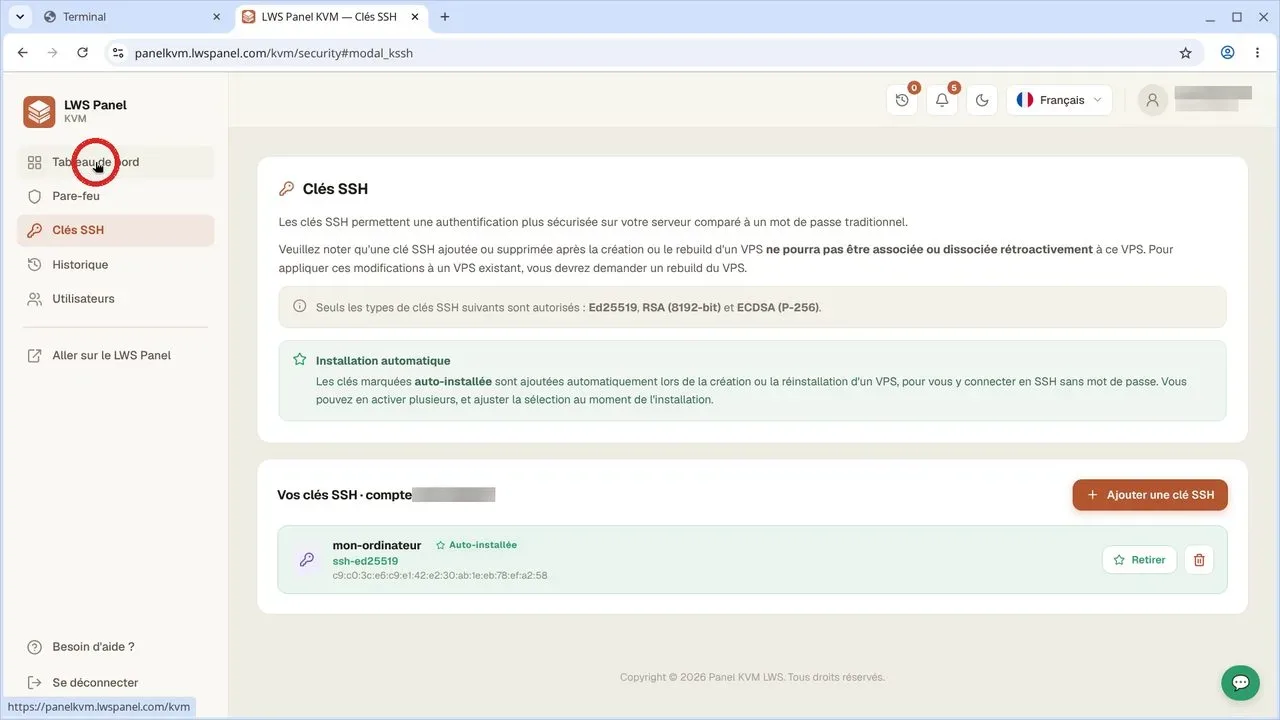
Na stronie kluczy SSH kliknij czerwony przycisk + Dodaj klucz SSH. W otwartym oknie wklej pełną zawartość wcześniej skopiowanego klucza publicznego, a następnie zatwierdź, aby go zapisać. Twój klucz zostanie automatycznie oznaczony jako Auto-installée.
Gdy klucz zostanie zapisany i będzie widoczny na liście, wróć do menu po lewej stronie i kliknij Panel główny. Zostaniesz przeniesiony z powrotem do ogólnej listy dostępnych maszyn wirtualnych.
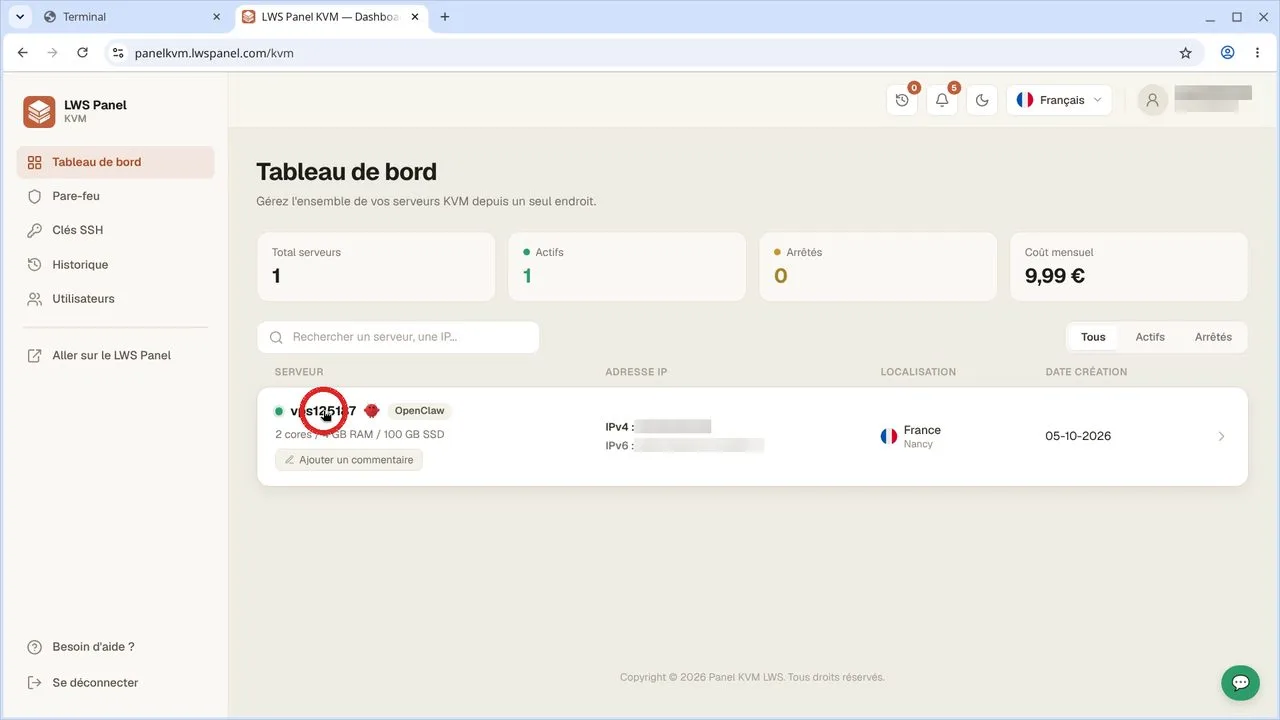
Na liście serwerów znajdź swój VPS, a następnie kliknij bezpośrednio jego nazwę, aby wyświetlić szczegółową stronę zarządzania maszyną.
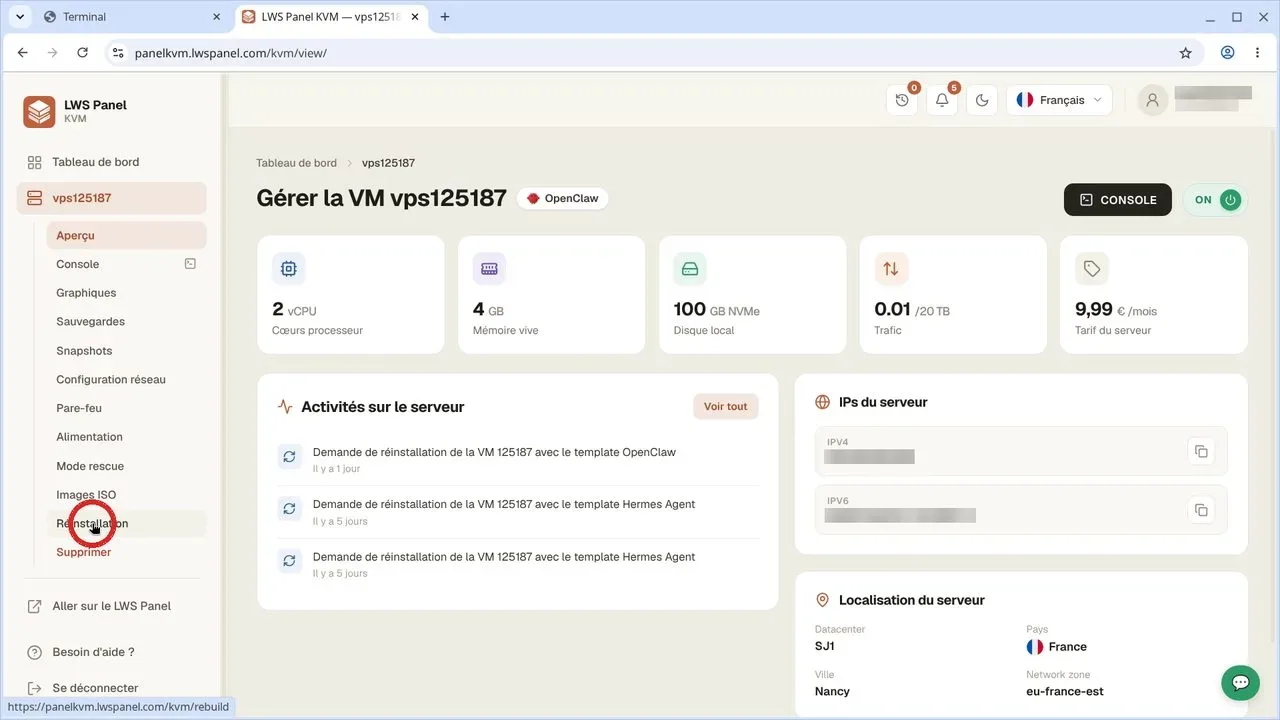
W menu bocznym po lewej stronie przypisanym do Twojej maszyny kliknij Reinstalacja. Zwróć uwagę na ostrzeżenie wyświetlone u góry strony, przypominające o usunięciu danych.
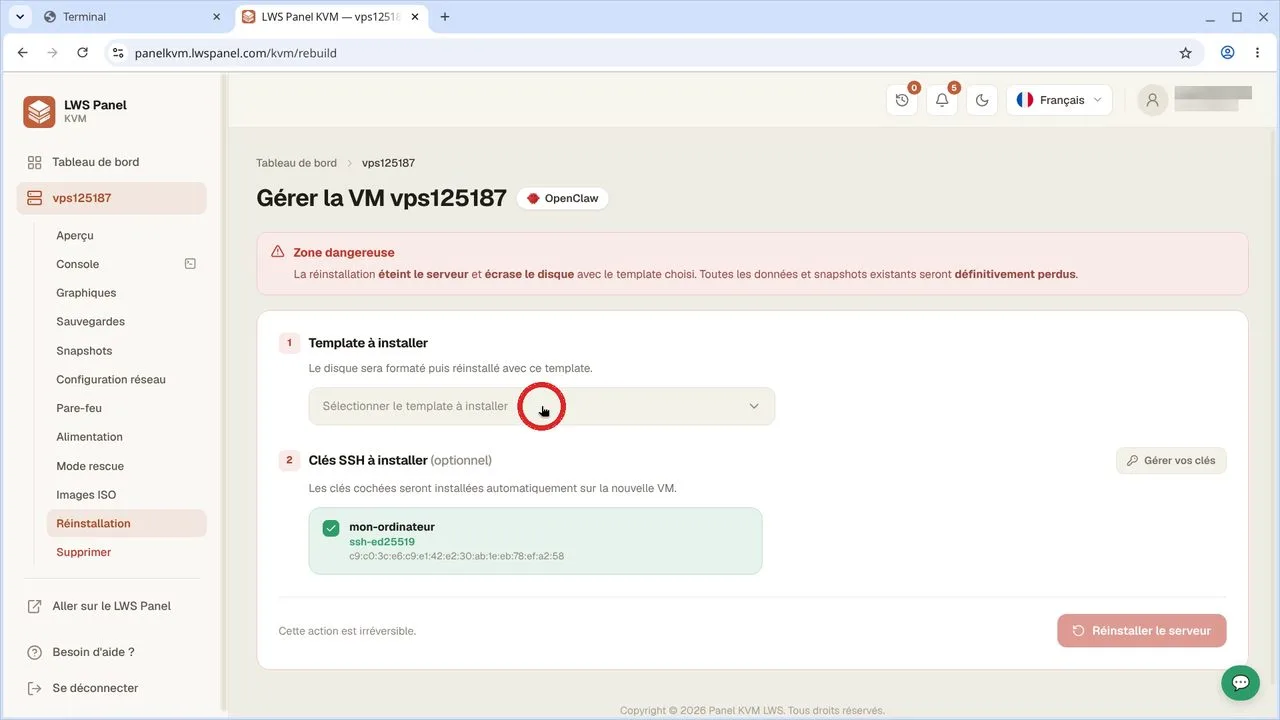
Rozwiń listę Wybierz szablon do zainstalowania i wybierz opcję Debian 13 (Trixie). Sprawdź pod ramką, czy Twój klucz mon-ordinateur jest zaznaczony do wstrzyknięcia do systemu.
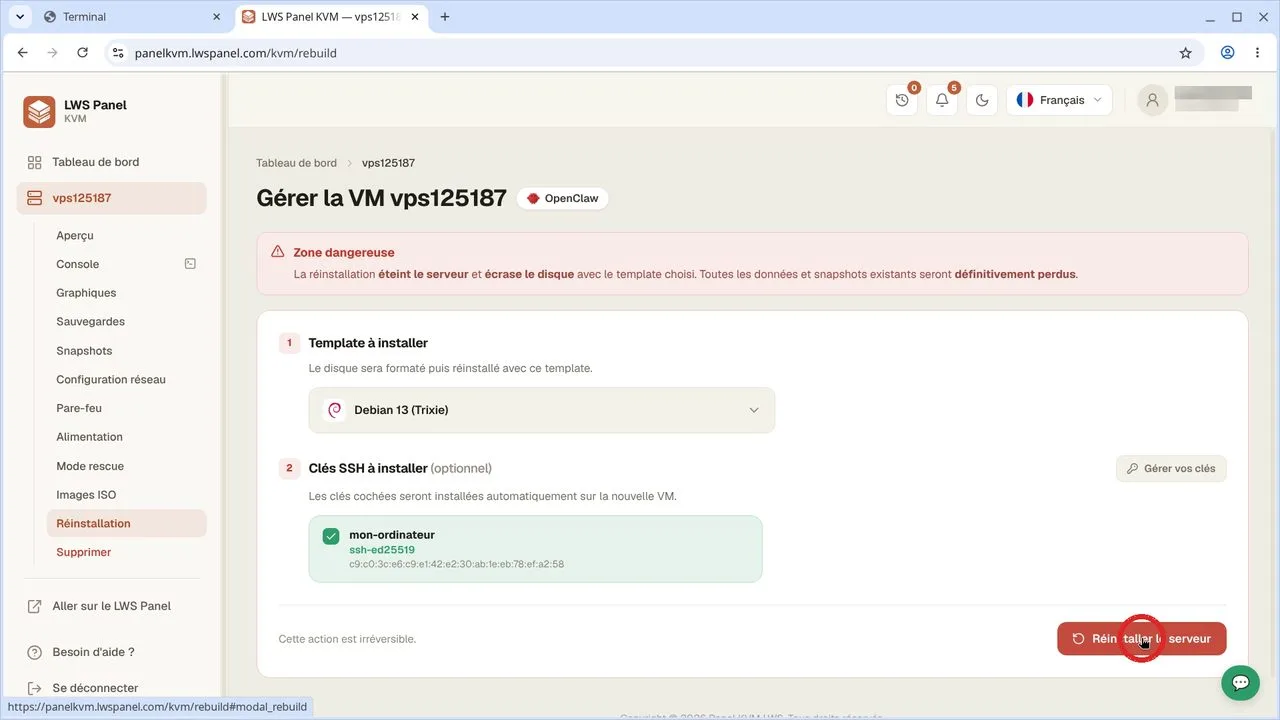
Kliknij przycisk Przeinstaluj serwer w prawym dolnym rogu ekranu. Okno dialogowe poprosi Cię o wpisanie wymaganego potwierdzenia, aby ostatecznie rozpocząć kasowanie i instalację systemu.
Poczekaj kilka chwil, aż reinstalacja zostanie oznaczona jako zakończona w panelu głównym. Następnie ponownie przełącz się na okno lokalnego terminala, aby przygotować połączenie.
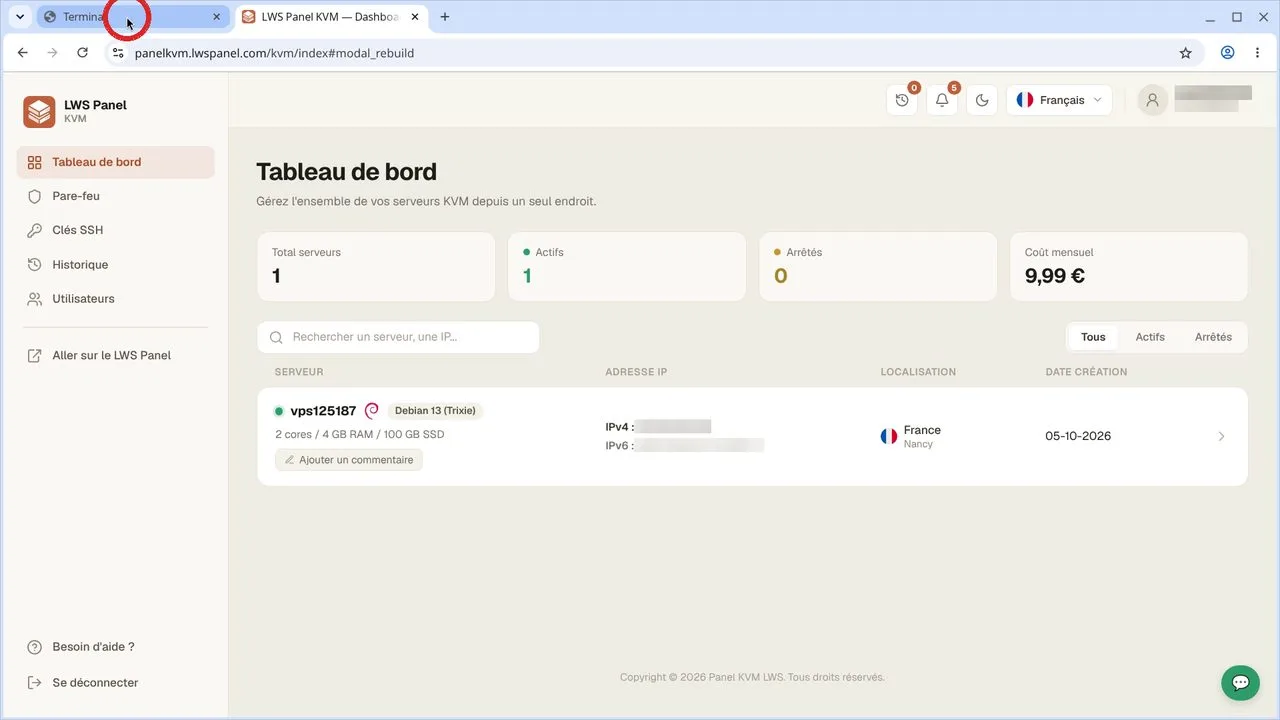
Uruchom polecenie SSH do użytkownika root, a następnie adres IP Twojego serwera (zastąp 203.0.113.10 rzeczywistym adresem IP Twojego VPS-a, widocznym w panelu klienta). Przy pierwszym połączeniu potwierdź odcisk palca bezpieczeństwa serwera, wpisując 'yes', a następnie zatwierdź.
ssh root@203.0.113.10The authenticity of host '203.0.113.10 (203.0.113.10)' can't be established.
ED25519 key fingerprint is SHA256:wYmks+xkf8arSnDfWEvqR7zsgZs86OD0P3vMAX59p3I.
This key is not known by any other names.
Are you sure you want to continue connecting (yes/no/[fingerprint])? yes
Warning: Permanently added '203.0.113.10' (ED25519) to the list of known hosts.Jesteś teraz połączony z uprawnieniami root. Sprawdź, czy zainstalowany system to Debian 13, wyświetlając informacje o wersji, a następnie zakończ sesję SSH, wpisując 'exit'.
cat /etc/os-release
exitPRETTY_NAME="Debian GNU/Linux 13 (trixie)"
NAME="Debian GNU/Linux"
VERSION_ID="13"
VERSION="13 (trixie)"
VERSION_CODENAME=trixie
DEBIAN_VERSION_FULL=13.4
ID=debian
HOME_URL="https://www.debian.org/"
SUPPORT_URL="https://www.debian.org/support"
BUG_REPORT_URL="https://bugs.debian.org/"Klucz kryptograficzny jest praktycznie niemożliwy do odgadnięcia lub złamania metodą brute force, w przeciwieństwie do nawet złożonego hasła. Pozwala też uniknąć konieczności pamiętania lub wpisywania danych uwierzytelniających przy każdej sesji administracyjnej.
Twój publiczny adres IP jest podany w pierwotnym e-mailu dostawy serwera. Znajdziesz go również w panelu głównym swojego panelu KVM, bezpośrednio w podsumowaniu swojej maszyny.
To standardowa kontrola bezpieczeństwa przy pierwszym połączeniu z nowym hostem. Po wpisaniu 'yes' zapisujesz odcisk palca maszyny w pliku known_hosts na swoim komputerze, aby chronić się przed atakami przechwytywania.
Nie. Gdy Twój klucz zostanie skonfigurowany ze statusem 'Auto-installée' w panelu KVM, zostanie on automatycznie wdrożony na wszystkich Twoich przyszłych serwerach utworzonych lub reinstalowanych na Twoim koncie LWS.
Zadaj je zespołowi LWS i społeczności. Odpowiedź zostanie opublikowana po moderacji.
 O LWS :
LWS to w 100% francuska firma hostingowa, która koncentruje się na jakości i innowacyjności oraz oferuje responsywną i kompetentną obsługę techniczną w przystępnych cenach.


 Tak
 Nie