
Guida in linea
L'host web accessibile a tutti
Procédure
ModSecurity è il firewall applicativo (in inglese WAF, «Firewall Applications Web») del vostro hosting LWS Panel: blocca le richieste pericolose prima che raggiungano il vostro sito. È attivato per impostazione predefinita e noi ne gestiamo le regole. Se un’azione legittima del vostro sito viene rifiutata con un errore 403 o 406, potete trovare la regola che l’ha bloccata, disattivarla singolarmente oppure disattivare ModSecurity per il tempo necessario a un test, dallo strumento «Mod security» della sezione «Sicurezza».
Il Firewall Applications Web ModSecurity serve a proteggere il vostro sito web dalle intrusioni via web. Protegge il livello applicativo prima dell’arrivo delle richieste sul sito ospitato: rilevamento di tentativi di inclusione, anti-spam, rilevamento di exploit (consente di nascondere i numeri di versione utilizzati nelle pagine di errore restituite dal server web), tentativi di accesso forzato a WordPress, accesso a file sensibili, ecc.
Gestiamo noi le regole e le aggiorniamo regolarmente, anche in risposta alle nuove vulnerabilità. È fortemente consigliato lasciare ModSecurity attivato. Se dovesse creare problemi con le vostre applicazioni, potete tuttavia disattivare la regola che disturba oppure l’intero firewall.
Non confondetelo con le altre protezioni della sezione «Sicurezza»:
Accedete all’area di amministrazione del vostro hosting web e, nella sezione Sicurezza, fate clic su Mod security. La pagina mostra lo stato del firewall, il pulsante Configura (regole) e, per ogni dominio e sottodominio, il pulsante Vedi storico.
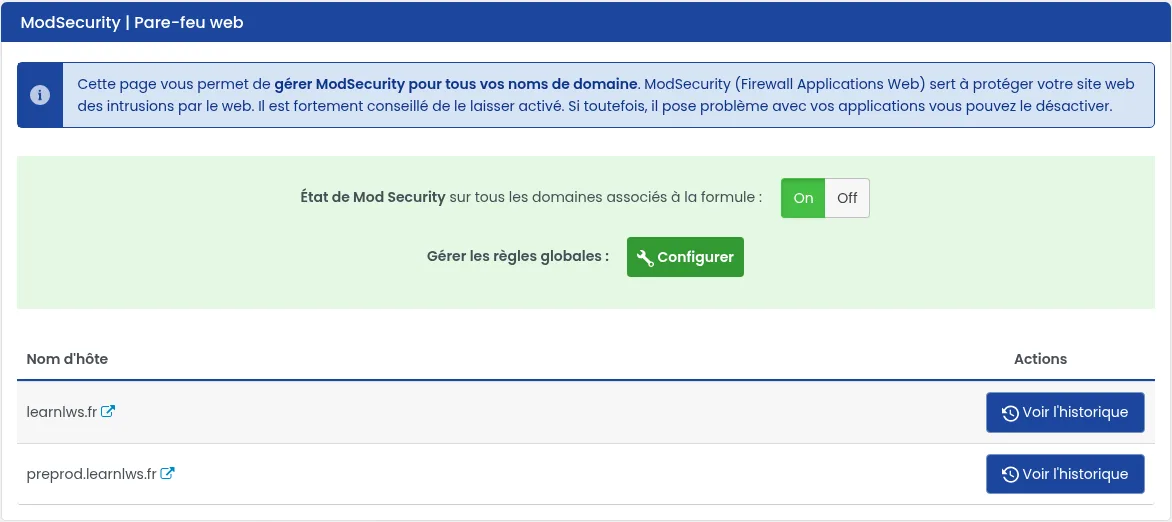
L’interruttore Stato di Mod Security su tutti i domini associati al piano (On / Off) attiva o disattiva il firewall per tutti i domini del vostro piano, sottodomini compresi. Lasciatelo su On.
Può trattarsi dell’invio di un modulo, di un’azione nell’area di amministrazione del vostro sito o del login a WordPress. Procedete in ordine e fermatevi non appena l’azione va a buon fine.
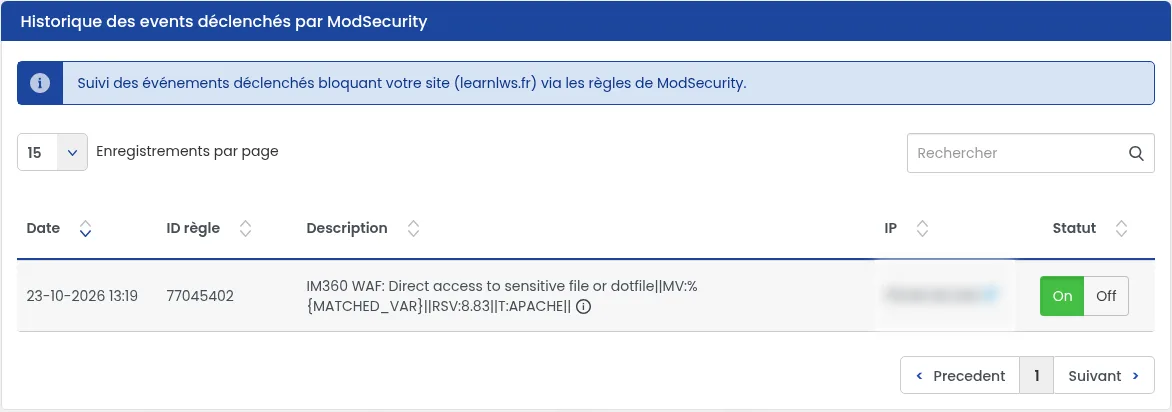
Nella riga del dominio interessato, fate clic su Vedi storico. Individuate l’evento all’ora del blocco (il campo Cerca accetta un indirizzo IP o una parola della descrizione) e annotate il suo ID regola e l’indirizzo IP.
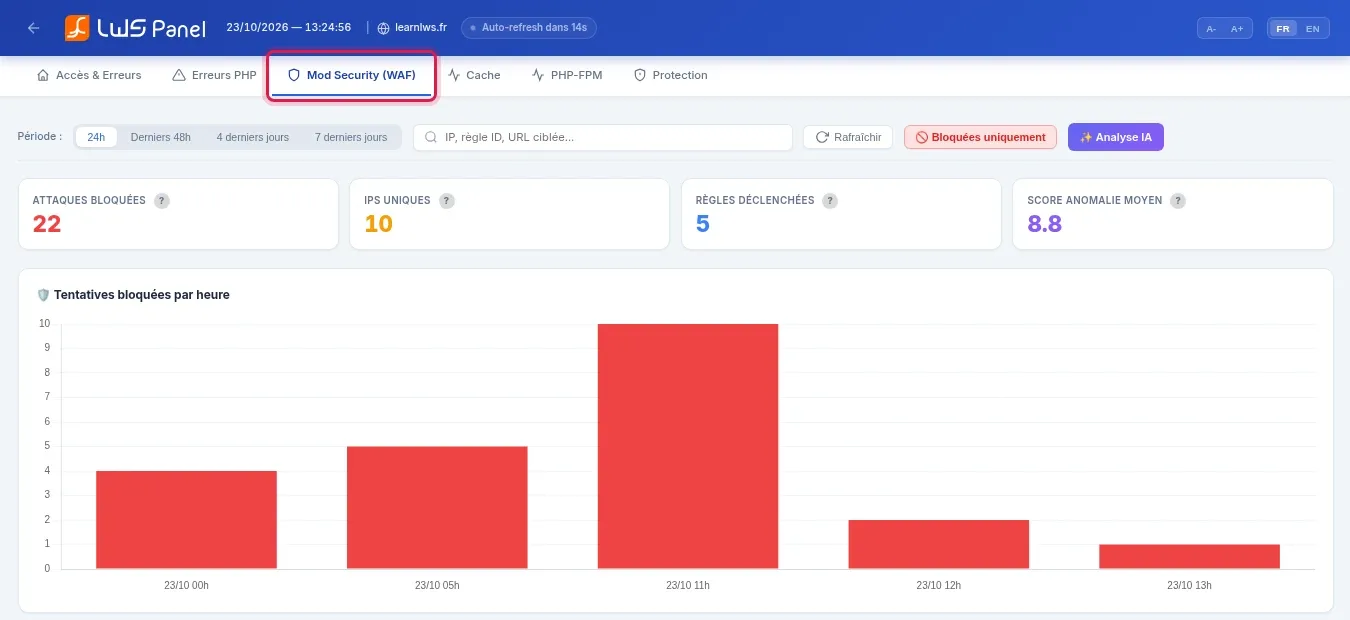
Nella sezione Database & PHP, fate clic su Log Apache PHP ModSecurity, quindi aprite la scheda Mod Security (WAF). Digitate l’indirizzo della pagina, il vostro indirizzo IP o il numero della regola nel campo di ricerca: la tabella indica per ogni richiesta la data, l’indirizzo IP, il metodo, l’URL, la regola attivata e lo stato «Bloccato». Il pulsante ✨ accanto a un numero di regola spiega la regola in linguaggio semplice. Lo strumento è presentato nella guida Come accedere ai Log Apache / Php.
Piuttosto che disattivare tutto ModSecurity, impostate questa regola su Off: direttamente nella colonna Stato della cronologia, oppure tramite Configura, cercando l’ID della regola. La regola viene disattivata per il vostro dominio e per i domini ad esso collegati.
Portate l’interruttore Stato di Mod Security su tutti i domini associati al piano su Off, rifate l’azione e poi riportatelo su On.
Ripetete l’azione che era bloccata (invio del modulo, registrazione, accesso) dalla stessa connessione Internet.
Il blocco proviene da un’altra protezione. Se appare una pagina «Verifica in corso», configurate il Firewall DDOS (Anubis) nella stessa sezione «Sicurezza». Se l’errore indica 512 OL-BLACKLIST-IP, il vostro indirizzo IP è bloccato: seguite la guida Errore 512 - OL-BLACKLIST-IP. La scheda Protezione di LWS Log Analyzer elenca anche i blocchi 509 e 512.
Cercate nella cronologia una regola «WordPress Bruteforce» e verificate l’indirizzo IP dell’evento. Se è il vostro, verificate anche in «Blacklist IP Web» che non sia bloccato.
Se il blocco persiste, contattate il nostro supporto tecnico: Come contattare il supporto tecnico via email? Allegate alla vostra richiesta l’indirizzo esatto della pagina, l’azione eseguita (invio di un modulo, registrazione, accesso…), la data e l’ora esatte del tentativo con il fuso orario, il codice di errore e il messaggio completo o uno screenshot, il numero della regola se compare nella cronologia e il vostro indirizzo IP pubblico.
Ponila al team LWS e alla community. La risposta viene pubblicata dopo la moderazione.
 Informazioni su LWS :
LWS è una società di web hosting 100% francese che punta sulla qualità e sull'innovazione e offre un servizio tecnico reattivo e competente a prezzi accessibili.


 Sì
 No