
Ajuda online
O servidor Web acessível a todos
Procédure
ModSecurity é o firewall de aplicação web (em inglês WAF, «Firewall Applications Web») da sua hospedagem LWS Panel: ele bloqueia as requisições perigosas antes que atinjam o seu site. Ele está ativado por padrão e nós gerimos as suas regras. Se uma ação legítima do seu site for recusada com um erro 403 ou 406, você pode encontrar a regra que bloqueou, desativá-la apenas, ou desligar o ModSecurity durante um teste, a partir da ferramenta «Mod security» da seção «Segurança».
O Firewall Applications Web ModSecurity serve para proteger o seu site contra intrusões pela web. Ele protege a camada da aplicação antes da chegada das requisições ao site hospedado: detecção de tentativas de inclusão, combate ao spam, detecção de exploits (ele permite ocultar os números de versão usados nas páginas de erro retornadas pelo servidor web), tentativas de login forçado no WordPress, acesso a arquivos sensíveis, etc.
Nós gerimos as regras e as atualizamos regularmente, inclusive diante de novas falhas. É fortemente aconselhado manter o ModSecurity ativado. Se ele causar problemas com as suas aplicações, você pode, no entanto, desativar a regra que incomoda ou todo o firewall.
Não o confunda com as outras proteções da seção «Segurança»:
Conecte-se à área de administração da sua hospedagem web e, na seção Segurança, clique em Mod security. A página exibe o estado do firewall, o botão Configurar (regras) e, para cada domínio e subdomínio, o botão Ver histórico.
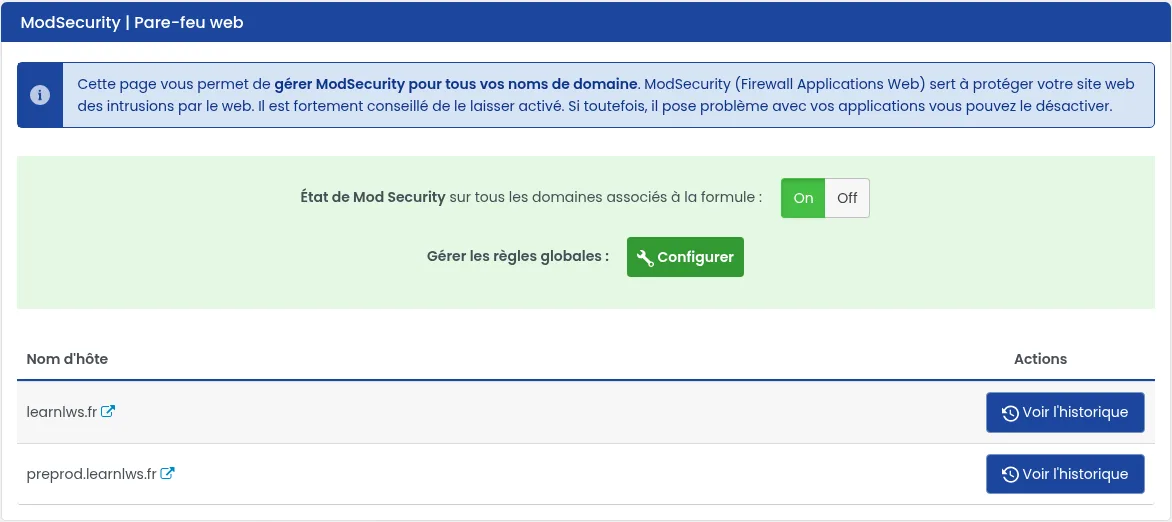
O interruptor Estado do Mod Security em todos os domínios associados à oferta (On / Off) ativa ou desativa o firewall para todos os domínios da sua oferta, incluindo subdomínios. Deixe-o em On.
Pode ser o envio de um formulário, uma ação na administração do seu site ou o login no WordPress. Avance na ordem e pare assim que a ação funcionar.
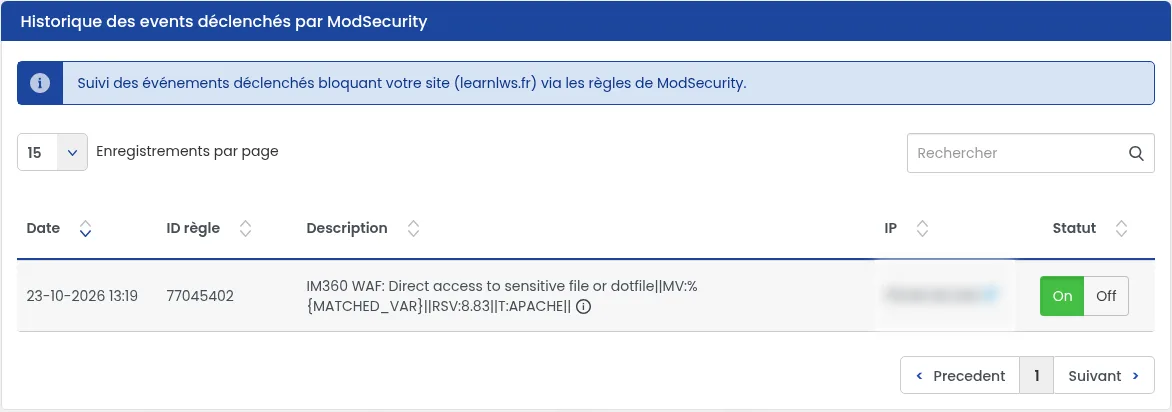
Na linha do domínio em questão, clique em Ver histórico. Localize o evento no horário do bloqueio (o campo Pesquisar aceita um endereço IP ou uma palavra da descrição) e anote o seu ID da regra e o endereço IP.
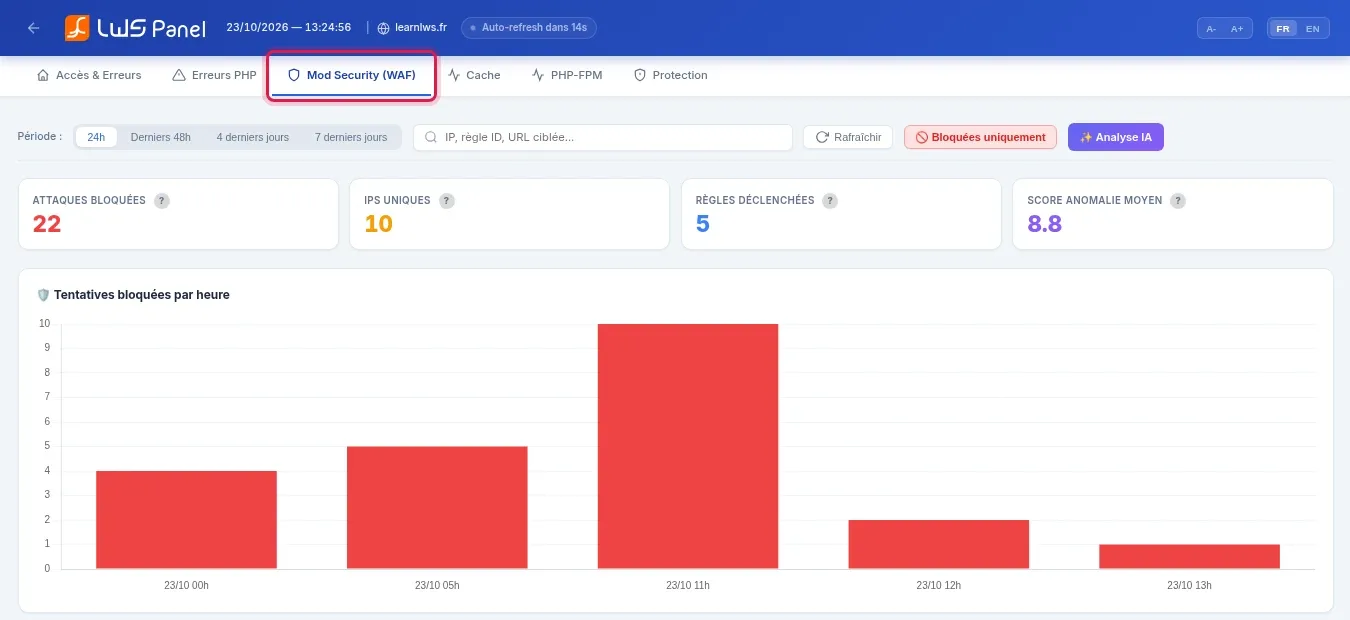
Na seção Base de dados & PHP, clique em Logs Apache PHP ModSecurity e depois abra a aba Mod Security (WAF). Digite o endereço da página, o seu endereço IP ou o número da regra no campo de pesquisa: a tabela indica, para cada requisição, a data, o endereço IP, o método, a URL, a regra acionada e o status «Bloqueado». O botão ✨ ao lado de um número de regra explica a regra em linguagem simples. A ferramenta é apresentada na ajuda Como acessar os Logs Apache / Php.
Em vez de desligar todo o ModSecurity, coloque essa regra em Off: diretamente na coluna Status do histórico, ou por Configurar, pesquisando o ID da regra. A regra é desativada para o seu domínio e os domínios a ele associados.
Coloque o interruptor Estado do Mod Security em todos os domínios associados à oferta em Off, repita a ação e depois volte para On.
Refaça a ação que estava bloqueada (envio do formulário, registro, login) a partir da mesma conexão à Internet.
O bloqueio vem de outra proteção. Se aparecer uma página «Verificação em andamento», ajuste o Firewall DDOS (Anubis) na mesma seção «Segurança». Se o erro indicar 512 OL-BLACKLIST-IP, o seu endereço IP está bloqueado: siga a ajuda Erro 512 - OL-BLACKLIST-IP. A aba Proteção do LWS Log Analyzer também lista os bloqueios 509 e 512.
Procure no histórico uma regra «WordPress Bruteforce» e verifique o endereço IP do evento. Se for o seu, verifique também em «Blacklist IP Web» se ele não está bloqueado.
Se o bloqueio persistir, contate o nosso suporte técnico: Como contatar o suporte técnico por e-mail? Anexe ao seu pedido o endereço exato da página, a ação realizada (envio de um formulário, registro, login…), a data e a hora exatas da tentativa com o fuso horário, o código de erro e a mensagem completa ou uma captura, o número da regra se ele aparecer no histórico, e o seu endereço IP público.
Coloque-a à equipa LWS e à comunidade. A resposta é publicada após moderação.
 Sobre a LWS :
A LWS é uma empresa de alojamento Web 100% francesa que aposta na qualidade e na inovação e que oferece um serviço técnico ágil e competente a preços acessíveis.


 Sim
 Não