
Hjälp online
Webbhotellet tillgängligt för alla
Procédure
ModSecurity är webbapplikationsbrandväggen (på engelska WAF, « Firewall Applications Web ») för din LWS Panel-värdtjänst: den blockerar farliga förfrågningar innan de når din webbplats. Den är aktiverad som standard och vi hanterar dess regler. Om en legitim åtgärd på din webbplats nekas med ett 403- eller 406-fel, kan du hitta regeln som blockerade, inaktivera bara den, eller stänga av ModSecurity under en test, från verktyget « Mod security » i avsnittet « Sécurité ».
Webbapplikationsbrandväggen ModSecurity används för att skydda din webbplats mot intrång via webben. Den säkrar applikationslagret innan förfrågningarna når den hostade webbplatsen: detektering av inmatningsförsök, antispam, upptäckt av exploits (den gör det möjligt att dölja versionsnummer som används på felmeddelanden som returneras av webbservern), brute force-försök mot WordPress, åtkomst till känsliga filer, osv.
Vi hanterar reglerna och uppdaterar dem regelbundet, även mot nya sårbarheter. Det rekommenderas starkt att låta ModSecurity vara aktiverat. Om det orsakar problem med dina applikationer kan du dock inaktivera regeln som stör, eller hela brandväggen.
Blanda inte ihop den med de andra skydden i avsnittet « Sécurité »:
Logga in i administrationsgränssnittet för ditt webbhotell och klicka på Mod security i avsnittet Sécurité. Sidan visar brandväggens status, knappen Configurer (regler) och, för varje domän och underdomän, knappen Voir l'historique.
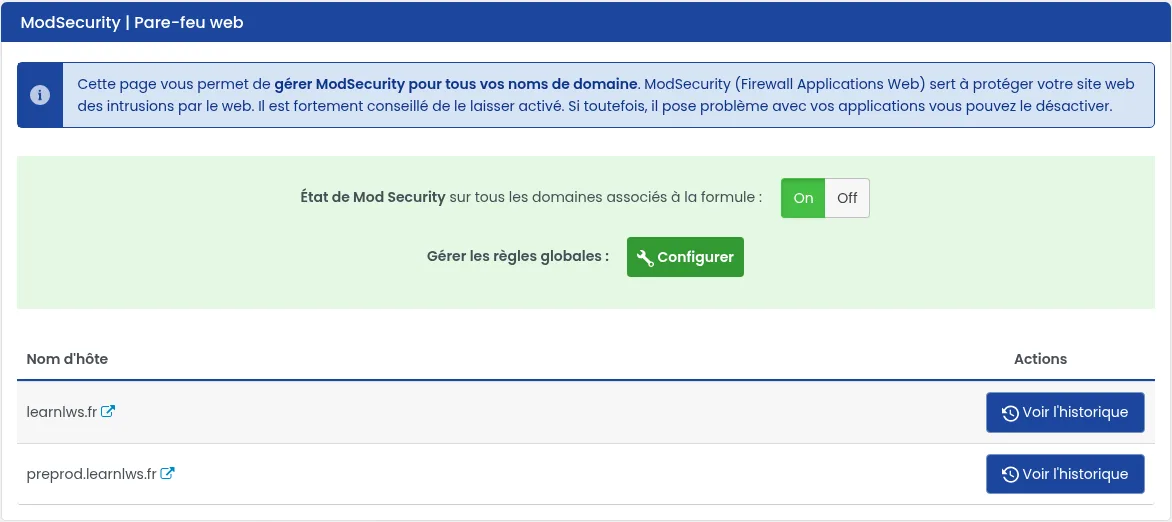
Reglaget État de Mod Security sur tous les domaines associés à la formule (On / Off) aktiverar eller inaktiverar brandväggen för alla domäner i ditt paket, inklusive underdomäner. Låt det stå på On.
Det kan röra sig om att skicka ett formulär, en åtgärd i webbplatsens administration eller inloggning till WordPress. Gå vidare i ordning och stanna så snart åtgärden fungerar.
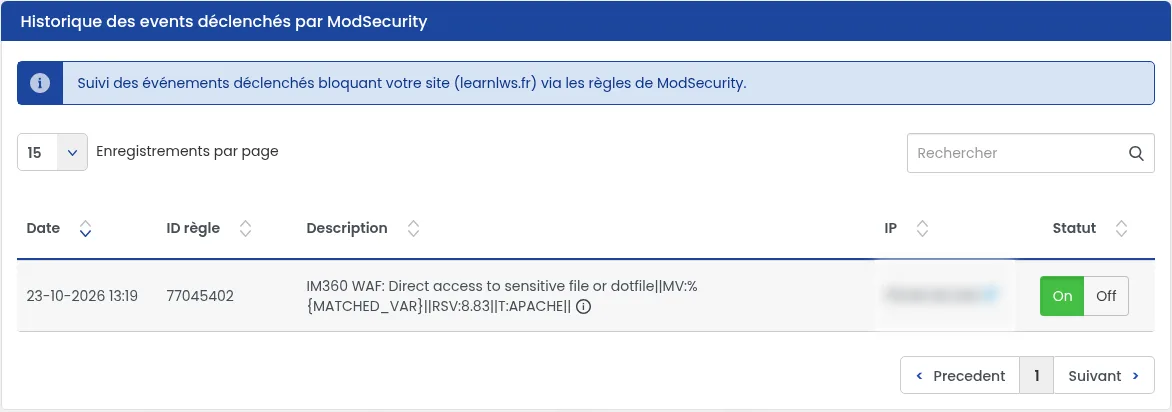
På raden för den berörda domänen klickar du på Voir l'historique. Leta upp händelsen vid tiden för blockeringen (fältet Rechercher accepterar en IP-adress eller ett ord från beskrivningen) och notera dess ID règle och IP-adressen.
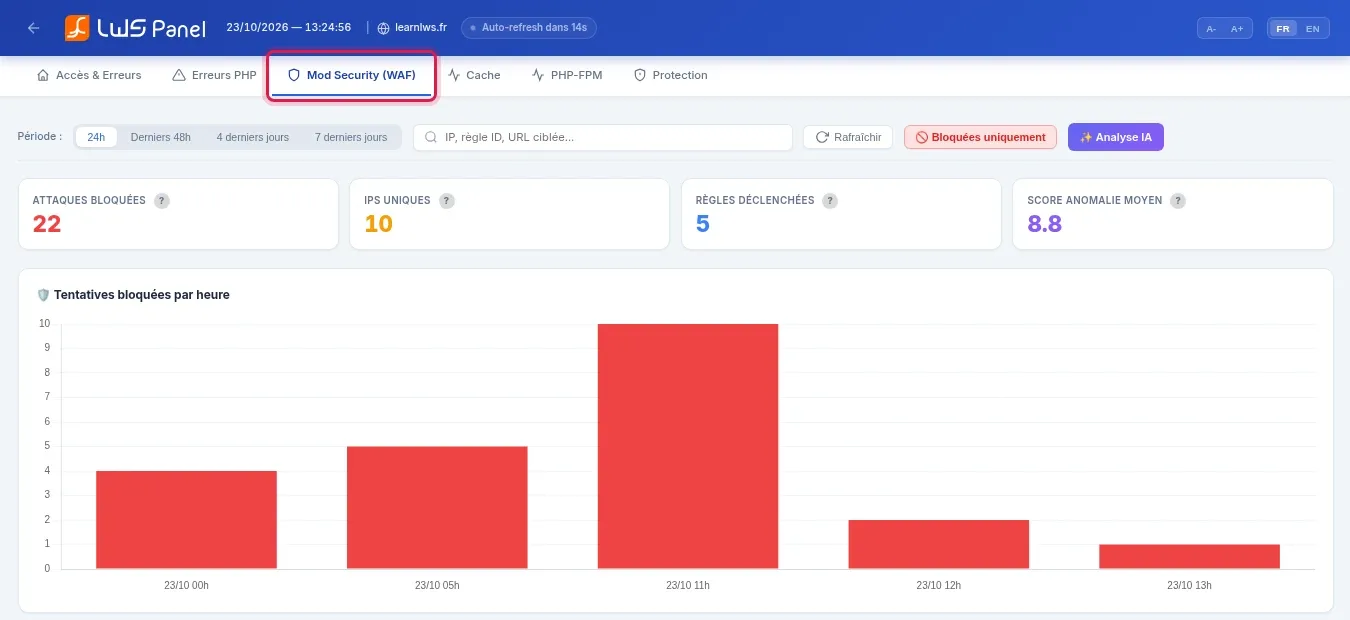
I avsnittet Base de données & PHP, klicka på Logs Apache PHP ModSecurity och öppna sedan fliken Mod Security (WAF). Skriv in sidans adress, din IP-adress eller regelnummret i sökfältet: tabellen visar för varje begäran datum, IP-adress, metod, URL, utlöst regel och statusen « Bloqué ». Knappen ✨ bredvid ett regelnummer förklarar regeln på enkelt språk. Verktyget presenteras i hjälpen Hur man kommer åt Apache- / PHP-loggar.
I stället för att stänga av hela ModSecurity, sätt denna regel på Off: antingen direkt i kolumnen Statut i historiken, eller via Configurer, genom att söka efter regel-ID:t. Regeln inaktiveras för din domän och de domäner som är kopplade till den.
Sätt reglaget État de Mod Security sur tous les domaines associés à la formule på Off, gör om åtgärden och sätt sedan tillbaka det på On.
Gör om åtgärden som blockerades (formulärsändning, registrering, inloggning) från samma internetanslutning.
Blockeringen kommer från ett annat skydd. Om en sida med « Vérification en cours » visas, ställ in Firewall DDOS (Anubis) i samma avsnitt « Sécurité ». Om felet visar 512 OL-BLACKLIST-IP är din IP-adress blockerad: följ hjälpen Fel 512 - OL-BLACKLIST-IP. Fliken Protection i LWS Log Analyzer listar också blockeringar 509 och 512.
Leta i historiken efter en regel « WordPress Bruteforce » och kontrollera IP-adressen för händelsen. Om det är din, kontrollera också i « Blacklist IP Web » att den inte är blockerad.
Om blockeringen kvarstår, kontakta vår tekniska support: Hur kontaktar man teknisk support via e-post? Bifoga till din förfrågan den exakta adressen till sidan, åtgärden som utfördes (skickning av ett formulär, registrering, inloggning…), exakt datum och klockslag för försöket med tidszon, felkod och fullständigt meddelande eller en skärmdump, regelnummret om det visas i historiken, samt din offentliga IP-adress.
Ställ den till LWS-teamet och communityn. Svaret publiceras efter moderering.
 Om LWS :
LWS är ett 100% franskt webbhotell som fokuserar på kvalitet och innovation och erbjuder en lyhörd och kompetent teknisk service till överkomliga priser.


 Ja
 Nej